
近期两起案子老板该看看:一家科技公司的前员工,离职当天把上百份没发布的硬件资料发到自己私人账号,转头去了对手公司;
另一家企业的核心研发,因为觉得不受重视,离职后把老东家的配方直接给了新公司,老东家丢了上千万市场份额。
泄密这事儿,真不是只有黑客才干。
一、泄密大多不是外人干的
老板先得把敌人看准。很多人一讲防泄密,先想防火墙、防病毒,但真把公司掏空的,往往是握着钥匙的自己人。
1. 离职带走,是老板先要防的一类
研发、销售、设计这些岗位,手里的源代码、客户名单、图纸就是公司命脉。人一走,习惯性地拷一份带走的念头太普遍,等发现时对方早就用上了。
更麻烦的是在职时就悄悄备份。云盘、私人邮箱、U盘,几秒钟就能把几年的积累搬空,公司前几个月都未必察觉。
2. 在职内鬼,比外部攻击更难防
内部人员有合法账号、有访问权限,防火墙只挡外面的人,对他形同虚设。清华一份研究说得直白:内部威胁比外部黑客破坏力更大,也更难发现。
客户资料被内鬼倒卖早已成产业链。房产、教培、医疗行业,握着真实名单的人私下点对点买卖,隐蔽极强,等老板接到陌生推销电话才反应过来名单早漏了。
二、信息防泄密软件从哪几处堵漏
看清敌人,软件要做的就是把核心资产可能漏的口子一个个焊死。客户名单、源代码、图纸,管住三处就够了。
1. 文件本身加密,拿走也打不开
(1)透明加密,文档图纸源代码打开自动加密,在公司内流通照常打开,发到外网变乱码。员工无感,不改变使用习惯。
(2)落地加密更省心,文件一存到本地立刻加密,不用先打开才密,防直接转发泄密。算法用国密,文件泄了也打不开。
2. 外发这一关,必须过审批
(1)禁止程序发送文件,邮箱、聊天、网盘、AI工具都走不开,想顺手外发被拦在源头。
(2)真要外发得过审批,文档发送水印带上身份信息,谁发的出去有迹可循。发给谁、何时、哪份文件,外发记录一查便知。
(3)敏感文件报警,核心资料一被触碰就提醒,不用等出了事才看见。
3. 物理出口和屏幕,一起收
(1)U盘和打印机管控,拷贝、打印这些物理出口先收住,图纸操作记录把外发拷贝打印都记下来。
(2)屏幕录像、屏幕快照、实时屏幕,谁在干嘛、跑了什么程序,画面和回放都能调,离职前疯狂拷文件这种异常一眼能抓。
(3)离线管控,出差外协带着加密文件,开离线模式设时限,过期打不开,设备丢了也不怕。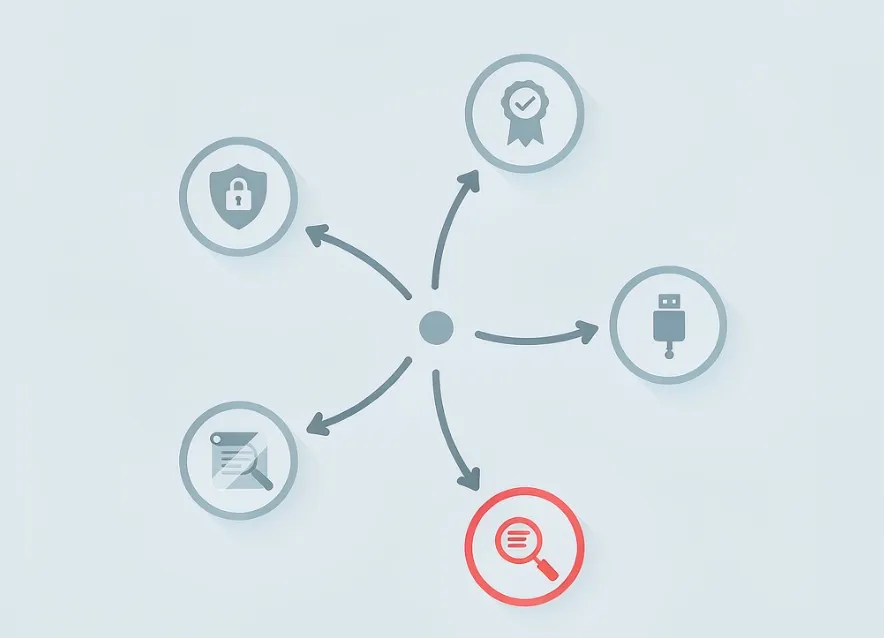
三、光装软件不够,合规闭环才是保命符
今年数据合规监管明显收紧,有平台因数据违规被罚千万。制度写在纸上没用,得落到操作里。
1. 权限要收,账要能查
(1)安全区域,部门分配不同密钥,A部门的资料B部门打不开,越权互看先被拦。权限收紧,内鬼能碰的范围就小。
(2)文件操作记录、上网行为审计常态化留痕,谁导出了大量数据、谁频繁访问核心库,系统先标出来,老板不用等出事才翻账。
2. 出事能倒查,责任分得清
(1)截屏水印、发送水印、文档水印,文件流到外头也带着是谁的标记,真泄了能追到具体人,追责赔钱有凭有据。
(2)审计日志集中存,配合保密协议和制度,内鬼真动手,刑事追责和民事赔偿两条线都能走通,公司不被动。
老板要的从来不是把人盯死,而是核心资产出不了门、出了门追得到。软件管住出口,制度管住人,两样齐了,内鬼才无机可乘。
责编:安企神-小赵

