几百个漏洞修不完?你需要的是优先级矩阵而不是更多人

简介: 企业漏洞扫描动辄产出数百个漏洞,安全团队常因单一依赖CVSS排序,陷入"修了纸老虎、漏了真威胁"的困境。 本文解析漏洞优先级矩阵法:从CVSS严重度、EPSS+威胁情报可利用性、资产价值、暴露面四维度交叉评分,量化分级(P0/P1/P2)派工,结合平台漏洞管理模块的自动化落地能力,帮团队聚焦真正高风险漏洞,实现精准风险收敛。

导语:每个月漏洞扫描器哗哗吐出几百个漏洞,安全团队三五个人修到崩溃也修不完。 更扎心的是:你花一周死磕了一个CVSS 9.0的高危漏洞,结果它既没有公开PoC,也根本无法从外网利用; 而那个被你排在后面的CVSS 7.0漏洞,正被勒索软件团伙在暗网中活跃利用——很明显,你的优先级排错了。 问题出在哪? 出在你只盯着CVSS一个指标。真正该问的不是“这个漏洞CVSS多高”,而是“它在四个维度上到底有多危险”。这就是「四维漏洞优先级矩阵法」要解决的问题。
10201.png

一、为什么只看CVSS排优先级不靠谱?
CVSS(通用漏洞评分系统)是业界最常用的漏洞评估标准,但它有四个致命盲区:
盲区1:只谈危害,不谈能不能被利用。 CVSS 9.0只说明"如果被利用会很严重",但完全不考虑——有没有公开PoC? 黑客工具包集成了没? 勒索软件在用吗? 这些才是真正决定值不值得修的核心。
盲区2:不分资产轻重。 同一个漏洞落在外网Web服务器上和落在无人问津的测试机上,风险天差地别,但CVSS对它们一视同仁。
盲区3:静态评分跟不上动态威胁。 某历史漏洞CVSS可能只有7.0,但如果最近被勒索软件批量利用,实际风险已飙升到危急级别。
盲区4:资源错配。 结果就是——团队花大量时间修了一堆"纸老虎",真正被黑客盯着的那几个反而没人管。
二、什么是漏洞优先级矩阵法?
简单说,就是不再单一依赖CVSS,而是用四个维度交叉打分:
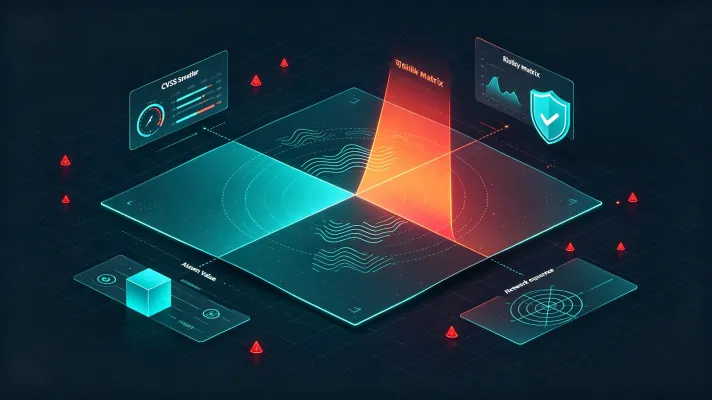
综合风险 = 漏洞严重度 × 可利用性 × 资产价值 × 暴露面
这四个维度分别是:
漏洞严重度——漏洞本身的技术危害程度,直接用CVSS v3.1的基础分来衡量。
可利用性——这个漏洞到底会不会被黑客真的利用? 参考EPSS评分,再叠加威胁情报,比如有没有被CISA列入已知被利用漏洞清单(KEV)、暗网有没有监控到相关利用活动。
资产价值——这个系统被攻破损失多大? 看业务关键度、是否外网暴露、承载的数据敏感度。
暴露面——黑客能从哪儿打到这个漏洞? 看网络可达性、端口暴露情况,以及前面有没有WAF、EDR这类防护挡着。
四个维度乘起来,分高的优先修,分低的往后排。让真正高风险的漏洞浮上来,纸老虎沉下去。
三、四维矩阵怎么落地? 三步走
第一步:四维分别打分(1-5分制)
严重度:CVSS 9.0+ → 5分,7.0-8.9 → 4分,依次递减
可利用性:EPSS > 0.1 或在CISA KEV清单里 → 直接5分
资产价值:核心业务 → 5分,测试环境 → 1分
暴露面:外网直接可达 → 5分,内网隔离 → 1分
第二步:四数相乘得综合分 总分范围1~625,分越高越先修。
第三步:按分分级派工

P0 紧急(≥300分):72小时内修复或临时缓解
P1 优先(150-299分):两周内完成
P2 计划(<150分):纳入季度迭代
举个例子:之前那个CVSS 9.0但没人能利用的漏洞,可利用性只能打1分,综合分瞬间被拉低; 而那个CVSS 7.0但正被勒索软件用的,可利用性直接5分,综合分反而排到前面——纸老虎自动沉下去,真危险的自动浮上来,这就是这套方法的价值。
四、工具能力与落地建议
要跑通这套四维矩阵,需要工具侧具备以下几项核心能力:
CVSS评分自动同步与筛选——系统应能自动拉取NVD的CVSS v3.1基础分,支持按分数区间一键过滤,扫描结果直接结构化,避免人工逐条查分。
资产分级标签绑定——支持给资产打业务级别标签(核心交易、OA办公、测试环境等),资产价值维度的评级直接与漏洞评分联动,后续所有漏洞自动复用,不用重复评估。
威胁情报自动叠加——内置EPSS评分和CISA KEV清单,自动拉取实时威胁情报计入可利用性维度,补丁列表默认按四维综合分排序,而非简单的CVSS从高到低。
矩阵评分报表导出——一键导出包含四维明细的综合评分报表,P0/P1/P2分级清晰,兼顾管理层汇报和团队派工场景。
核心诉求很简单:让漏洞修复从"按CVSS排序从头修",进化到"按实际风险优先修"。
结语
CVSS评分导致决策偏差的案例在实战中屡见不鲜:投入大量资源修复的高CVSS漏洞可能毫无被利用迹象,而被置于次优先级的中低CVSS漏洞,却可能正被威胁团伙活跃利用。 这正是单一维度评估的根本缺陷。
漏洞管理的本质从来不是"修完所有漏洞"——没人能做到,也没必要。 真正的目标是:在有限人力预算下,优先消灭那些"最可能被利用 × 一旦被攻破损失最大"的组合。
四维优先级矩阵的意义,就是把这个模糊的"该不该先修",变成可量化、可落地的决策依据。 毕竟安全团队的KPI从来不是"修了多少",而是"没漏掉真正危险的那个"。
相关文章
|
17小时前
|
安全 BI 数据安全/隐私保护
一套策略管到底?企业手机需要场景化「合规围栏」
企业移动设备普遍面临"一套策略管所有场景"的困境:同手机换位置、时间、网络,风险天差地别,统一策略要么过松要么过紧。 本文提出移动终端合规围栏法:以地理、时间、应用、网络四道围栏组合判断场景,策略自动切换,而非静态一刀切。 在MDM平台上可落地为划边界、定时间、管应用、识别网络四步,并且已具备完整的围栏触发与合规闭环能力。 核心价值在于:高风险场景收紧、低风险场景放开,实现员工无感、管理员可控的移动安全与效率平衡。
一套策略管到底?企业手机需要场景化「合规围栏」
|
1天前
|
运维 监控 安全
补丁推送就像开盲盒?三阶灰度发布让风险可控
补丁全量推送常因兼容性盲区导致业务中断风险。终端补丁灰度发布三阶法通过“测试组验证→试点组扩大→全量组铺开”的递进策略,配合两阶段卡点控制,将高风险操作转化为分批验证、可控回退的安全流程。具体落地时,测试组观察48小时,试点组观察48小时,全量组推送并持续监控。ManageEngine支持按组分批部署、实时统计成功率、多时间窗口调度、补丁回滚及分阶段报表,实现从“赌运气”到“可控验证”的转变,确保问题早暴露、损失最小化。
补丁推送就像开盲盒?三阶灰度发布让风险可控
|
缓存 数据安全/隐私保护
销售还在用去年的产品手册?企业移动端内容分发为什么总失控
企业移动端内容分发长期依赖邮件、微信、网盘等散乱渠道,易导致版本过期、更新不及时、外泄无追溯。本文提出将分发升级为“受控通道”:统一接入内容,按部门、角色、位置策略化推送,支持离线缓存与进度同步,并通过水印、截图告警、转发限制实现全程管控。该模式强调权限随内容流动,区别于云盘的开放下载。 MDM系统可支撑该能力,帮助企业避免自研。
销售还在用去年的产品手册?企业移动端内容分发为什么总失控
|
15小时前
|
运维 BI Linux
IT运维为什么总在被动响应?终端管理该从“逐台处理”转向“统一视图”
不少IT团队长期被工单推着走,根源在于终端管理仍停留在“逐台处理、多工具拼接”:重复劳动多、工具碎片化、缺乏统一可见性。文章提出把补丁更新、软件分发与许可、资产清单、远程支持与审计收拢到同一套数据和流程上,通过统一控制台、资产数据和报表,让补丁合规率、资产准确率和工单效率可度量、可复用,推动运维从被动响应转向提前处理。
|
1天前
|
安全 BI 数据安全/隐私保护
设计团队的 Mac 没人管?聊聊「Mac 统一管控三件套」
Mac 在企业中长期缺乏有效管控:系统更新、配置、应用分发和磁盘加密各自为政,导致可见性与控制力不足。Mac 统一管控三件套——配置基线、补丁合规、应用管控,通过 Apple MDM 统一下发,并与 Windows 共用控制台和合规报表。ManageEngine Endpoint Central 可支撑 FileVault、补丁管理、安装包分发及应用黑白名单。由此可在保留 Mac 体验的同时,将设计研发团队平稳纳入企业安全体系,兼顾安全与体验。
|
1天前
|
监控 安全 BI
安全事件复盘时证据全没了?你需要「自动取证闭环」
安全事件取证常因证据流失而陷入被动。终端EDR自动取证闭环将“事后补证”转为“事发即取证”:检测到可疑行为时,自动采集进程树、内存、网络、文件、注册表、日志等证据,打包为带哈希签名的取证包。随后通过检测、取证、溯源、闭环四环联动,还原攻击链并映射ATT&CK,输出标准化报告并更新规则。ManageEngine依托进程监控、资产扫描、USB与应用行为记录、配置变更日志与报表引擎,实现多源数据融合,让每条告警都可追溯、可举证。
|
6天前
|
云安全 人工智能 运维
当攻击全面Agent化,你的安全防御能否跟上AI Speed?
多起客户侧AK泄露事件应急的真实观察
1296 6
|
5天前
|
人工智能 API 开发工具
DeepSeek Harness 神插件:白嫖 13 家大厂模型
`dsh-our-free-model` 是 DeepSeek Harness 神级插件:零配置、零API Key、零账号,聚合13家大厂免费模型(含DeepSeek V4.1 Flash、Kimi K3等),支持本地网关、用量看板与自动降级,真正实现“白嫖即用”。
|
9天前
|
存储 人工智能 安全
千问办公官网入口网页版登录:qwenwork.cn 注册送2000积分、登录送100积分
阿里云千问办公(QwenWork)是AI智能工作平台,支持一句话生成PPT、表格、网页、视频及数据分析。个人免费版送2000积分+每日登录赠100分,含1GB存储、5个发布页;企业版198元/席/月起。阿里千问办公QwenWork官网:https://t.aliyun.com/U/0VCTGt 阿里AI工作平台,一句话完成数据分析、PPT 生成、视频剪辑、网页搭建等复杂任务
|
29天前
|
人工智能 JSON API
全网刷屏的 Jev 模型正式开放!一手实战测评 + 保姆级教程
全网爆火的 Jev 模型是什么?有什么用?怎么使用?怎么接入 AI 编程工具?效果真的好么?傻子可懂的 Jev 保姆级实战教程 + 项目实战测评来啦
9899 33