
领导要「上周安全报告」,你把最新 Finding 列表截屏贴进去——下周同一链接数字又变了,审计也不认。原因通常不是扫描没跑,而是把实时问题列表当成了报告。
结论: 报告是某一时刻冻结的快照:严重度分布、门禁结论、范围与引擎版本写入 Document 后,不会随下一次检查自动改写。日常处置用告警和 Finding;评审、月报、对外交付用报告。按任务出报告时,任务必须是已完成。格式以控制台为准:常见 HTML、JSON、CSV、PDF;问题明细可另下 SARIF。
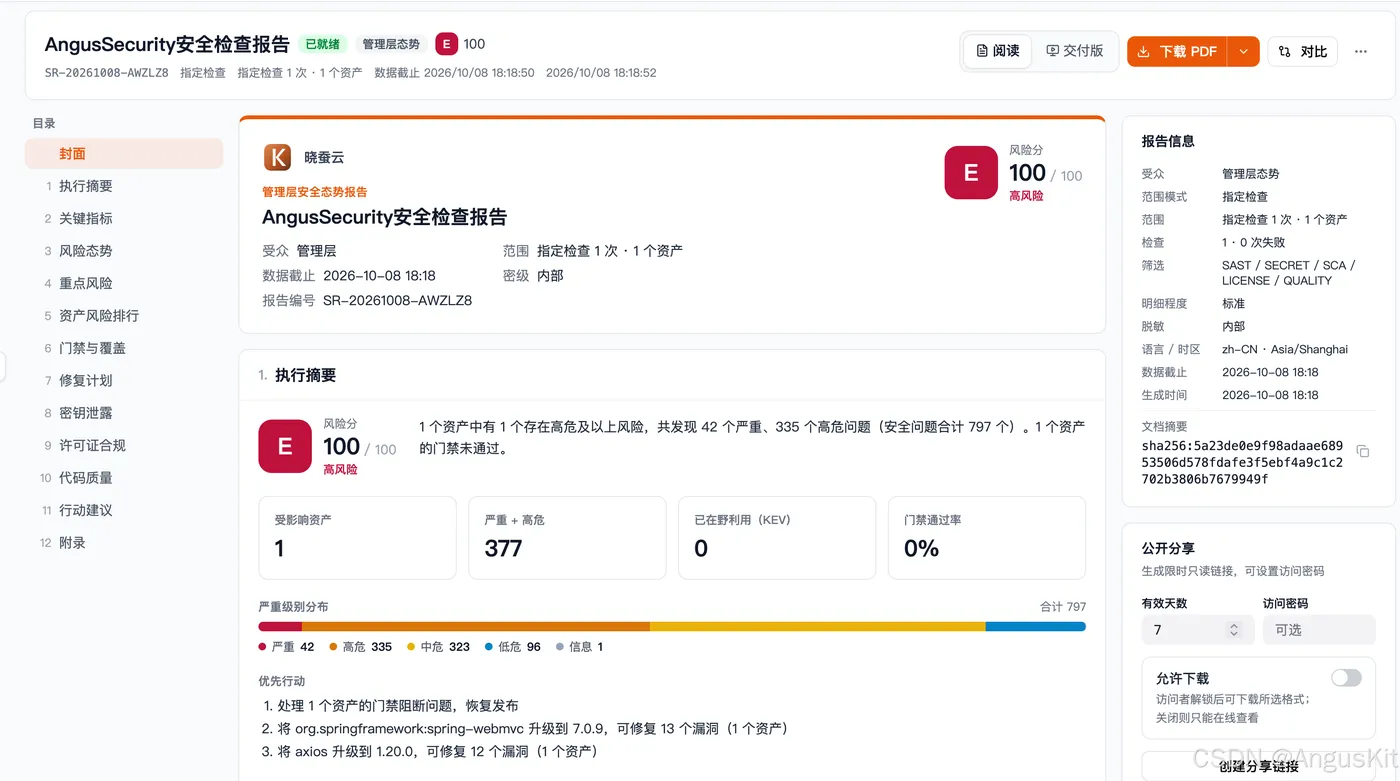
1. 报告、Finding、告警
引擎输出 → Finding(日常要修的问题项)
         → Alert(高信号运营项)
         → Report(生成时冻结的可下载快照)
| 对象 | 会不会自己变 | 典型用途 |
|---|---|---|
| Finding / 告警 | 会随新检查、抑制、修复变化 | 日常处置 |
| Report | 生成后内容冻结 | 评审、归档、对外 |
上传成功或入库成功 ≠ 已经扫过,更 ≠ 门禁已通过,也 ≠ 已有可交付报告。
2. 四类受众(选模板)
控制台新建向导常见四张受众卡(文案以当前 UI 为准):
| 受众 | 读者拿走什么 | 默认观感 |
|---|---|---|
| 管理层态势 | 风险多大、比上期好还是差、要拍板什么 | 短、结论先行;常偏 PDF;默认不宜堆问题明细 |
| 研发修复 | 先修哪条、路径与建议、CVE 顺序 | 明细完整;常偏 HTML/CSV;可开问题明细与 SARIF |
| 三方检查 | 检了什么、方法与版本、例外谁批、能否验真 | 强制偏对外脱敏;常 PDF+JSON;可附证据包 |
| 自定义 | 自由组合章节 | 团队模板;仍受脱敏与权限约束 |
旧枚举若仍显示 EXECUTIVE / ENGINEERING / EXTERNAL(或 COMPLIANCE)一类,语义分别对应管理层、研发、对外——以当前控制台中文文案为准,对外材料不要打出裸枚举。
3. 控制台最短出报告路径(纯文字)
无截图时按阅读器/向导文字操作即可:
- 侧栏进入 报告 → 新建(或快速开始里的「月度安全态势 / 工程修复清单 / 指定检查报告」)。
- 受众:先选卡;切换受众可能重置章节与显示,范围与筛选常保留(以页面提示为准)。
- 范围三选一:
- 全部资产当前态(此刻聚合,仍会冻成快照);
- 时间范围(如上月、近 30 天——月报主路径);
- 指定检查:只勾状态为已完成的任务;失败 / 未完成不要当发版依据。
- 筛选(可选):严重级别、引擎、能力。需要「只出 SAST」等视角时,见文末参考:按能力出报告。
- 明细与章节:管理层保持简要;研发打开问题明细(若要 SARIF);指定检查模式下趋势/治理效能类章节可能数据有限,按提示关闭即可。
- 格式:至少一种;主格式排在下载菜单前。CSV 在产品里可能是 ZIP 分章;说明以页面为准。
- 生成 → 状态 生成中 → 已就绪(READY) 再下载。生成失败(如 PDF 缺中文字体)会进失败态,勿把半成品当成功。
- 三方检查:生成后头部常为待发布;先发布,再分享。分享可设有效天数与访问密码;访问应有审计(以产品为准)。新建/下载权限:分析师或管理员(以 RBAC 为准)。
按严重级别收窄「漏洞扫描报告」:在筛选里提高最低严重级别或只勾 CRITICAL/HIGH,避免 INFO 噪音进管理层 PDF。
4. 安全月报怎么出
| 步骤 | 做法 |
|---|---|
| 入口 | 快速开始「月度安全态势」,或新建 → 管理层态势 |
| 范围 | 时间范围 → 上月(或近 30 天) |
| 主格式 | PDF(便于纪要归档) |
| 要回答的问题 | 风险升/降、资产排行、门禁覆盖、例外是否失控 |
周报用同一模板改窗口,不必另开产品能力。定时订阅若控制台提供,只用相对时间窗;没有订阅就手工按窗口生成。邮件与频道配置以控制台为准。
等保/审计要留哪些记录见文末参考:等保与审计证据——不要把月报写成测评报告。
5. 导出格式
| 格式 | 用途 | 注意 |
|---|---|---|
| HTML | 浏览器阅读、内部分享 | 自包含预览以页面为准 |
| 管理层、对外正式稿 | 中文字体缺失可能导致生成失败(失败即失败,勿静默当成功) | |
| CSV | 表格处理 | 常为 ZIP,内含分章 CSV |
| JSON | 集成与归档 | Document 全量;对外 JSON 应按脱敏去掉仓库 URL/成员名等 |
| SARIF | 问题明细进 IDE / 工单 / GitHub | 仅问题明细;未开问题明细章节时可能不可选;管理层/三方默认常无明细 → SARIF 不可用;质量或纯许可证范围常不可用——以下载菜单为准 |
同一份报告多格式应从同一冻结 Document 渲染,数字应一致。对外受众下证据包(PDF/HTML/JSON + 方法与覆盖等,常含 CHECKSUMS 一类文件)可能默认附带,以控制台为准。
6. 分享与对外
- 分享链接可设有效期、密码;访问应有审计。
- 对外:路径、仓库地址、成员标识等按对外脱敏;密钥正文与片段不要打进对外文件(内部研发模板看位置,对外只留计数)。
- 未发布的对外报告,分享入口应不可用或置灰。
- 作废旧分享后重新发布,避免审计拿到过期草稿。
7. 翻车表
| 现象 | 原因 | 处理 |
|---|---|---|
| 下载 4xx / 提示未就绪 | 仍在生成中 | 等 READY;勿拿半成品给审计 |
| 数字和首页对不上 | 拿实时 Finding 对比旧报告 | 报告是快照;要新数就重新生成 |
| 指定任务出不来 | 任务未完成或失败 | 只勾已完成任务 |
| SARIF 菜单没有 | 未开问题明细,或受众/范围不含明细类 Finding | 换研发受众并开明细,或改 CSV/JSON |
| PDF 失败 / 中文方框 | 字体未就绪 | 按运维手册装字体后重生成;失败态不要当交付 |
| 对外 PDF 含仓库 URL | 受众或脱敏选错 | 三方检查模板 + 发布后再分享 |
| 把渗透测试模板套过来 | 产品不做渗透/DAST 报告 | 换 AppSec 扫描报告范围 |
FAQ
生成后扫描又跑了一次,报告会更新吗?
不会。要反映新结果,重新生成一份报告。
能不能出主机漏扫 / Qualys 式资产报告?
不能。范围是代码与制品供应链扫描,不是主机资产盘点。
扫描做完算过等保吗?
不算。报告只是检测证据之一;测评结论由有资质机构与制度流程决定。见文末参考:等保与审计证据。
权限不够下载怎么办?
新建和下载通常要分析师或管理员角色;以当前租户 RBAC 为准。
和「按能力出报告」那篇什么关系?
这篇讲冻结与交付(受众、时间窗、格式、分享)。按能力收窄过滤器(只留 SAST / 只留镜像任务等)见「按能力出报告」。先会出总报告,再按能力收窄。
小结
- 报告 = 冻结快照;Finding = 日常处置。
- 先受众,再范围,任务须已完成,再 READY 下载。
- 月报 = 管理层态势 + 时间窗;SARIF 只管问题明细。
- 对外先发布、再分享;密钥原文不进对外文件。
参考文章
- 安全扫描报告怎么读:https://www.anguskit.com/zh/blog/how-to-read-security-scan-reports
- 按能力出报告:https://www.anguskit.com/zh/blog/capability-security-reports-sast-sca-secret-license
- 等保和审计要留哪些记录:https://www.anguskit.com/zh/blog/compliance-audit-security-scan-evidence
- 门禁阈值:https://www.anguskit.com/zh/blog/angussecurity-scan-policy-severity-thresholds
- 用一套扫描替换脚本:https://www.anguskit.com/zh/blog/replace-semgrep-trivy-gitleaks-with-one-scan
- 文档中心:https://www.anguskit.com/zh/docs/security

