
审计周被问「安全扫描的记录呢」,文件夹里只有 CI 绿勾截图——既没有策略版本,也没有冻结报告,更说不清例外是谁批的。等保和供应链问卷要的不是「我们有扫描工具」这句话,而是可核对的证据链。
结论: 留齐四类记录:① 门禁策略与变更;② 已完成检查任务(含引擎/规则版本);③ 生成时冻结的报告快照(必要时对外发布版);④ 抑制/例外与分享访问痕迹。AngusSecurity 提供检测编排与报告快照,不能宣称「做完扫描即过等保」,也不能替代有资质机构的测评结论。怎么生成快照见文末参考:报告怎么出——本文只写交什么、怎么解释、禁止怎么说。
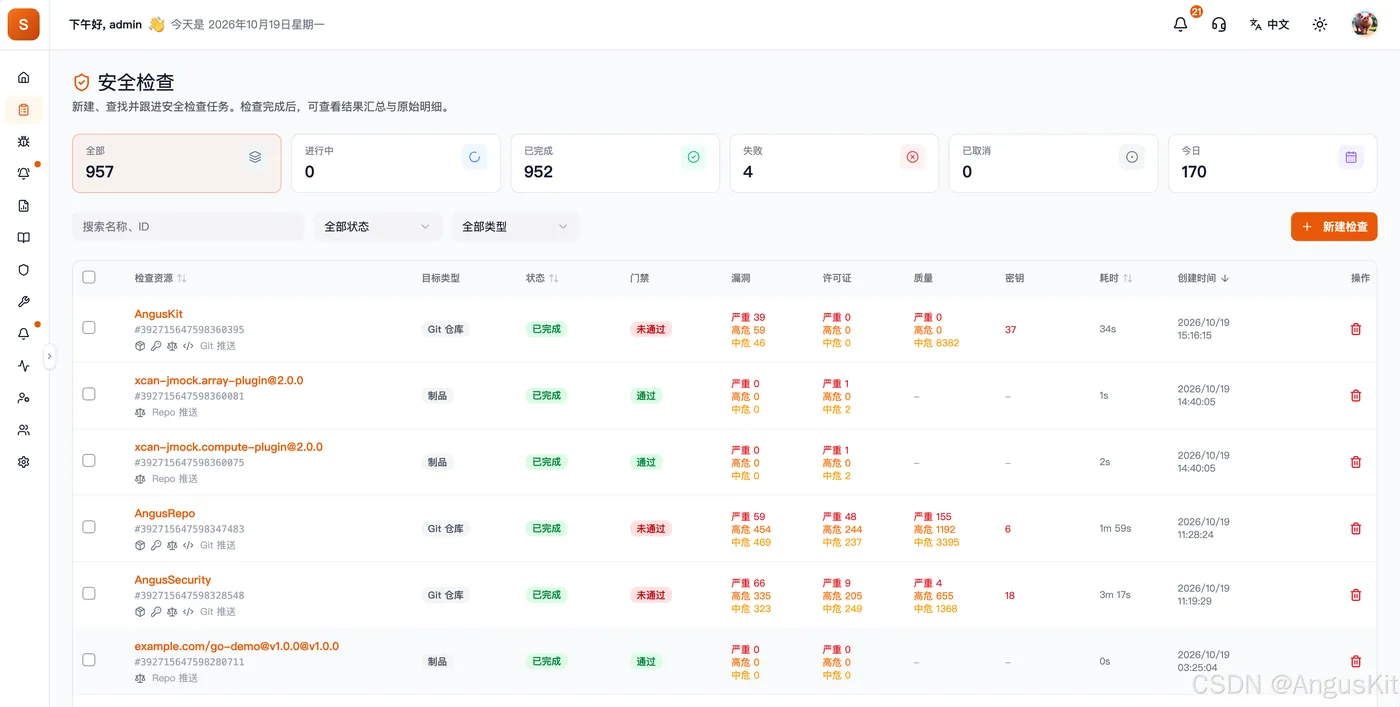
1. 审计员通常会问什么
| 问题 | 你要能出示 | 常见翻车 |
|---|---|---|
| 扫了什么对象? | 任务目标:Git / 制品 / 镜像等,含标识与完成时间 | 只有流水线名,没有目标引用 |
| 用什么方法? | 引擎与规则包版本(OpenGrep / Gitleaks / Trivy 等) | 说不清版本,无法复现 |
| 是否按制度拦截? | 策略阈值与门禁 PASSED/FAILED/SKIPPED |
只有「Job 绿了」 |
| 当时结论是什么? | 报告快照(含数据截止时间一类字段,以产品为准) | 打开实时 Finding 充数 |
| 例外谁批的? | 抑制/风险接受:理由、审批人、有效期 | 永久抑制、无 TTL |
| 对外材料是否可控? | 发布状态、分享有效期/密码、访问记录(若启用) | 未发布就外传;密钥正文进 PDF |
一句话口径(可直接回答问卷):日常用 Finding 处置;审计与对外交付用冻结报告;门禁策略解释「为什么拦」;例外记录解释「为什么没拦」。
2. 建议固定归档的最小集
2.1 策略与配置
- 门禁策略:严重度阈值、适用仓库/项目、变更人与时间。
- 能力开关:发版是否纳入
sast/secret/sca(及许可证相关)。 - 变更单或配置库提交哈希(若策略即代码)。
SKIPPED的书面解释:未覆盖能力 ≠ 已通过。
2.2 检查任务
- 任务 ID、完成时间、目标类型与引用、能力集、门禁结果。
- 区分:超门禁(业务要修)vs 执行错误(引擎/鉴权,退出码语义见文末参考:替换脚本文)。
- 发版依据只使用已完成且策略覆盖完整的任务;失败 / 部分完成任务不要当放行依据。
2.3 报告快照
- 按发版或按月:管理层态势 / 三方检查等受众生成后,等 已就绪(READY) 再下载 PDF/HTML/JSON。
- 保存封面或元数据中的数据截止时间(如
dataAsOf,以产品为准)。 - 给外部:用三方检查受众、脱敏、发布后再分享;需要时保留证据包 ZIP(含校验和一类文件,以产品为准)。
- 月报是治理材料,不是等保测评报告。
2.4 例外与分享
- Finding 抑制:指纹、理由、审批人、TTL(过期应复扫)。
- 分享链接:有效期、是否密码、访问记录。
- 密钥类对外材料只保留计数,不附正文或可还原片段。
3. 发版审计包目录约定(示例)
制度不同目录可改名,但建议每种发版固定结构,避免审计周临时拼:
audit/releases/x.y.z/
├── README.txt                 # 发版号、时间窗、联系人、一句话范围
├── policy/
│   ├── gate-policy-export…    # 或变更单 PDF + git commit
│   └── capability-matrix.txt  # 本发版纳入的 sast/secret/sca
├── jobs/
│   ├── job-<id>-summary.json  # 或控制台导出/截屏说明(无密钥)
│   └── doctor-or-engine-versions.txt
├── reports/
│   ├── management-….pdf       # 可选:管理层态势
│   ├── external-….pdf         # 对外:已发布版本
│   ├── external-….json
│   └── evidence-….zip         # 若使用证据包
└── exceptions/
    ├── suppressions-export…   # 未过期例外
    └── share-log-….txt        # 外传登记(接收方、链接有效期)
操作顺序:
- 发版前:PR/主干门禁任务已完成且结果可解释。
- 指定这些任务生成研发或对外报告快照(步骤见文末参考:报告怎么出)。
- 下载 READY 产物入库上表目录。
- 附策略与例外;内网环境附 doctor / 引擎与漏洞库年龄说明(库过旧时门禁结论要加注释)。
- 外传:发布 → 分享(限期)→ 登记接收方。作废旧链接。
保留多久:按你们等保/内控制度(常见是随系统等级与审计周期);产品不规定「必须留 N 年」。到期销毁对外分享口令与过期链接。
4. 和供应链问卷的映射(示例)
| 问卷常见项 | 映射到的证据 | 不要写成 |
|---|---|---|
| 是否做 SAST / 密钥扫描 | 含 sast/secret 的已完成任务 + 报告章节 |
「已覆盖全部安全测试」 |
| 是否管理开源组件 CVE | sca 任务 + 组件/CVE 章节或 CSV |
「无已知漏洞」 |
| 是否管理许可证 | 许可证章节 + 例外清单 | 「许可证合规已通过法务终审」(除非法务真签了) |
| 是否输出 SBOM | SBOM 附件或独立流程(见文末参考:SBOM;以控制台是否出具为准) | 「SBOM 等于供应链安全」 |
| 第三方能否验证报告 | 对外报告 + 证据包 / 验真能力(若产品提供) | 把未发布草稿外传 |
不要把主机漏扫、渗透测试、DAST 全站报告写进「已具备」——当前产品边界不做这些。按能力收窄导出见文末参考:按能力出报告。
5. 审计问答脚本(建议口径)
| 对方说 | 建议答 | 禁止答 |
|---|---|---|
| 「扫描过了就是过等保了吧?」 | 「扫描与报告是等保/供应链控制的证据输入;测评结论由有资质机构按标准出具。」 | 「我们已经过等保。」 |
| 「为什么报告数字和现在控制台不一样?」 | 「报告是生成时刻快照;日常 Finding 会随修复/抑制变化。需要新窗口请看标注时间的新报告。」 | 当场改旧 PDF 数字 |
| 「CI 绿了能不能代替报告?」 | 「绿勾证明当时门禁退出码;审计还要策略版本、范围与冻结结论。」 | 「截图就行。」 |
| 「密钥报告能不能外发?」 | 「对外只提供计数与处置状态;路径与片段仅内部研发受众。」 | 把研发修复 PDF 改名外发 |
6. 翻车表
| 现象 | 原因 | 处理 |
|---|---|---|
| 只交 CI 绿勾截图 | 无冻结报告、无策略版本 | 补报告快照与策略变更记录 |
| 报告数字和现场 Finding 不一致 | 用了旧快照或拿实时列表充数 | 向审计解释快照语义;需要时重生成并标注时间 |
| 对外 PDF 含密钥形态 / 仓库 URL | 受众或脱敏错误 | 作废;三方检查模板重出并发布 |
| 声称「已过等保」 | 夸大 | 改为「具备扫描与报告证据,测评另案」 |
| 抑制永不过期 | TTL 未管 | 设有效期并复扫 |
| 发版用了失败/跳过任务 | 把 SKIPPED/执行失败当通过 | 换已完成且覆盖完整的任务 |
FAQ
扫描报告能代替等保测评报告吗?
不能。它是安全开发生命周期与供应链控制的证据输入,测评由具备资质的机构按标准执行。
要不要每次检查都出报告?
不必。日常用 Finding/告警;按发版、按月、按审计窗口出快照即可。
要不要把等保控制点编号写进报告标题?
不建议在公开技术博文或对外 PDF 标题里硬贴未评审的控制点编号冒充结论。对内映射表可以放在你们制度附件;产品报告提供检测范围、方法与例外,不代替合规判定。
社区版证据链够不够?
社区版可跑通扫描与报告主路径(GPL-3.0)。审计是否接受私有化部署形态,取决于你的制度与测评范围;产品版本差异以控制台/文档为准,本文不附报价。
小结
- 证据链:策略 → 已完成任务 → 冻结报告 → 例外与分享。
- 快照对审计,Finding 对日常;CI 绿勾不够。
- 不宣称扫描即过等保;不做 DAST/主机盘点冒充范围。
- 外传用对外受众,密钥只留计数;发版固定归档目录。
参考文章
- 安全扫描报告怎么出:https://www.anguskit.com/zh/blog/security-scan-report-snapshot-export
- 按能力出报告:https://www.anguskit.com/zh/blog/capability-security-reports-sast-sca-secret-license
- 安全扫描报告怎么读:https://www.anguskit.com/zh/blog/how-to-read-security-scan-reports
- 软件供应链实践:https://www.anguskit.com/zh/blog/software-supply-chain-security-best-practices
- SBOM 起步:https://www.anguskit.com/zh/blog/sbom-software-bill-of-materials-getting-started
- Finding 抑制:https://www.anguskit.com/zh/blog/angussecurity-finding-suppress-disposition-guide
- AngusSecurity 是什么:https://www.anguskit.com/zh/blog/what-is-angussecurity-capabilities-and-boundaries
- 文档中心:https://www.anguskit.com/zh/docs/security

