
随着《数据安全法》、《商用密码管理条例》持续落地,大量上云企业开始在阿里云 ECS 终端部署文档透明加密系统,保护图纸、病历、项目方案等重要数据资产。但很多项目落地阶段遇到共性问题:加密策略全覆盖后,业务软件缓存目录、临时文件、日志目录被强制加密,引发程序闪退、文件读写异常、IO 性能下降等故障。路径不加密(路径豁免) 作为透明加密体系内的策略能力,能够在保障核心文档安全的前提下,解决业务程序兼容性问题,是云上终端加密部署中不可或缺的配置项。
一、为什么需要路径不加密策略?
透明加密依靠文件过滤驱动拦截文件读写,默认会对终端内所有匹配进程的文件执行加密落盘。但业务软件运行时,会在固定目录生成缓存、临时交换文件、运行日志、中间输出文件。这类文件并非企业核心涉密资产,一旦被加密,会造成应用无法正常读写临时数据,出现软件崩溃、保存失败、预览卡顿。
如果直接关闭全局加密来解决兼容问题,又会造成敏感文档失去防护,违背数据安全建设目标。路径不加密机制提供精细化策略:管理员指定豁免目录,该路径下新建文件不执行加密;同时支持访问该目录内已有的加密文档时,系统自动完成解密。支持*\gooxion\*这类通配符路径写法,可批量匹配多级子目录,减少逐个文件夹配置的运维工作量。
通过该策略,将缓存、临时文件、日志目录纳入豁免范围,核心业务文档目录保持加密防护,实现安全与业务可用性的平衡。
二、阿里云提供的底层能力
阿里云 ECS 实例提供稳定的操作系统运行底座,兼容 Windows 文件微过滤驱动(Minifilter),支持第三方终端加密组件在内核层拦截文件 I/O 请求,为路径豁免策略提供底层操作系统支撑。
配套阿里云 KMS 密钥管理服务,可托管加密主密钥,实现密钥与业务数据分离存储,满足商用密码测评的密钥管理规范。阿里云 SLS 日志服务能够统一采集终端策略匹配、目录访问、文件加解密事件,集中存储、检索、告警,用于安全审计与风险排查。
同时,ECS 支持安全组、云安全中心联动,可识别终端异常文件外发行为,与本地路径豁免策略形成多层防护,避免豁免目录被滥用成为数据外泄通道。
三、自研或第三方加密软件如何调用这些能力
自研或第三方终端加密组件部署于阿里云 ECS 内部,依托操作系统文件过滤驱动实现路径策略匹配。管理员在加密控制台录入豁免路径,支持*\gooxion\*通配符规则,驱动在 I/O 拦截阶段判断文件所属目录:匹配豁免路径时,跳过加密写入流程;读取该目录内存量加密文件时,自动解密交付给业务进程。
密钥层面,加密组件调用阿里云 KMS 的 SDK 接口,完成根密钥托管,数据密钥由 KMS 保护,不在终端长期留存。所有路径策略匹配事件、文件读写行为,通过 Logtail 或 SLS SDK 上报至阿里云日志服务,安全运维人员可在云端统一审计豁免目录访问行为。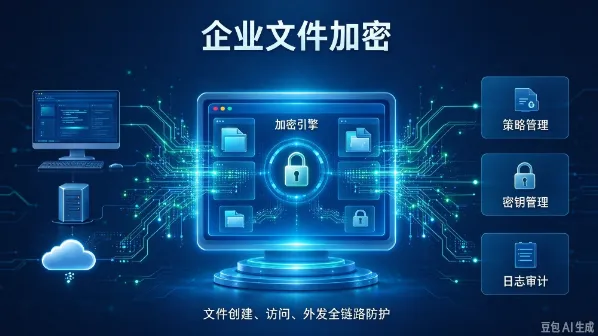
在运维规范上,豁免目录策略需要最小化配置,只将业务必需的缓存、临时目录加入白名单,禁止大范围豁免全盘目录。每次新增豁免路径需留存台账,定期审计豁免目录内的文件访问日志,防止敏感文档被有意存放至豁免目录绕过加密管控。
结语
路径不加密策略解决了云上终端透明加密的核心矛盾:既维持核心文档的加密防护能力,又避免缓存、临时文件加密引发业务程序报错与性能损耗。在阿里云 ECS 环境中,结合 KMS 密钥托管、SLS 审计能力,能够构建可审计、可管控的路径豁免体系,兼顾业务连续性与数据安全。
从合规收益来看,该方案符合《数据安全法》、等级保护、商用密码评估的最小安全域理念,不盲目一刀切加密全磁盘,通过精细化目录策略实现重要数据分级防护,降低加密项目上线阻力,减少业务中断风险,帮助上云企业平稳落地终端文档防泄漏体系。
编辑:小七

