
Agent的飞速发展,正在为千行百业注入高效的燃料,攻击者,也不例外。
过去几个月,阿里云安全团队在Access Key泄露防护场景,观察到区别于传统的特征:有的AK出现在公开代码仓库、有的被写进前端JS文件、有的藏在CI流水线的变量配置......溯源路径虽各不相同,但在止血过程中,一个不安的共性浮出水面:攻击者的路径高度一致,攻击行为模板化。
更关键的是,当防守方开启安全拦截后,攻击不仅没有停止——反而出现更高频、更自动化的探测与扫描,秒级连续、被拦立刻换路径、全Region穷举,失败自调整、不知疲倦,没有停顿...种种迹象,指向唯一的结论:攻击侧已经全面Agent化。防守方如果还停留在“规则告警+人工响应”的节奏上,将永远无法追上AI速度。
攻击链还原从一把AK到全域失陷
在这几起攻击事件中,阿里云安全团队观察到:攻击者从获取一把泄露的AK到完成全域失陷,通常只需要数十分钟到数小时,且全程自动化,完整链路可拆解为八个步骤:
这条链路从凭证获取到全域失陷,可能只需要数十分钟到数小时,留给防守者的,不再是以天计算的排查窗口,而是以分钟计算的止损窗口。且攻击核心第四步(提权与持久化)和第五步(云助手通道)几乎发生在云API层面,主机侧、网络侧都难以监控,传统SOC规则也很少覆盖,更难以建立有效告警。
攻击侧“基本Agent化”意味着什么?
Agent化的攻击,在大部分人的下意识直觉里,会将其理解为“脚本更复杂了、攻击手法更高级更隐蔽了”,但现实并非如此。在7月份HuggingFace事件中,Agent在4.5天内发起了17600+次攻击,虽然其中大部分都是无用操作,但一次成功即完成突破。
自适应策略调整+24h无间断攻击的AI Speed,才是攻击Agent化的最大威胁,这让攻击的各方面都发生了变化。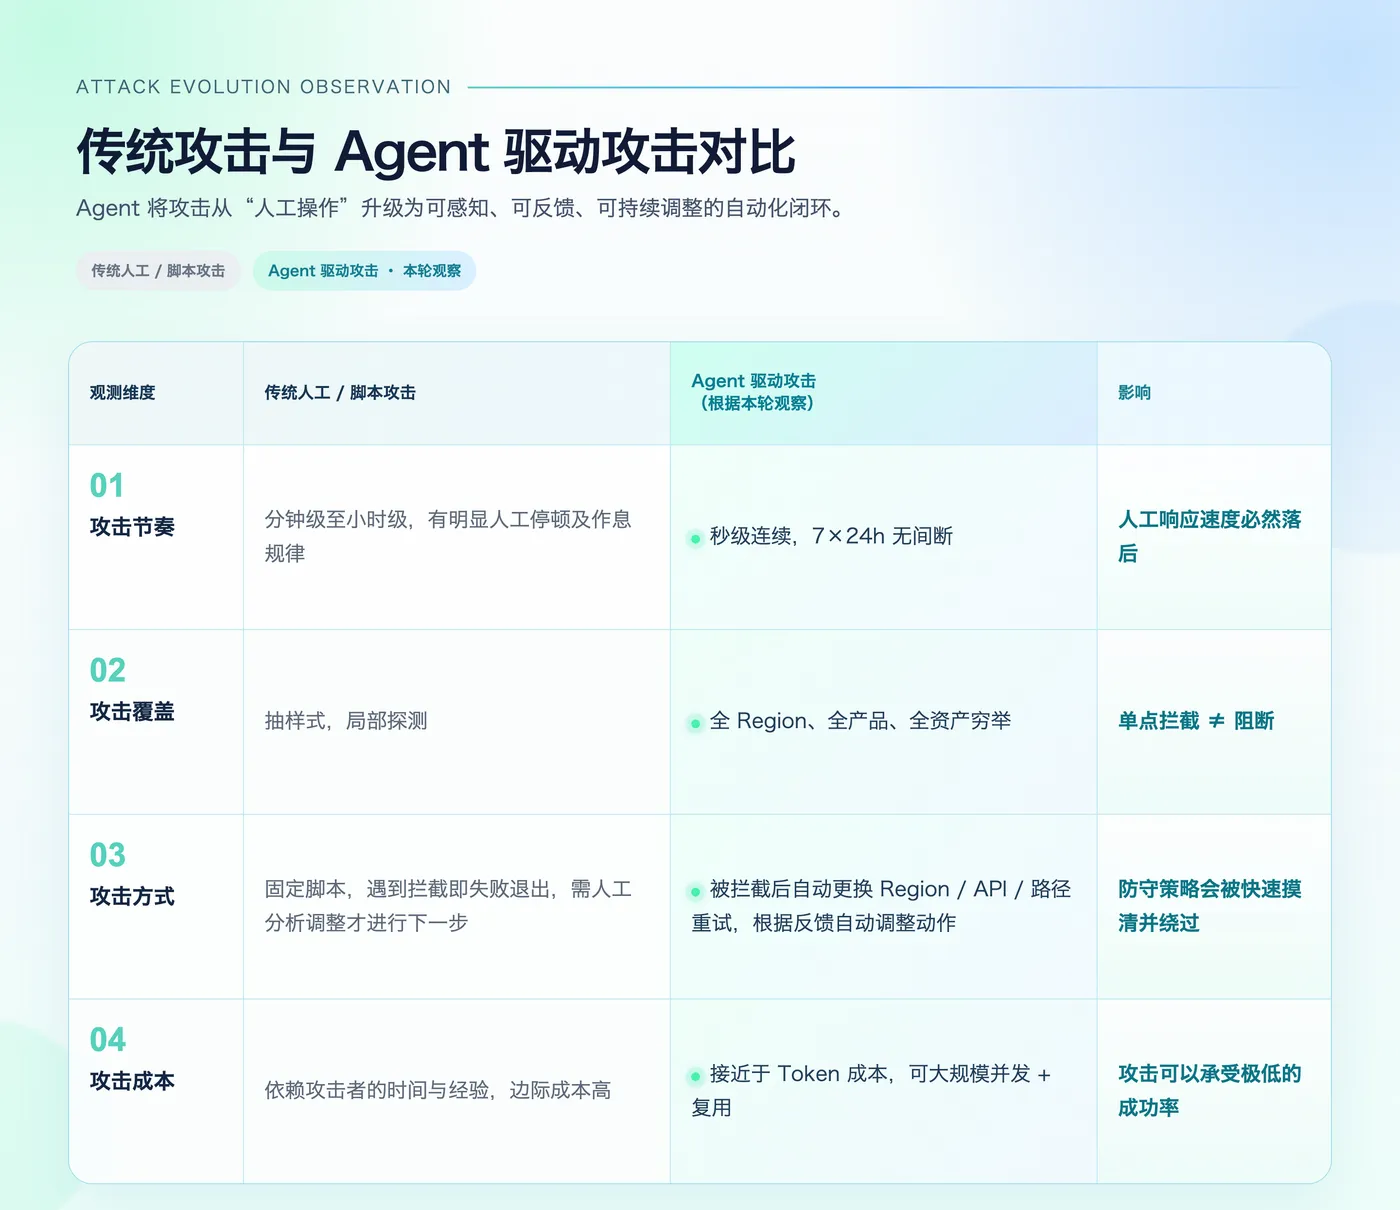
“用AI对抗AI”不再是一句营销口号,而是应对AI Speed的必然要求。当攻击方已升级为常驻、秒级、自适应后,防守方如果仍停留在规则告警+人工响应,节奏将永远落后。
当AI攻击遇上Agentic防御,云安全中心六步止血最佳实践
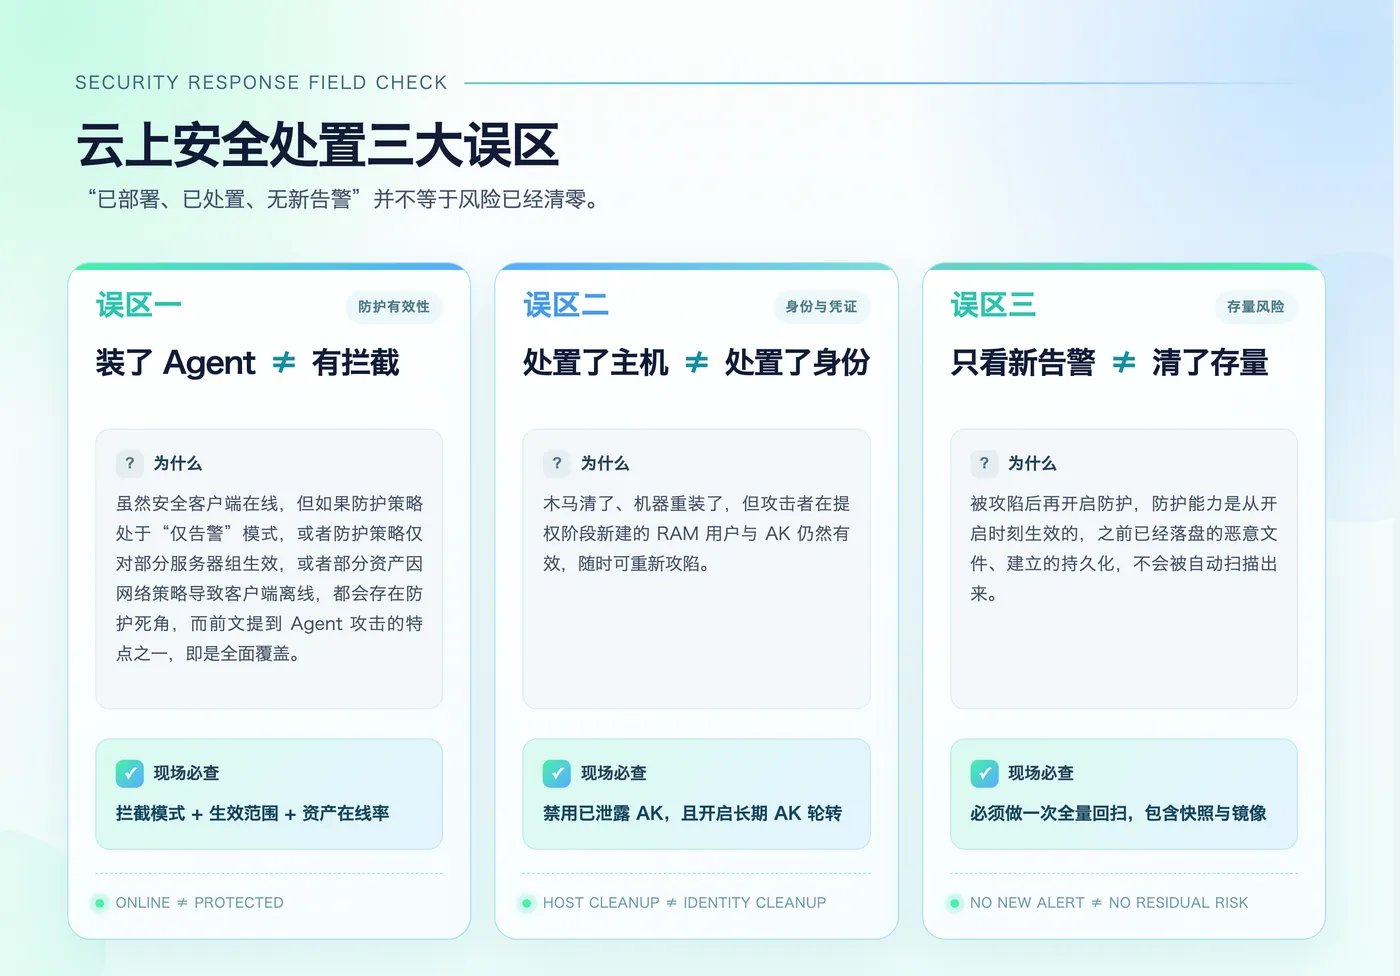
首先,企业需要走出传统防护观念的误区。
阿里云安全团队在帮助客户做止血应急的过程中,反复遇到的问题是“我们已经开了防护,为什么还是被打?”这大概率是防护的步骤和顺序出了问题。
第一步:止损——确认拦截能力真正生效
防护产品/能力:阿里云安全中心旗舰版;
关键动作&效果:
a. 全量开启云安全中心旗舰版防护,并让所有资产进入防护范围;
b. 开启弹性防护,确保新增、扩容或重建实例能够自动纳管,不留空窗;
c. 确认拦截能力配置正确且生效:确认防护策略处于“自动拦截”而非“仅告警”,且生效范围覆盖全部服务器组;
d. 禁用已确认泄露的AK,并对同账号下所有长期AK启动轮转;建议时间窗:0-1小时内;
客户实战:某互联网客户,40分钟内完成全量止损,当日阻断140+次恶意命令执行,发现3台失陷机器。
第二步:溯源——Agentless全量扫描找出“防护开启前”的存量风险
防护产品/能力:云安全中心Agentless全量扫描;
关键动作&效果:
a. 全量扫描,覆盖存量恶意文件、硬编码凭证、漏洞与配置错误、敏感数据分布等;
b. 不仅覆盖在线的机器,还包含已停机/未运行实例、历史快照、自定义镜像与镜像模板、容器镜像仓库等;
c. Agentless扫描方式,无需安装or重启,不占业务性能,快速实现扫描止血;建议时间窗:1-6小时内。
第三步:研判——Agentic EDR从告警中还原攻击链
防护产品/能力:云安全中心Agentic EDR;
关键动作&效果:
a. Runtime进程画像:自主学习并建立行为基线,输出一张客户的业务现状图,分清哪些进程属于业务、哪些属于运维...把“未知进程”从数千条收敛到数十条,并快速研判;
b. 恶意文件深度分析:对可疑样本做静态+动态+AI研判的组合分析并输出直接可行的结论,把研判从依赖专家经验,变成一条可复制、可交付的分析产线;建议时间窗:6-24小时内;
客户实战:客户收到了218条独立告警中,Agentic EDR通过218台机器出现同名进程与相同文件哈希,判断其为批量投放而非单点感染,并通过AI分析+静态特征+运行时行为得出其为:挖矿家族+内置横向移动,并自动关联出3处持久化位置及2个外连C2域名,并完成一键处置。
第四步:切权——Agentic CSPM+ASM 权限与暴露面收敛
防护产品/能力:云安全中心Agentic CSPM、Agentic ASM;
关键动作&效果:
a. CSPM治理访问控制:排查事件窗口期内新建的RAM用户、角色与AK,识别过度授权,清理不应该出现的访问控制类权限,并轮转长期未更新的AK;
b. ASM收敛暴露面:以攻击者视角重新梳理一遍公网资产,并关闭暴露在公网的管理端口与后台,处置未授权访问的中间件与数据库,以及清理被遗忘的测试和预发环境,收敛暴露面;
- 建议时间窗:24-48小时内。
第五步:验证——Agentic BAS以攻验防
防护产品/能力:云安全中心Agentic BAS、RASP;
关键动作&效果:
a. 端到端路径复现:用AI模拟攻击者,完整复现凭证→提权→横向→数据的真实路径;
b. 基于可达性的修复排序:并非仅看漏洞评分,而是按照其是否位于真实可达的攻击路径上来判定;
c. 处置有效性验证:修复后进行重跑,用“复现失败”作为闭环;
- 建议时间窗:3-7天
第六步:常态——安全运维Agent+Agentic SOC持续运营防护
防护产品/能力:Agentic SOC、安全运维Agent、KMS;
关键动作&效果:
a. 安全运维Agent:聚焦产品的使用与运维,帮助企业完成配置巡检、使用与配置引导、变更后自动复核和日常运维任务托管;
b. Agentic SOC安全运营:聚焦告警降噪与聚合,多源关联研判与处置编排闭环;
c. 密钥管理服务KMS: 聚焦敏感凭证统一托管,支持自动轮转和手动轮转紧急止血,避免敏感凭证泄露。
d. 当攻击方已经是秒级、自适应,防守方产品运维与安全运营也必须自动化,缩短闭环;
- 建议时间窗:持续运行。
回顾此次安全事件止血,最核心的判断只有一个:在攻击已经Agent化的当下,防守也必须乘上AI Speed。
企业不能再继续依赖割裂的安全工具、独立的告警和纯人工研判:主机侧看不到的云API操作、网络侧看不到的云助手命令、传统EDR看不到的数据权限变更,都必须被放进同一视图中综合分析。
阿里云安全团队今年已陆续迭代推出Agent安全中心、Agent ID、Agent办公安全、Agentic代码安全、Agentic EDR、Agentic SOC等十余款产品,打通“开发-运行”安全闭环,建立从AI Infra到应用层的纵深防御,保障Agent可控、可信。
未来,阿里云将继续深化安全能力的Agentic演进,为客户提供坚实的安全底座。


