内网穿透端口暴露公网,先给入口加一道 IP 黑白名单

简介: 内网穿透虽便捷,但全网开放易遭扫描爆破。IP黑白名单作为前置闸门,在连接建立前即拦截非法来源:白名单精准放行可控IP,黑名单应急封禁恶意源,零消耗守护业务安全。(239字)

从暴露面说起

内网穿透的核心价值是让内网服务在公网可达:办公网里的 OA、API、数据库、开发机,通过一条隧道映射出去,随时随地能访问。但端口一旦对全网开放,暴露面就不再受控:

  • 全网扫描器会持续探测端口与路径,制造大量无效请求;
  • 撞库、口令爆破直接命中业务入口,消耗后端资源;
  • RDP/SSH 等协议对爆破容忍度有限,弱口令一旦命中,风险难以挽回。

在做公网访问方案时,往往关注性能和可用性,却容易漏掉访问控制这一层。本文不绑定任何具体产品,只讲 IP 黑白名单的原理、选型与落地方法,适用于部署在云服务器上的各类内网穿透方案。

IP 黑白名单:把控制前移到"连接建立之前"

应用层的密码、密钥校验发生在连接建立之后:每一次无效尝试都会真实打到业务上。IP 黑白名单的思路不同——它只认来源,在连接建立之前就决定放行还是拒绝:

  • 名单内的来源可以访问;
  • 名单外的来源在网关层直接被拒,业务无感知、零消耗;
  • 扫描、探测、爆破在入口处即被拦截,无法触达业务。

它不替代应用内的权限体系,而是作为隧道入口的前置闸门,与安全组、防火墙各司其职:安全组管"云资源"的网络出入,IP 黑白名单管"隧道入口"的访问来源。

两种模式怎么选

白名单:默认拒绝,显式放行

只放行预登记的 IP 或网段,其余全部拒绝。边界清晰、安全性更高,适合来源可控的业务:合作方固定出口、分公司宽带、办公网 NAT、机房堡垒机、集中 VPN 出口。

配置要点:优先写单 IP 或小网段,避免直接放 /16;动态 IP 场景可放宽到 /24,但要能接受边界扩大。

黑名单:默认放行,显式拒绝

只拒绝预登记的 IP 或网段,其余正常访问。适合开放面大、无法穷举来源的业务,通常作为应急手段:发现恶意扫描源、撞库 IP 后快速加入,先止血再评估后续策略。

小结一下

  • 边界清晰、来源固定 → 白名单;
  • 开放面大、来源不可穷举 → 黑名单 + 日志监控;
  • 长期运营 → 白名单为主,黑名单应急补充。

典型场景与配置要点

合作方 API 对接

外部系统只需调用少量接口时,向合作方索要固定公网出口 IP,在对接隧道启用白名单,只放行对方地址。对方变更出口,在管理端更新即可,端口无需长期对全网开放。
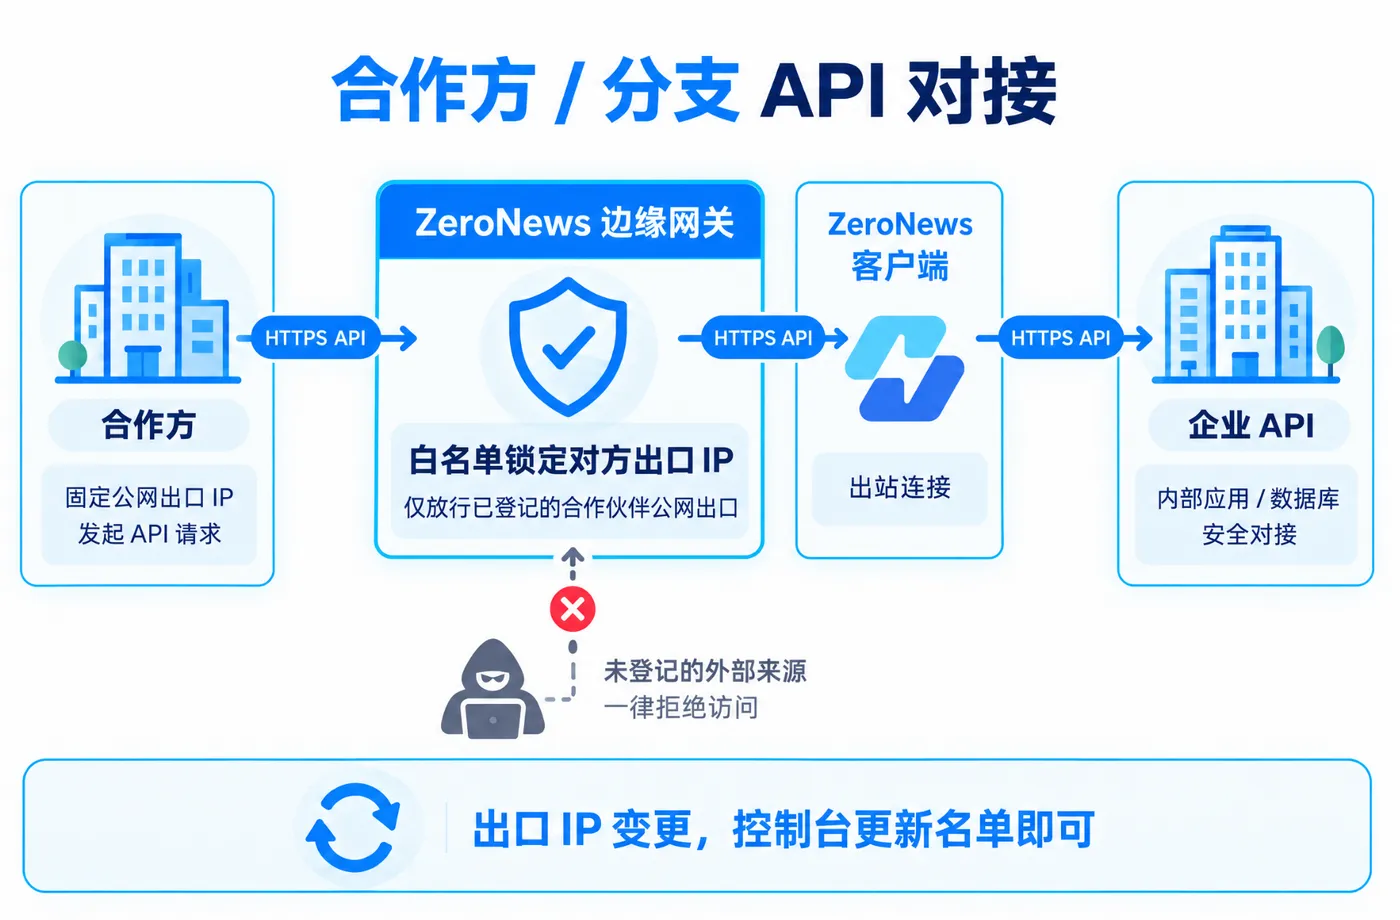
IP1.png

远程运维(RDP/SSH)

运维通道暴露公网后是扫描重灾区。为远程连接隧道配置白名单,仅放行堡垒机、办公网、分支出口等已知地址;临时外包按项目期加单 IP,结束后删除。
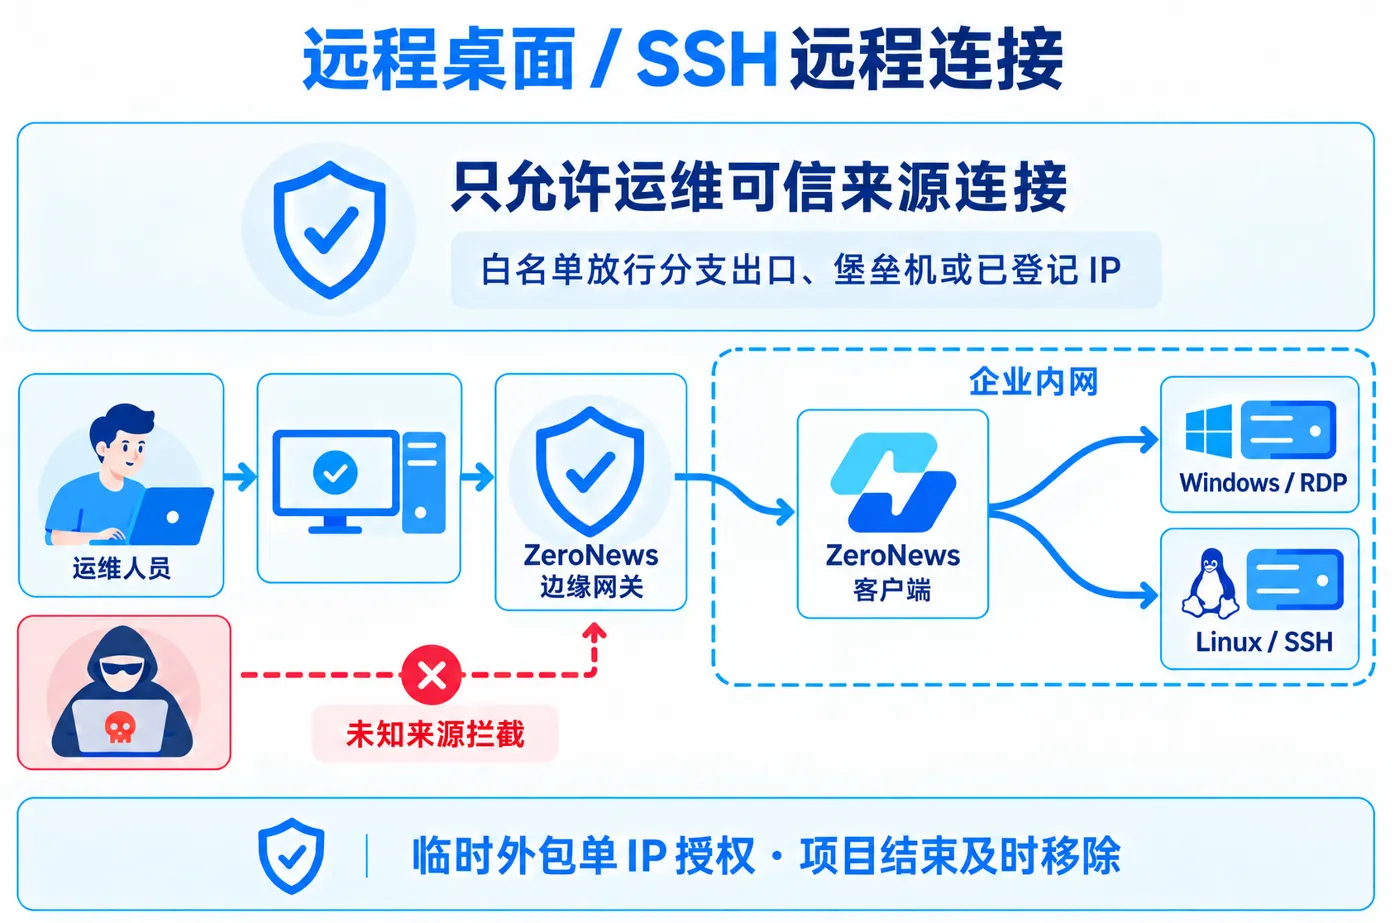
IP2.png

数据库远程连接

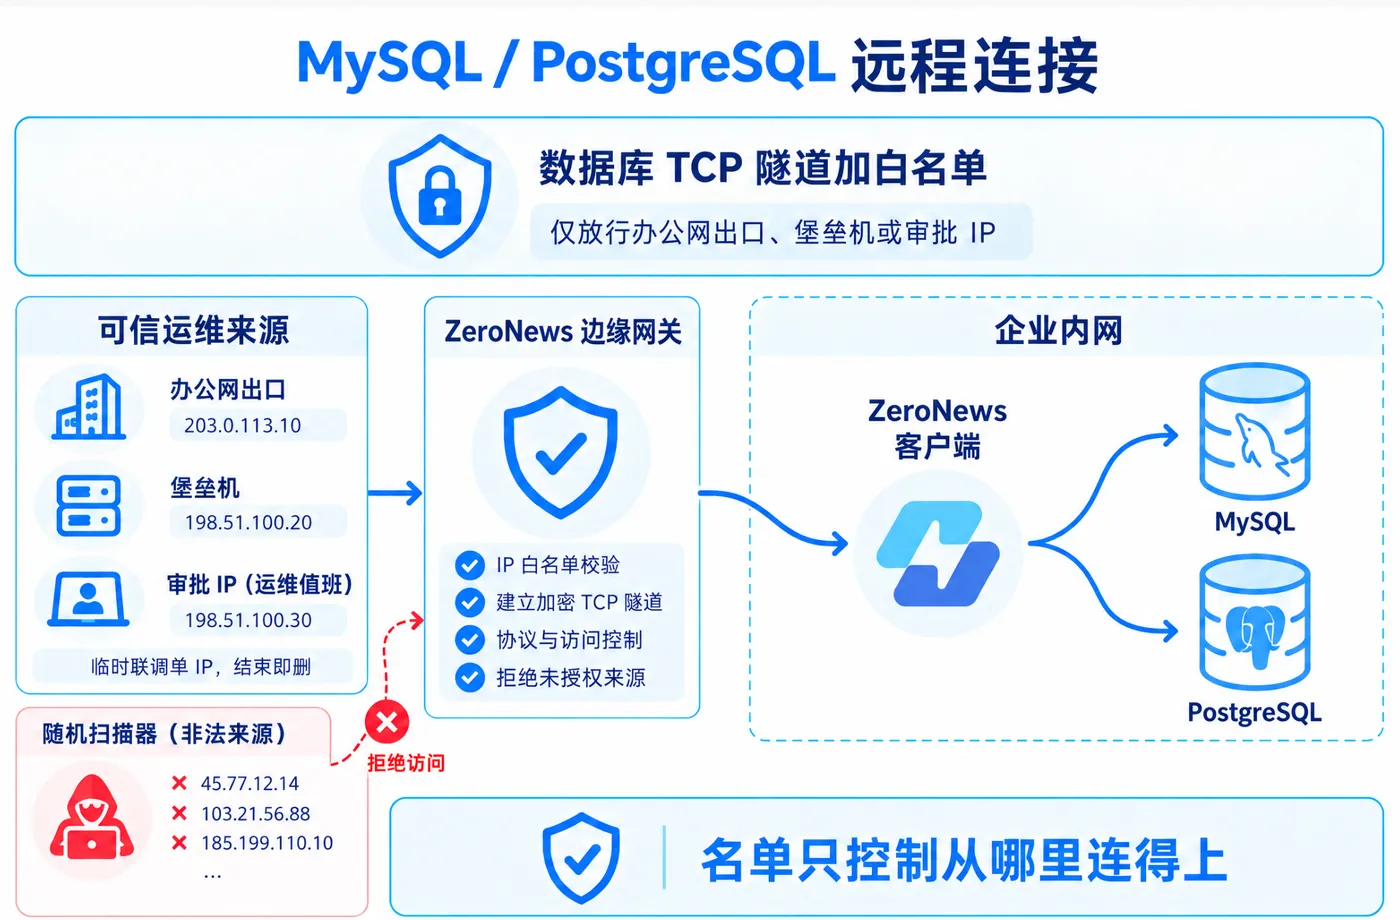
数据库经隧道暴露后,扫库与口令爆破风险高。对数据库隧道单独启用白名单,只放行办公网、堡垒机或审批过的 IP;不同数据库分开配置,互不影响。
IP3.png

异常访问快速止血

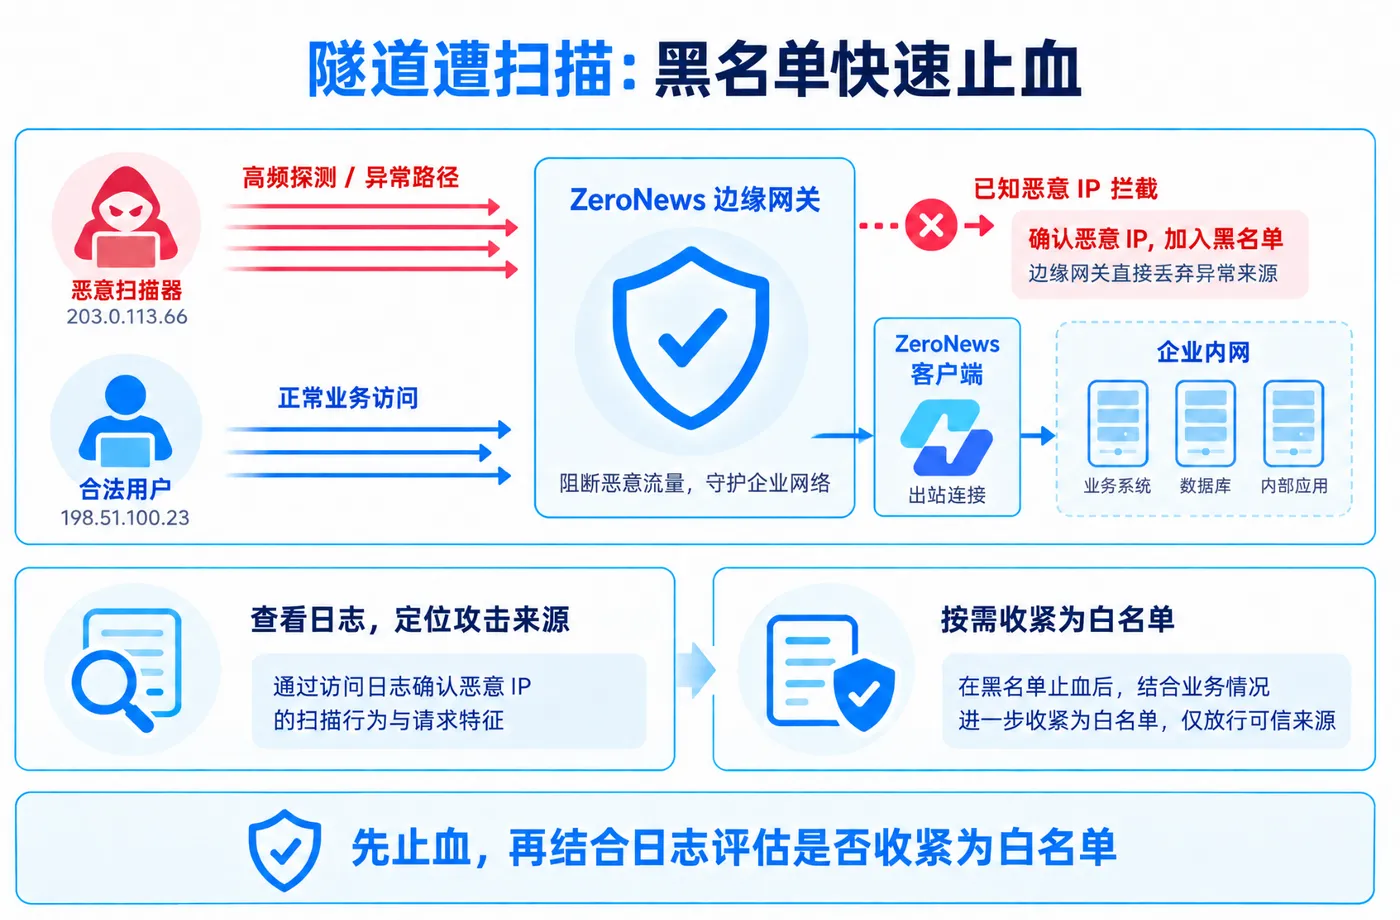
日志里同一 IP 短时间大量 404/401 或异常路径探测,先加入黑名单观察是否缓解,再决定是否收紧为白名单或叠加其它策略。
IP4.png

落地配置的一般步骤

不同内网穿透方案的管理端界面有差异,但 IP 黑白名单配置流程基本一致,一般在隧道/映射的"访问控制"或"安全策略"中完成:

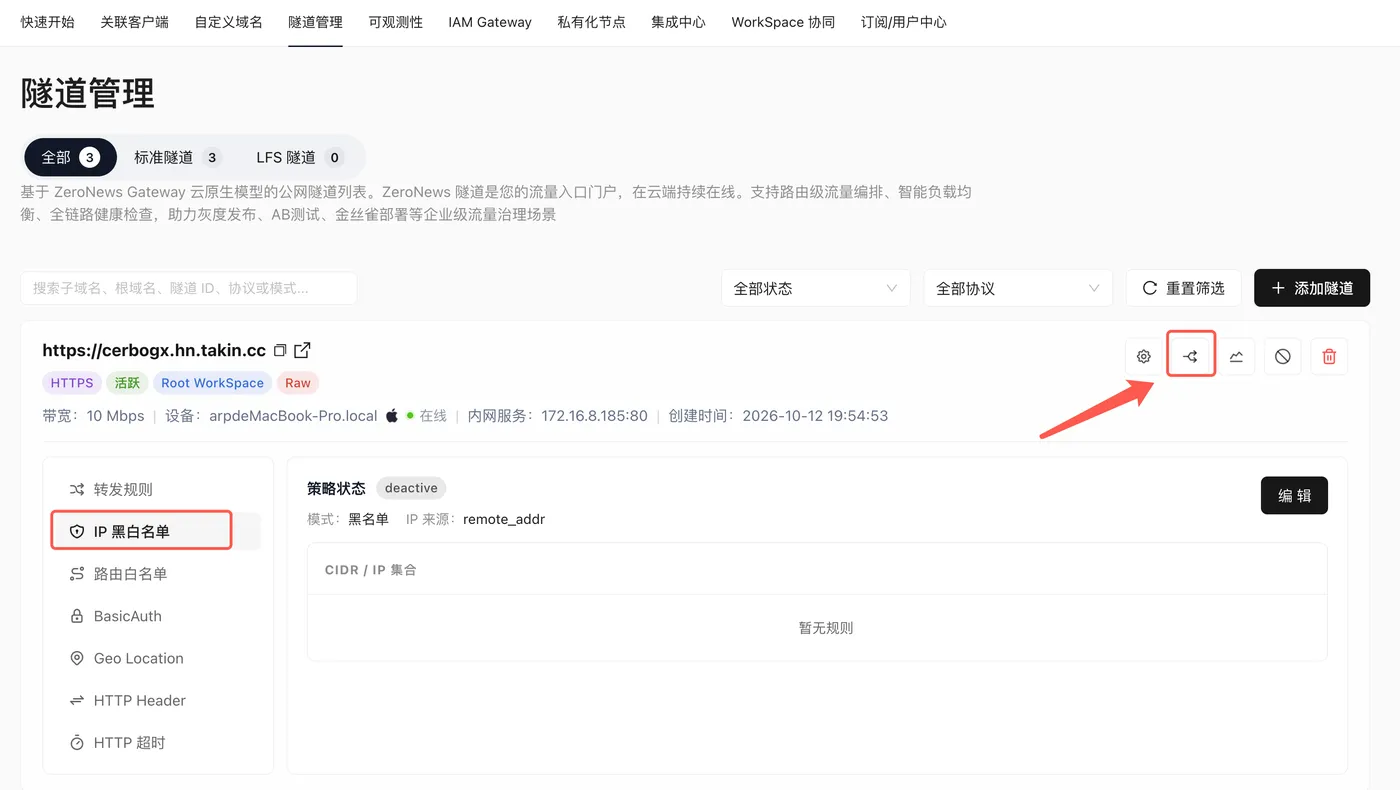
  1. 进入目标隧道的访问控制/流量策略入口;
    IP5.png

  2. 开启 IP 黑白名单开关;

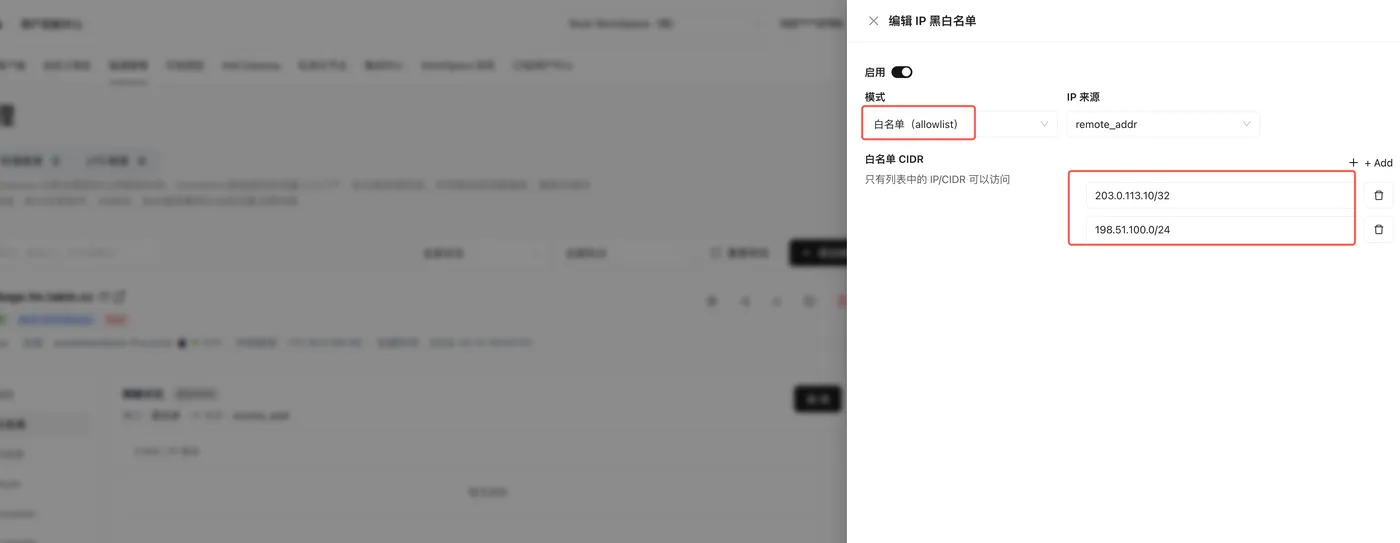
  3. 选择模式:白名单或黑名单;
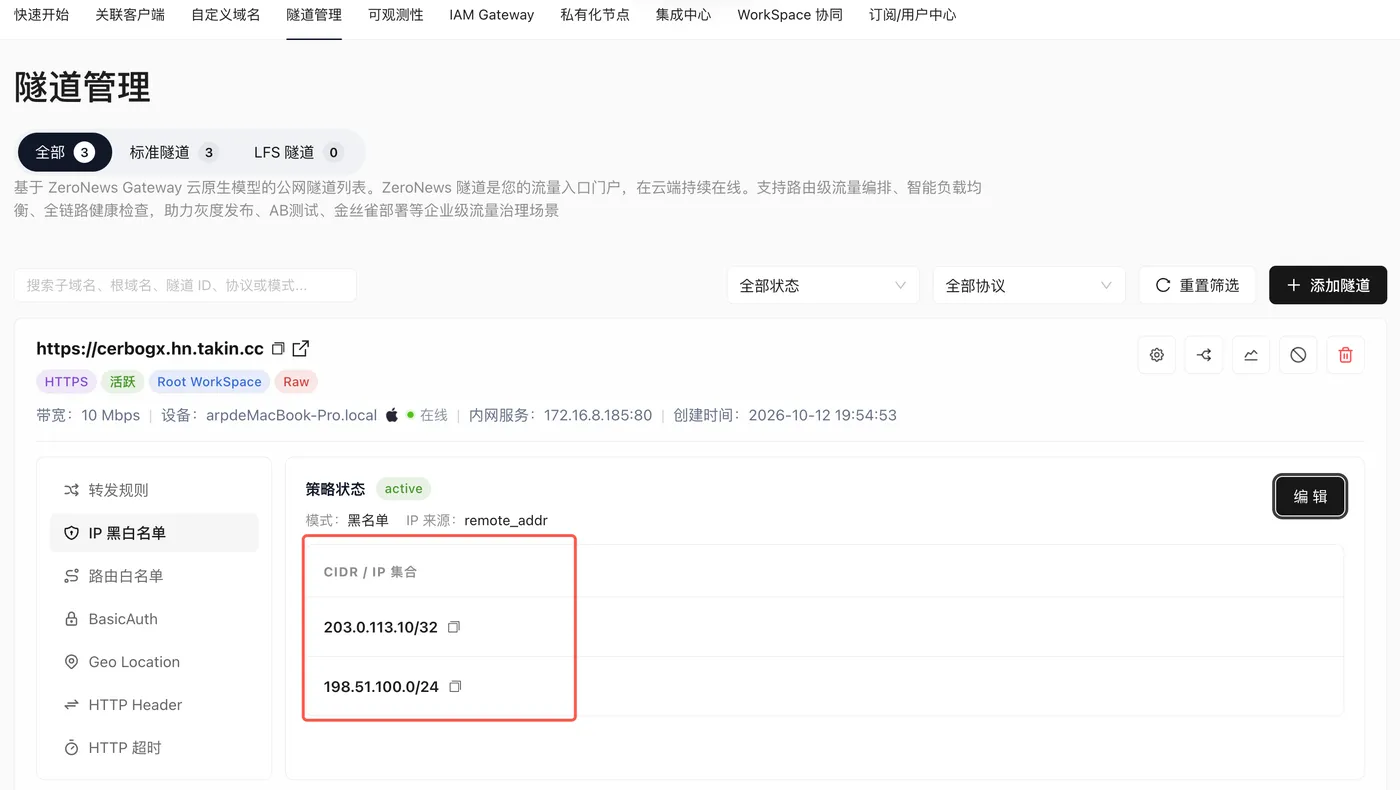
  4. 添加单 IP 或 CIDR 网段(例如 203.0.113.10/32、198.51.100.0/24);
    IP6.png

  5. 保存后即时生效,一般无需重启隧道。
    IP7.png

几个避坑点:

  • 别为省事直接放 /16,边界越大风险越高;
  • 黑白名单只解决"从哪来",不解决"是不是你"——密钥校验不能省;
  • 上线前先在日志里确认预期来源,再切白名单,避免误伤正常访问。

写在最后:它是一道闸门,不是全部

IP 黑白名单是暴露面收窄的第一步,建议与其它层叠加成纵深防御:

  • 入口层:IP 黑白名单、区域限制;
  • 传输层:通道加密、访问口令;
  • 应用层:强密码、二次认证、最小权限。

先收窄入口,再叠加校验,公网暴露场景的风险才能控制在可接受范围。

相关文章
|
22天前
|
人工智能 JSON API
全网刷屏的 Jev 模型正式开放!一手实战测评 + 保姆级教程
全网爆火的 Jev 模型是什么?有什么用?怎么使用?怎么接入 AI 编程工具?效果真的好么?傻子可懂的 Jev 保姆级实战教程 + 项目实战测评来啦
9309 29
|
9天前
|
存储 人工智能 并行计算
大模型本地部署终端选型方法论:以 Qwen3.8-27B 为例的四档分层完整流程
本文提出一套大模型本地部署终端选型方法论:定约束、定档位、定框架、定参数四步决策法,配合入门、主力、质量、无损四档分层模型。以 Qwen3.8-27B 实测数据为例,逐环节解读显存、带宽、存储、散热、系统、预算等要素,给出面向不同预算的优选方案、决策自查清单与市场观察框架。文末前瞻 AI 笔记本的 CPU+GPU 与统一内存两条路线,论证四步决策法在新品类上的延续性。
|
21天前
|
人工智能 测试技术 API
最近全网爆火的 Jev 到底是什么?适合干什么、怎么用,一篇讲透!
Jev是TypeSafe AI推出的“系统一模型”,不生成文本,专做毫秒级结构化决策:Choice(多选)、Score(打分)、Noul(是非概率)。响应快193倍、成本低444倍,适合工单路由、内容审核、测试定级等高频判断场景。
2439 4
最近全网爆火的 Jev 到底是什么?适合干什么、怎么用,一篇讲透!
|
7天前
|
人工智能 JSON 自然语言处理
2026 年 Jev 决策模型深度拆解:原理解读、实战测评与保姆级落地教程
有一款特殊AI模型在开发者圈子刷屏,它摒弃传统大模型擅长的对话聊天能力,专注做高速结构化决策,它就是TypeSafe AI推出的Jev模型。该模型由ChatGPT共同发明人Diogo Almeida主导研发,定位为**System One Model(系统一模型)**,对标人类大脑快速直觉判断的思维模式,在响应延迟、调用成本、结构化输出稳定性上相比传统生成式大模型有着巨大差异。本文会完整拆解Jev底层原理、三大核心原语能力、适用业务场景,同时提供可直接运行的curl、Python代码示例,并且结合多组实测数据,客观分析模型优势与能力边界,帮助普通开发者和AI应用从业者快速上手落地。
609 1
|
2天前
|
存储 缓存 测试技术
QWT 3D 模块重构记:旧渲染管线改进介绍及实时瀑布图示例
QWT 3D模块完成重大重构:解耦窗口与图形(Plot+Item),摒弃OpenGL 1.x固定管线,迁至Core Profile着色器渲染;支持多图元同场景叠加,并以实时3D瀑布图验证——滑动窗口、固定色域、64帧×256点达61fps。兼容Qt 5.12+/6,LGPL协议。
154 120
|
10天前
|
人工智能 Linux Windows
千问办公(QwenWork)官网入口:其实有2个,一个是网页端千问办公,一个是介绍指南页面
千问办公(QwenWork)是阿里云推出的AI智能办公平台,支持网页端直接使用及Windows/Mac/Linux客户端下载。提供PPT生成、财报分析、网页搭建等AI功能,个人版免费,企业版198元/席/月。详情见官网qwenwork.cn或阿里云产品页。
1170 0
千问办公(QwenWork)官网入口:其实有2个,一个是网页端千问办公,一个是介绍指南页面
|
14天前
|
Windows
【保姆级】.NET Framework 3.5离线安装教程(2026最新实测)
.NET Framework 3.5是微软经典运行库,专为兼容老软件、老游戏设计。Win7自带,Win10/11需手动启用(在线或离线安装)。它与4.x系列并存不冲突,缺它会导致“找不到组件”报错。本文详解两种安装方式及常见问题解决,小白也能轻松上手。(239字)
1767 0
|
4天前
|
人工智能 JSON 自然语言处理
2026 年 Jev 决策模型全解析:核心原理拆解,性能实战测评与落地部署教程
有一款特殊AI模型在开发者圈子刷屏,它摒弃传统大模型擅长的对话聊天能力,专注做高速结构化决策,它就是TypeSafe AI推出的Jev模型。该模型由ChatGPT共同发明人Diogo Almeida主导研发,定位为System One Model(系统一模型),对标人类大脑快速直觉判断的思维模式,在响应延迟、调用成本、结构化输出稳定性上相比传统生成式大模型有着巨大差异。本文会完整拆解Jev底层原理、三大核心原语能力、适用业务场景,同时提供可直接运行的curl、Python代码示例,并且结合多组实测数据,客观分析模型优势与能力边界,帮助普通开发者和AI应用从业者快速上手落地。
384 0

热门文章

最新文章