
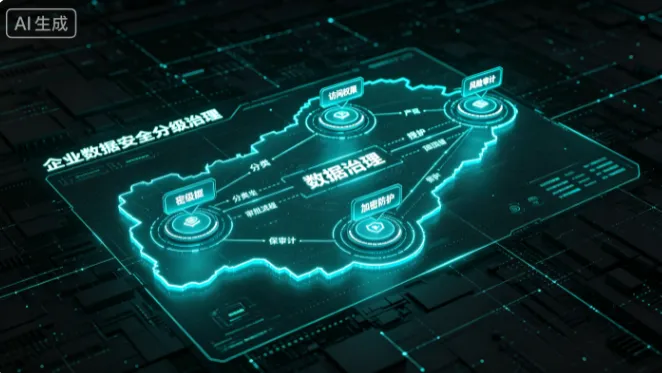
依据《数据安全法》第二十一条,国内企业需要落实数据分类分级保护制度,结合 GB/T 43697-2024《数据安全技术 数据分类分级规则》,互联网企业需针对用户个人信息、业务方案、运营策略、源代码等敏感资产划分密级,实施差异化安全管控。互联网业务存在多部门协同、跨岗位数据流转、云上终端混合办公等特征,传统单一加密策略无法适配组织层级权限,新增密级管理能力,成为互联网行业数据精细化治理的重要抓手。
一、为什么需要新增密级管理?
互联网企业内部组织层级多,不同岗位人员接触的数据敏感程度存在差异。传统文件加密方案多为全局统一策略,缺少与组织职级匹配的密级隔离机制,容易出现两种极端:要么加密权限一刀切,高层管理人员无法批量查阅下级业务文档,阻碍业务审批;要么权限放开,低权限人员可随意读取高密级核心文件,造成核心业务、用户敏感信息外泄风险。
互联网业务的典型场景中,业务部门员工生成的业务文档、运营数据、客户资料,需要赋予对应密级。业务逻辑上要求高级别终端可解密低级别终端加密的文件,实现上级对下级的兼容查阅;下级终端无法解密高级别密级文件,做到下级对上级无 “秘密” 访问权限。这种单向访问模型契合企业组织管理逻辑,既能满足管理层汇总、审核下级业务资料的工作需求,又能阻断低权限人员越权获取核心机密。单纯依靠云平台账号权限、存储 ACL 只能管控访问入口,无法在文件层面绑定密级标签,文件一旦下载到本地脱离云平台,权限管控失效,因此需要在文件加密体系内增加密级管理能力。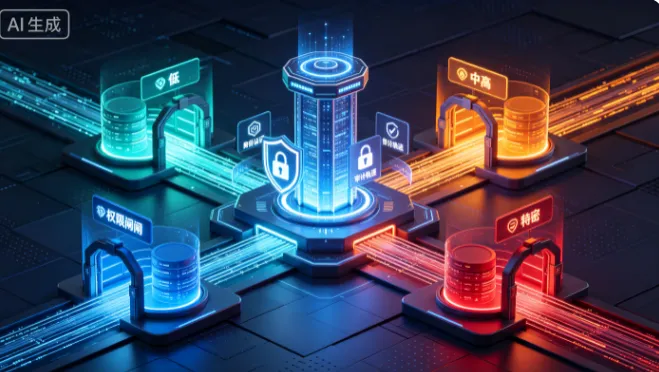
二、阿里云提供的底层能力
阿里云为密级管控场景提供完整底层安全底座。数据安全中心(DSC)可完成云上资产测绘、敏感数据识别,自动识别 RDS、OSS 等存储中的敏感数据,支持自定义密级标签并完成数据打标,完成分级资产盘点工作Alibaba Cl...。密钥管理服务 KMS 提供密钥全生命周期管理,为文件加密提供可信密钥支撑;RAM 访问控制可对接企业组织架构,将人员、终端身份与密级身份绑定;VPC 网络、安全组提供网络隔离,审计模块记录文件访问、解密行为,实现全链路日志留存。
阿里云原生能力解决云上资产识别、身份、密钥、审计等基础能力,但云平台侧管控聚焦于云端存储访问,缺少终端文件密级的单向访问策略,无法实现 “高密级终端向下兼容解密,低密级终端无法向上读取高密级文件” 的文件层密级控制,需要第三方加密方案对接云底座补齐这一能力。
三、第三方加密软件如何调用阿里云底层能力
第三方加密系统可通过 API 对接阿里云安全能力,构建端云一体化密级防护体系。
对接 RAM,同步企业组织架构,将终端、用户身份映射至预设密级,为每台终端分配对应的安全密级身份;
调用 KMS,完成加密密钥托管,密级对应的密钥由阿里云 KMS 统一管理,保障密钥安全,避免密钥本地泄露;
- 对接数据安全中心,同步密级标签,实现云上文件密级标签统一管理,云端存储密文与终端密级策略联动;
- 加密系统新增密级管理模块,管理员自定义多级保密标签。文件加密时自动绑定密级;当高级别终端访问低密级加密文件,可自动完成解密;低级别终端尝试打开高密级文件,解密动作直接拒绝,实现单向兼容的权限模型。所有文件解密、打开、外发行为,同步上报阿里云审计日志,便于安全运营人员溯源审计。
结语
密级管理能力补齐了互联网企业文件分级管控短板,依托阿里云提供的身份、密钥、资产识别、审计底层能力,第三方加密系统在终端落地密级单向访问策略,兼顾业务协同与数据隔离。高层可正常审阅下级业务文档,低权限岗位无法越权获取高密级核心资料。该方案将密级策略下沉至文件本身,不再单纯依赖云上网络与账号权限,文件下载到本地后密级访问规则依旧生效。
从合规层面,整套方案落地后可满足《数据安全法》、个人信息保护相关法规与等保 2.0 对数据分级管控、访问审计的要求,帮助互联网企业建立和组织架构匹配的精细化数据安全体系,在保障业务高效协同的前提下,防范内部越权访问、敏感文件外泄风险。
编辑:小七


