加密应用管理赋能医疗行业:依托阿里云构建病历数据安全体系

简介: 国家卫健委强化电子病历安全监管,要求分类分级保护敏感医疗数据。阿里云提供KMS、ECS、OSS、SLS、RAM等底层能力,支持加密应用管理,实现终端进程级细粒度管控,兼顾合规性与业务连续性。(239字)

国家卫健委持续强化电子病历安全管理要求,结合《数据安全法》《个人信息保护法》等法规,医疗机构对患者病历、检查报告、诊疗影像等敏感医疗数据,必须落实分类分级保护,严防患者隐私外泄。大量医疗机构将 HIS、LIS、PACS 等业务系统迁移至阿里云,云端基础设施安全能力可抵御外部网络攻击,但病历文档在终端应用读写、导出环节,依然存在内部违规拷贝、文档外泄风险。加密应用管理,成为医疗云上数据防护体系中补齐终端应用管控的关键模块。4-0.png
一、为什么医疗场景需要开启加密应用管理

医疗机构业务软件种类繁杂,包含病历编辑器、影像阅片工具、办公套件等,不同应用进程均可以读写病历、检查报告等敏感文档。传统加密方案常采用固定模板,预设加密程序与文档类型,当医院业务系统升级、新增第三方诊疗软件时,极易出现应用兼容异常,或是新增业务进程不受管控,产生明文病历文件。

单纯依靠阿里云原生云防护能力,能够保障云服务器、对象存储层面的数据安全,但无法深入终端应用进程层面。病历文件从阿里云下载至本地终端后,由各类业务应用程序完成读写,一旦授信进程以外的程序读取、另存病历文档,就可能造成隐私泄露。加密应用管理1.png
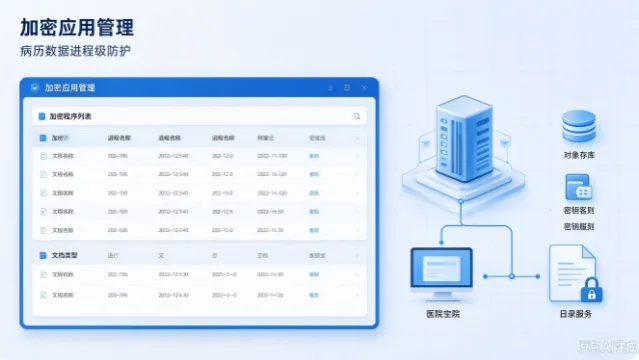
加密应用管理,可可视化展示当前支持的加密程序列表、加密进程清单、受保护文档类型;同时支持根据医院实际业务环境,灵活新增、调整适配加密程序。管理员可按需将病历系统、影像查看客户端纳入加密管控范围,针对不同业务进程定义加密策略,实现精细化管控,解决医疗业务软件迭代频繁带来的加密适配难题。

二、阿里云提供的底层能力支撑

阿里云为医疗行业提供完整的底层安全底座,支撑加密应用管理方案落地。

  1. 密钥管理服务 KMS:提供国密合规密钥托管,密钥生命周期统一管理,加密应用管理模块可调用 KMS 完成病历文档的密钥生成、分发、销毁,密钥由医疗机构自主掌控,满足医疗行业隐私数据加密合规要求阿里云。
  2. 云服务器 ECS、文件存储 NAS、对象存储 OSS:承载 HIS、PACS 业务数据,支持存储侧静态加密,与终端加密应用管理形成存储 + 终端双层防护。
  3. 云日志服务 SLS:集中汇聚终端应用操作日志,实现跨终端日志统一检索、告警与留存,满足审计追溯要求。
  4. 云上身份与访问管理 RAM:提供账号、部门权限体系,和终端加密应用策略联动,实现基于岗位的最小权限分配。加密2.png

阿里云遵循云上安全责任共担模型,负责基础设施、云平台层安全;医疗机构可依托平台开放能力,叠加终端应用层管控,补齐病历数据在应用读写环节的安全短板阿里云。

三、自研或第三方加密软件如何调用阿里云底层能力

加密应用管理模块部署在医院办公与医护终端,通过开放 API 对接阿里云各项能力。
首先,加密应用管理控制台维护加密应用清单、进程特征、文档后缀策略。当授信业务进程(病历编辑器、影像工具)保存病历文件时,自动触发本地透明加密;非授信进程读取加密病历文件,将无法获取明文内容。管理员可根据医院新增业务软件,在线适配新增加密进程与文档类型,无需大规模重构安全策略。加密应用管理2.png
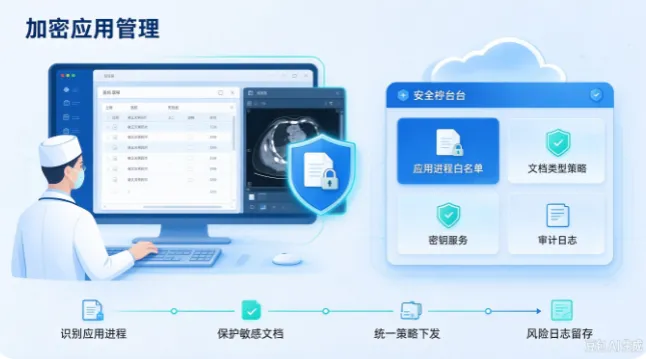
其次,加密应用模块调用阿里云 KMS,完成文档加解密所需密钥的拉取,密钥不在终端本地持久化存储,降低密钥泄露风险。终端所有应用读写、病历文档操作日志,通过加密通道上传至阿里云 SLS,实现海量日志长期存储、多维检索。同时对接阿里云 RAM,同步组织架构,将加密策略与岗位、账号绑定,不同科室医护人员仅可访问对应权限范围内的病历资料。

整套方案不改造原有 HIS、PACS 业务流程,医护人员操作习惯保持不变,兼顾业务连续性与数据安全。

结语

依托阿里云基础设施与安全能力,搭配加密应用管理,医疗机构实现对病历文档读写进程的精细化管控。通过可视化管理加密应用、进程、文档类型,并支持业务环境灵活适配,解决医疗业务软件迭代带来的加密兼容难题,形成 “云端存储加密 + 终端应用进程管控” 的多层防护架构。

该方案可有效防范病历文档被违规导出、拷贝泄露,满足电子病历管理规范、数据安全、个人信息保护等合规要求,降低患者隐私泄露带来的行政处罚与业务风险,帮助医疗机构在云上数字化转型过程中,构建稳定、可扩展的医疗敏感数据安全体系。
编辑:小七


相关文章
|
21天前
|
人工智能 JSON API
全网刷屏的 Jev 模型正式开放!一手实战测评 + 保姆级教程
全网爆火的 Jev 模型是什么?有什么用?怎么使用?怎么接入 AI 编程工具?效果真的好么?傻子可懂的 Jev 保姆级实战教程 + 项目实战测评来啦
9115 29
|
20天前
|
人工智能 并行计算 PyTorch
秋叶 ComfyUI 2026 整合包 v3.2 完整部署教程:Python 3.13 + Torch 2.13 全栈升级
秋叶aaaki ComfyUI 2026年8月整合包v3.2正式发布!全面升级Python 3.13.11、PyTorch 2.13.0+cu130及ComfyUI v0.30.2,原生支持MiniMax H3、Wan 2.2、Qwen-Image-2.1等2026主流音视频/图像模型,解压即用,无需环境配置。
4281 16
|
20天前
|
人工智能 测试技术 API
最近全网爆火的 Jev 到底是什么?适合干什么、怎么用,一篇讲透!
Jev是TypeSafe AI推出的“系统一模型”,不生成文本,专做毫秒级结构化决策:Choice(多选)、Score(打分)、Noul(是非概率)。响应快193倍、成本低444倍,适合工单路由、内容审核、测试定级等高频判断场景。
2361 4
最近全网爆火的 Jev 到底是什么?适合干什么、怎么用,一篇讲透!
|
7天前
|
存储 人工智能 并行计算
大模型本地部署终端选型方法论:以 Qwen3.8-27B 为例的四档分层完整流程
本文提出一套大模型本地部署终端选型方法论:定约束、定档位、定框架、定参数四步决策法,配合入门、主力、质量、无损四档分层模型。以 Qwen3.8-27B 实测数据为例,逐环节解读显存、带宽、存储、散热、系统、预算等要素,给出面向不同预算的优选方案、决策自查清单与市场观察框架。文末前瞻 AI 笔记本的 CPU+GPU 与统一内存两条路线,论证四步决策法在新品类上的延续性。
|
6天前
|
人工智能 JSON 自然语言处理
2026 年 Jev 决策模型深度拆解:原理解读、实战测评与保姆级落地教程
有一款特殊AI模型在开发者圈子刷屏,它摒弃传统大模型擅长的对话聊天能力,专注做高速结构化决策,它就是TypeSafe AI推出的Jev模型。该模型由ChatGPT共同发明人Diogo Almeida主导研发,定位为**System One Model(系统一模型)**,对标人类大脑快速直觉判断的思维模式,在响应延迟、调用成本、结构化输出稳定性上相比传统生成式大模型有着巨大差异。本文会完整拆解Jev底层原理、三大核心原语能力、适用业务场景,同时提供可直接运行的curl、Python代码示例,并且结合多组实测数据,客观分析模型优势与能力边界,帮助普通开发者和AI应用从业者快速上手落地。
517 1
|
14天前
|
人工智能 Linux 开发者
【2026国内使用】Codex安装过程一篇讲透(Win/Mac/Linux全支持)
Codex是OpenAI推出的AI编程智能体,可读取本地项目、理解需求并自动修改代码。支持桌面GUI、命令行(CLI)及VS Code/Cursor插件三种形态,覆盖可视化操作、终端高效开发与编辑器无缝集成场景,助开发者用自然语言驱动编码全流程。(239字)
1133 2
【2026国内使用】Codex安装过程一篇讲透(Win/Mac/Linux全支持)
|
9天前
|
人工智能 Linux Windows
千问办公(QwenWork)官网入口:其实有2个,一个是网页端千问办公,一个是介绍指南页面
千问办公(QwenWork)是阿里云推出的AI智能办公平台,支持网页端直接使用及Windows/Mac/Linux客户端下载。提供PPT生成、财报分析、网页搭建等AI功能,个人版免费,企业版198元/席/月。详情见官网qwenwork.cn或阿里云产品页。
1086 0
千问办公(QwenWork)官网入口:其实有2个,一个是网页端千问办公,一个是介绍指南页面