
别只会docker stats了:cAdvisor把CPU、内存、磁盘和网络监控搬进Web页面
前言
docker stats 适合临时看一眼容器资源,但当容器数量变多,排查 CPU、内存、文件系统和网络问题时,一个能够按主机、容器列表和单容器详情逐层查看的 Web 页面会更直观。
这篇在飞牛 NAS 上部署 cAdvisor v0.47.0。容器使用 --privileged,并只读挂载 /rootfs、/var/run、/sys 和 /var/lib/docker,再通过 --publish=8087:8080 把 cAdvisor 容器内的 8080 映射到宿主机 8087。
部署后先访问主机资源页面,再进入 /docker 查看容器列表,继续点开单个容器观察更详细的运行指标。这样可以先把“机器变慢时到底哪个容器异常”这类问题可视化。
远程部分继续把宿主机 8087 建立 HTTP 公网入口,先验证随机地址,再切换固定二级子域名。
需要特别说明:本文没有接 Prometheus、InfluxDB 或 Grafana,因此重点是 cAdvisor 自带界面的即时观测与排查,不把它写成已经完成长期历史监控平台。
这种方式特别适合刚开始做容器监控的人:不用先理解复杂的指标体系,也不必一上来就搭完整监控栈,先通过 Web 页面建立对 CPU、内存、文件系统和网络状态的直观认识,再决定哪些指标值得长期采集。排查问题时,也能更快从整机状态缩小到具体容器,而不是一开始就在所有日志里盲找。
 1.什么是cAdvisor?
cAdvisor(Container Advisor)可以读取容器和宿主机的资源统计信息,并通过 Web 页面展示。
这篇里真正会用到的指标主要包括:
- CPU;
- 内存;
- 文件系统;
- 网络 I/O;
- 容器基本信息;
- 宿主机整体资源状态。
如果只是第一次给 Docker 加监控,它的优势就是:
先把容器资源看见,再决定要不要继续接 Prometheus、Grafana 这一类更完整的监控栈。
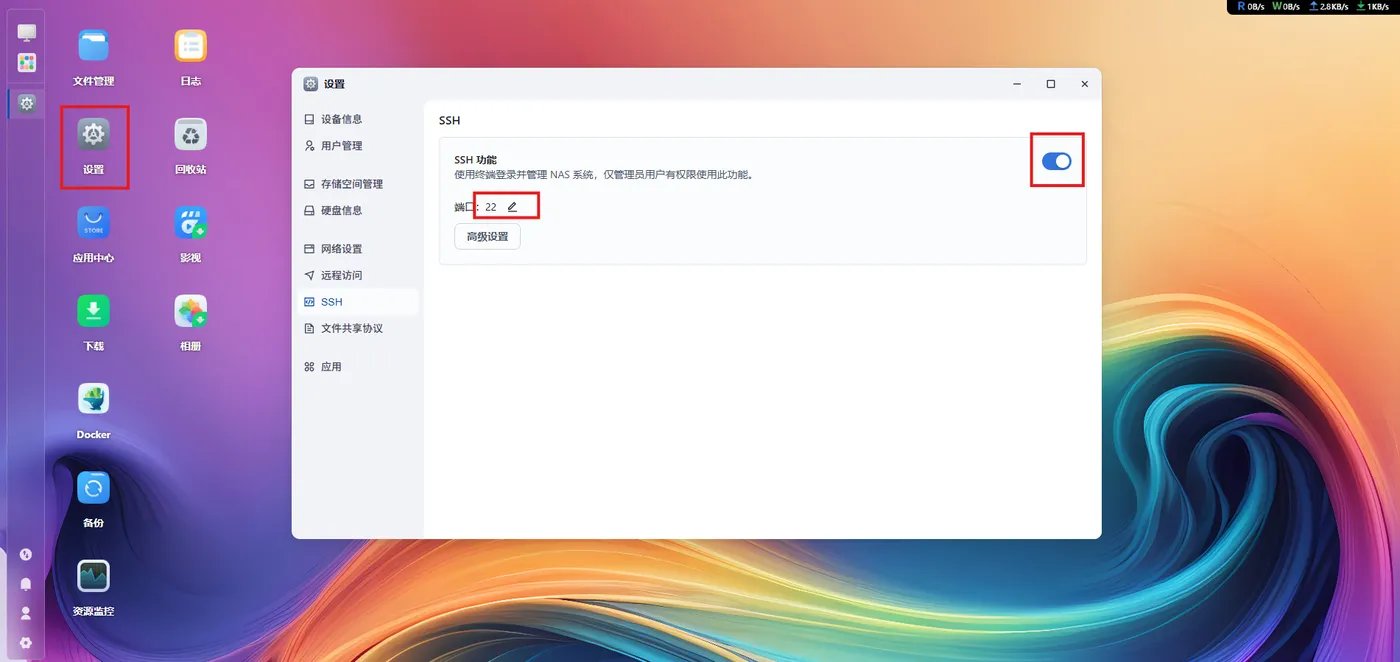
2 先在飞牛NAS打开SSH
进入飞牛设置,打开 SSH:
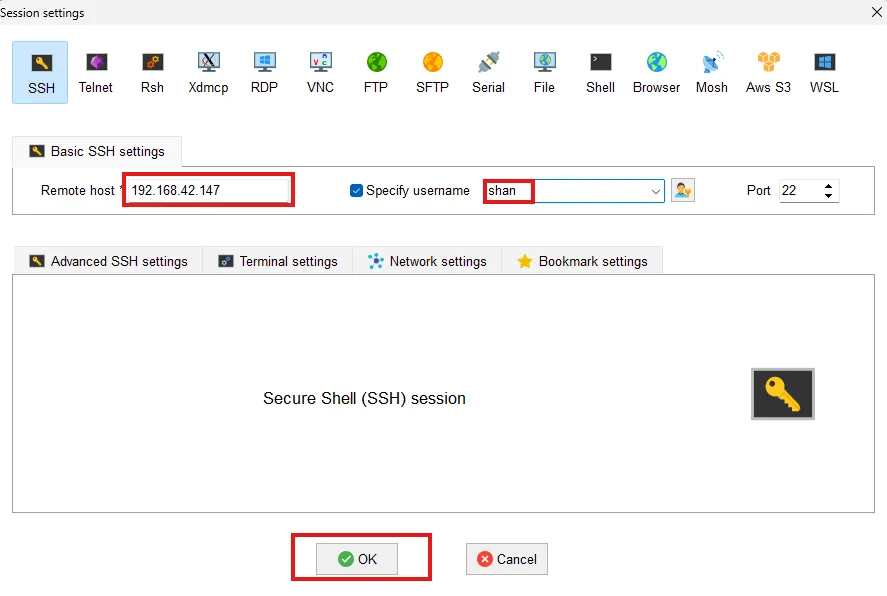
准备终端连接:
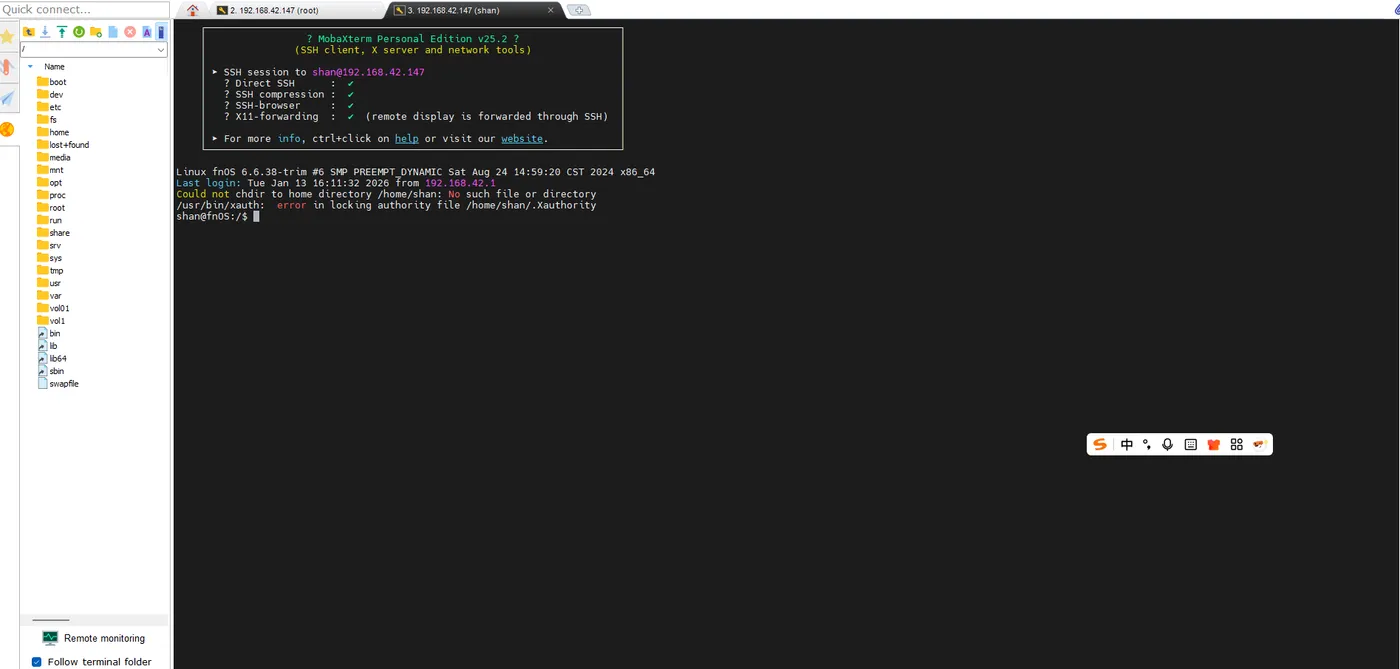
连接成功以后:
然后继续检查 Docker。
3 检查Docker环境
执行:
docker -v
systemctl status -v
也可以直接从飞牛页面确认 Docker:
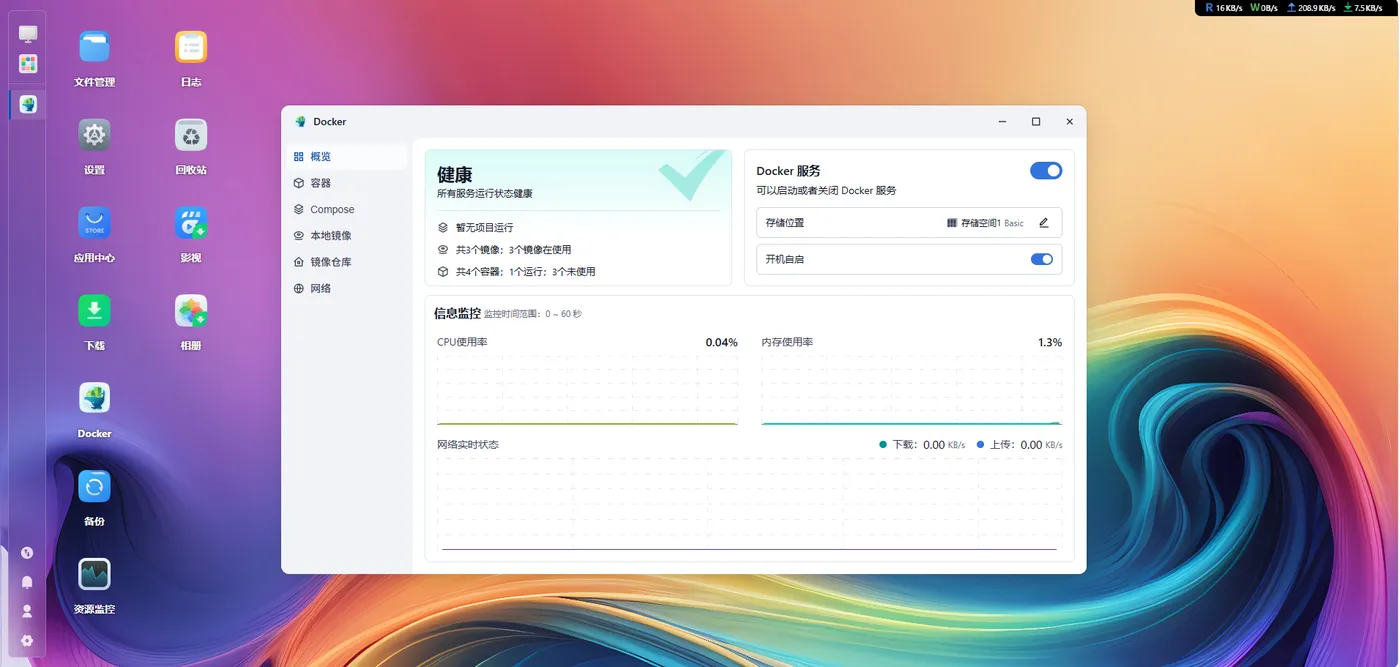
这里代码块里的:
systemctl status -v
本身比较可疑,但属于既有操作内容,所以代码不直接改。
真正需要确认的是:
Docker 已经安装并能正常运行。
4 创建cAdvisor目录
先创建目录并进入:
mkdir -p cadvisor
cd cadvisor/

接下来就可以启动 cAdvisor 容器。
5 一条Docker命令启动cAdvisor
执行:
docker run -d --name=cadvisor \
  --privileged \
  --volume=/:/rootfs:ro \
  --volume=/var/run:/var/run:ro \
  --volume=/sys:/sys:ro \
  --volume=/var/lib/docker/:/var/lib/docker:ro \
  --publish=8087:8080 \
  gcr.io/cadvisor/cadvisor:v0.47.0
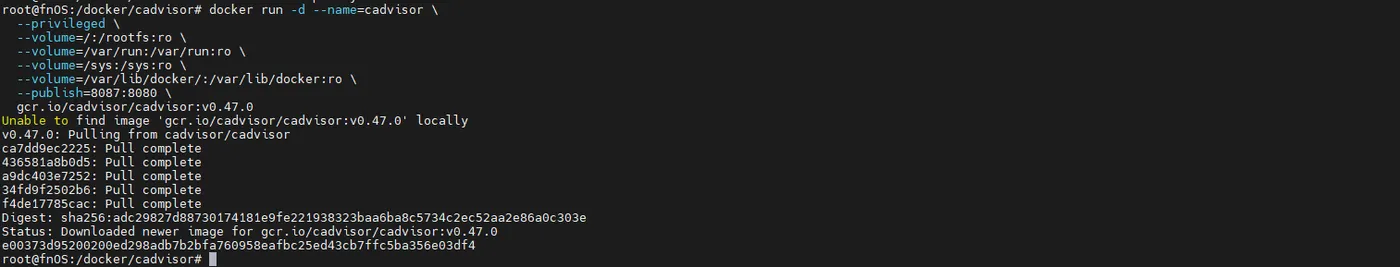
这条命令值得拆开看一下。
--name=cadvisor:容器名;--privileged:给予容器较高权限;/:/rootfs:ro:只读挂载宿主机根文件系统;/var/run:/var/run:ro:读取运行时信息;/sys:/sys:ro:读取系统和 cgroup 相关信息;/var/lib/docker/:/var/lib/docker:ro:读取 Docker 数据;--publish=8087:8080:宿主机 8087 映射到容器 8080;- 镜像:
gcr.io/cadvisor/cadvisor:v0.47.0。
这里需要纠正一个容易混淆的理解:
本文对外访问的是宿主机 8087,cAdvisor 容器内仍然是 8080。
所以 8087 是这次 Docker 映射出来的主机端口,不应简单理解为 cAdvisor 自身固定默认端口。
6 这组挂载为什么不能忽略
为了看到宿主机和 Docker 容器的资源信息,cAdvisor 需要读取不少系统信息。
虽然多个目录以 ro 只读方式挂载,但容器同时使用了:
--privileged
这意味着它不是一个普通的低权限 Web 容器。
因此这套部署更适合放在自己控制的主机上。
后面如果要开放远程访问,更应该保护好入口,不要因为“只是监控页面”就随意公开。
7 打开cAdvisor Web页面
部署完成以后,在浏览器访问:
http://飞牛IP:8087
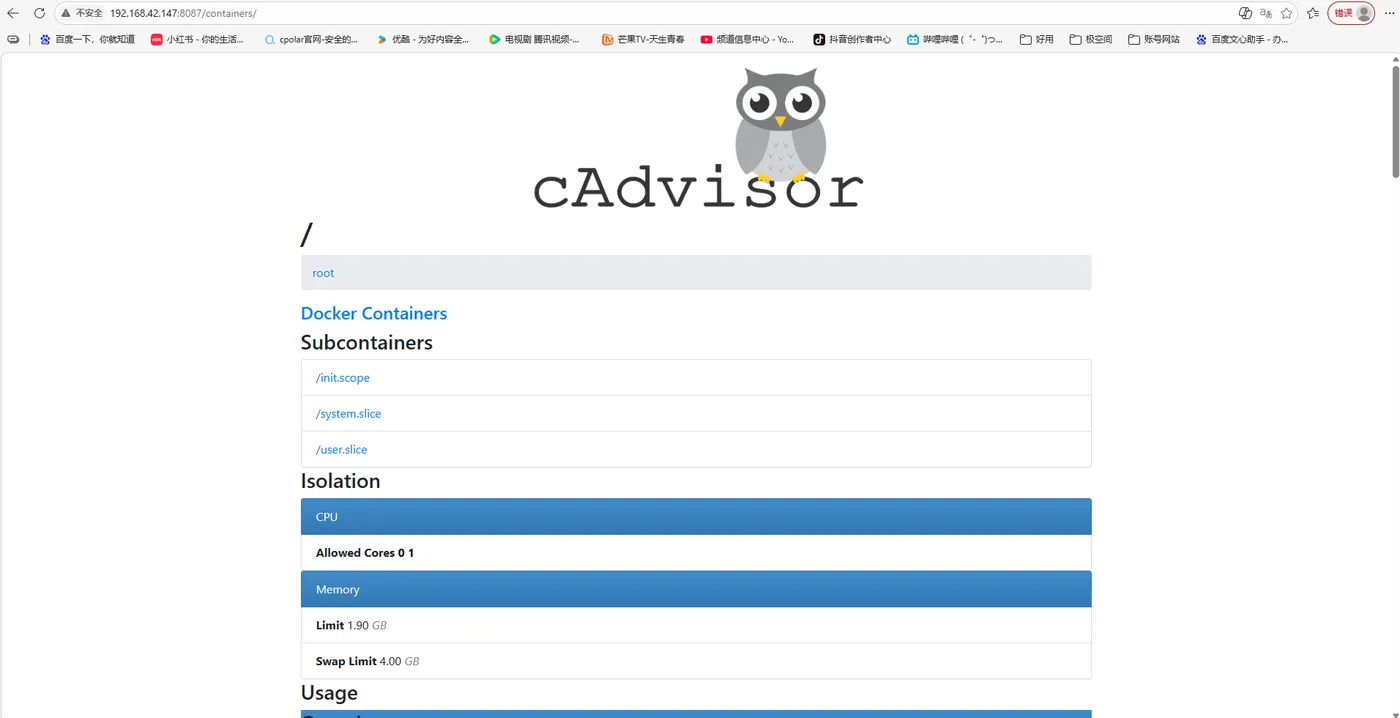
页面能打开,说明:
Docker容器 → 端口映射 → cAdvisor Web UI
这一层已经跑通。
8 先看宿主机整体资源
访问:
http://192.168.42.147:8087/containers/
页面:

这里可以先从整台主机维度查看:
- CPU;
- 内存;
- 文件系统;
- 网络。
如果遇到“整台机器突然变慢”,我会先从这里确认:
到底是整个宿主机都在吃紧,还是某个容器特别异常。
9 再进入Docker容器列表
继续访问:
http://192.168.42.147:8087/docker
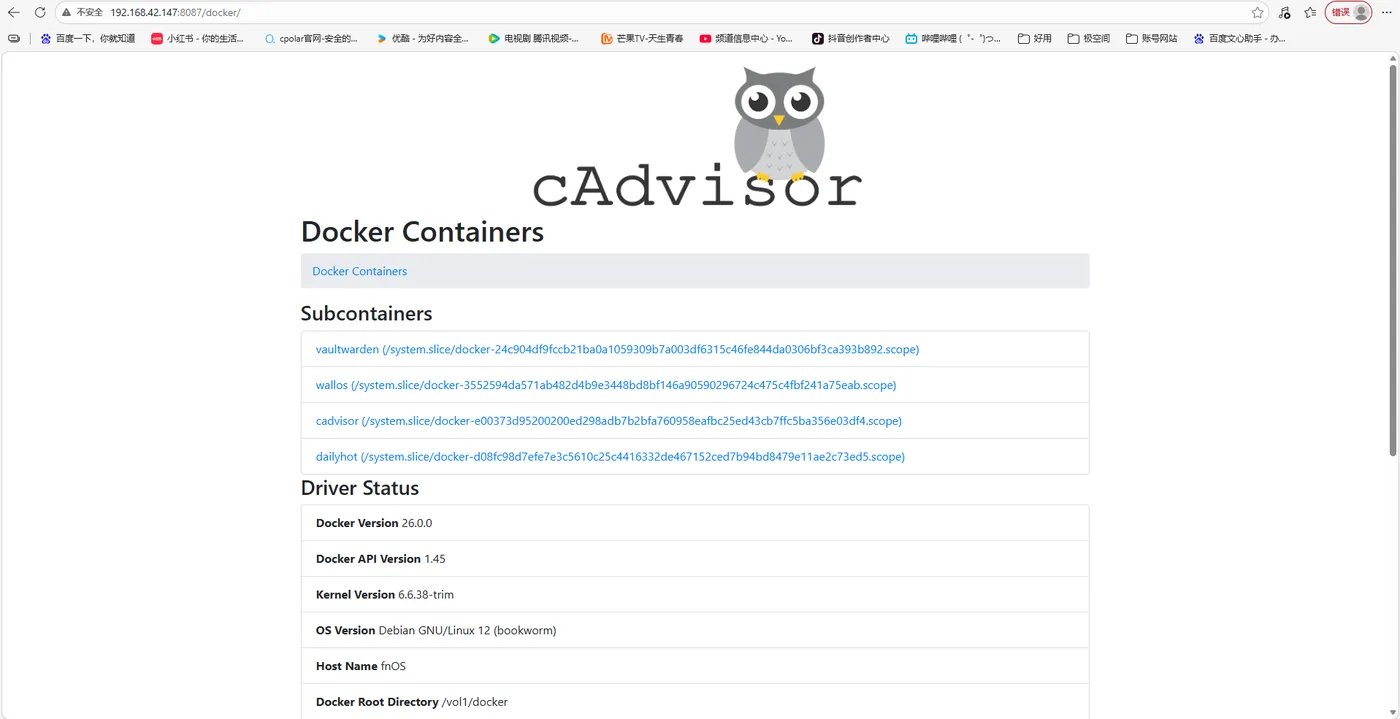
这里能看到 Docker 基本信息以及当前运行的容器。
在 Subcontainers 下面,会列出主机中的容器。
这一步比只在终端盯一行行数字更适合先找“谁最可疑”。
10 点进单个容器看详情
点击一个具体容器:
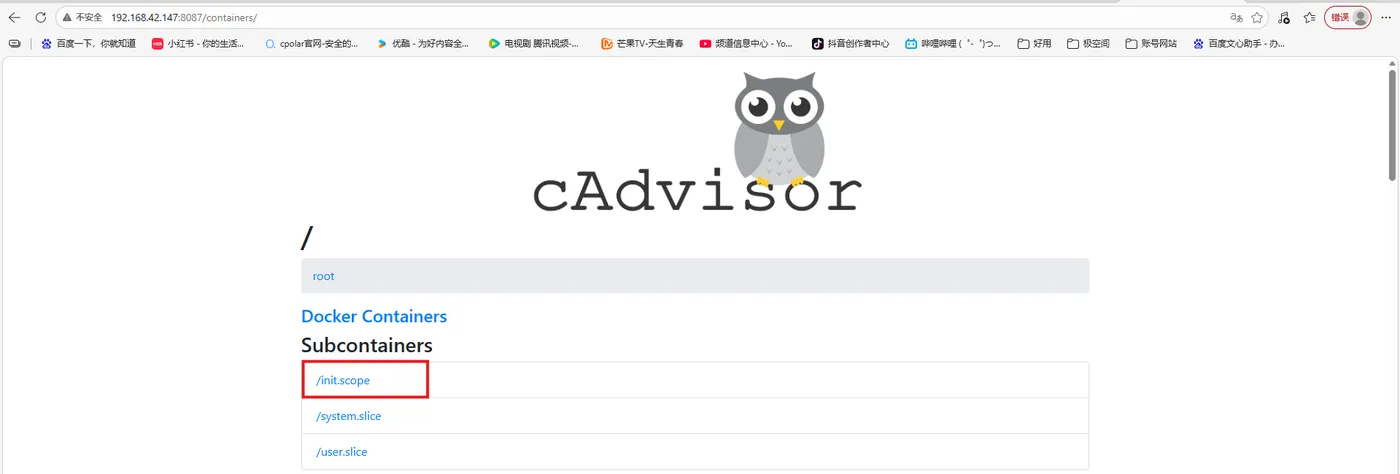
继续往下:
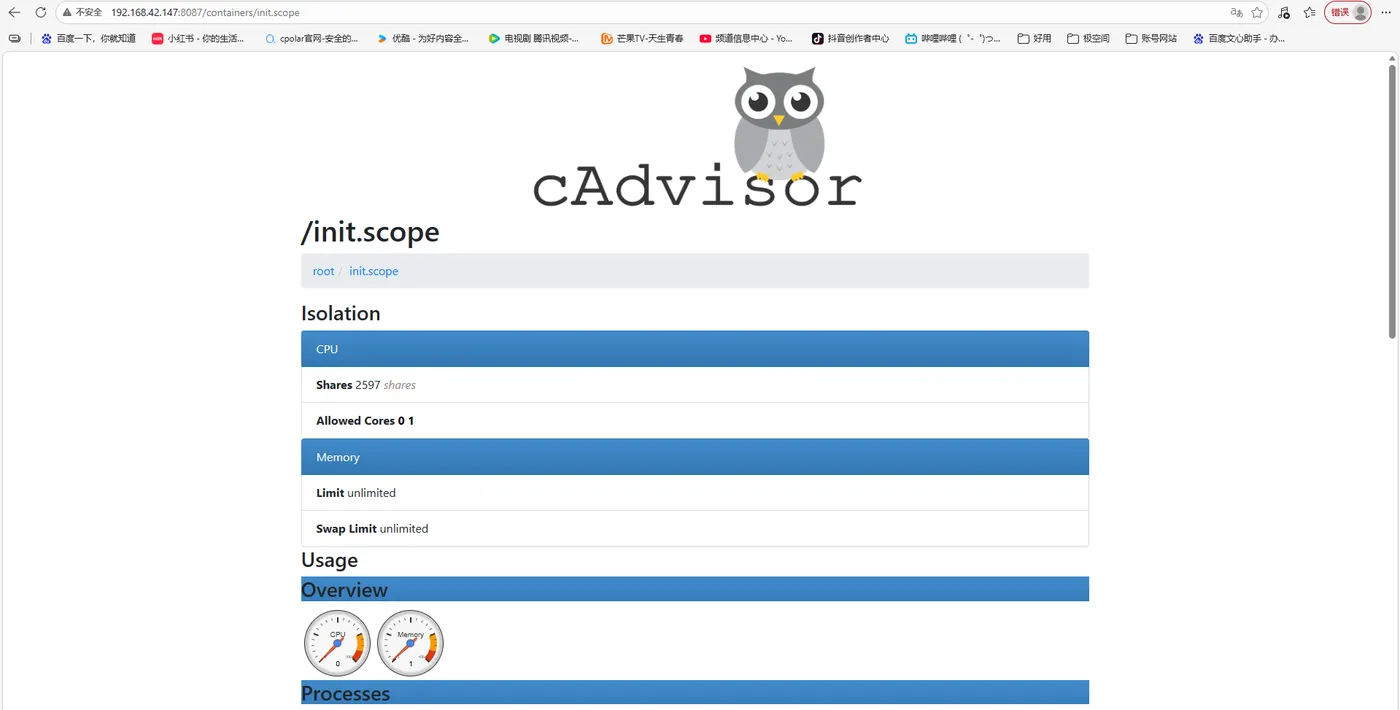
还可以看到更多资源信息:
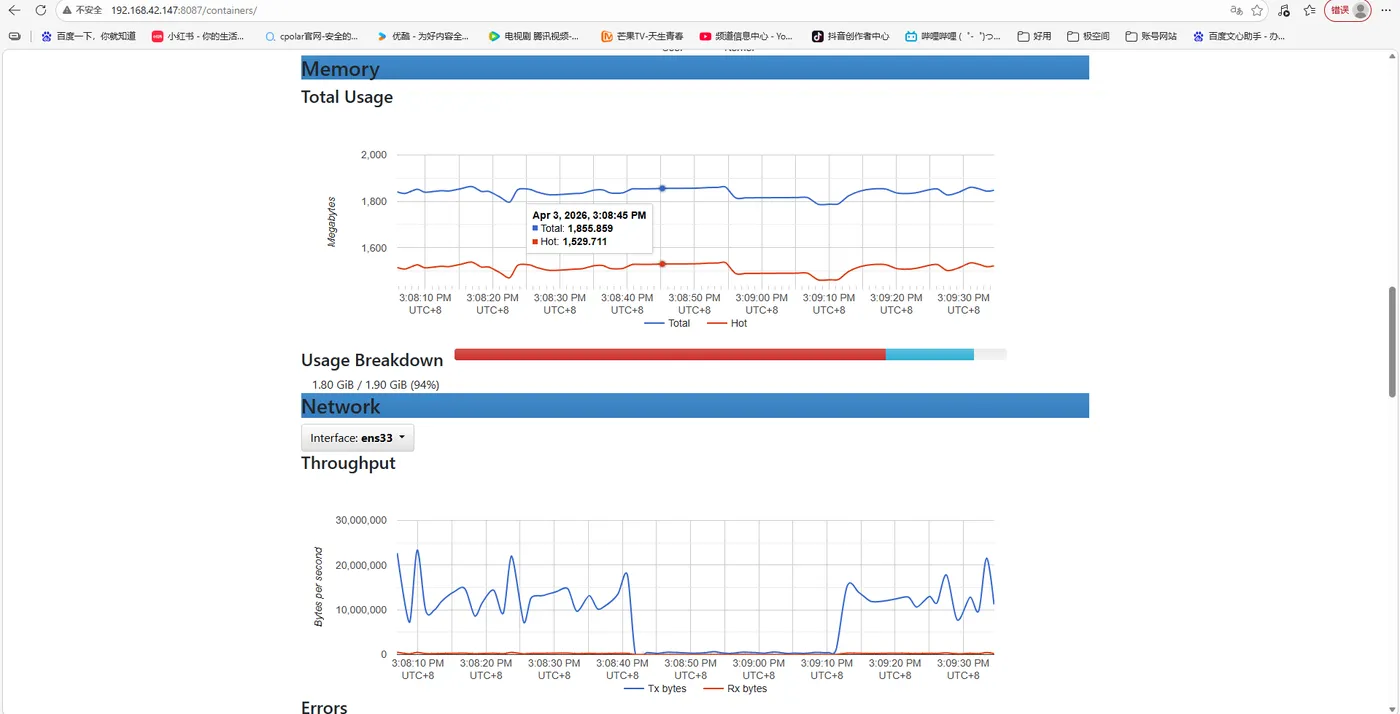
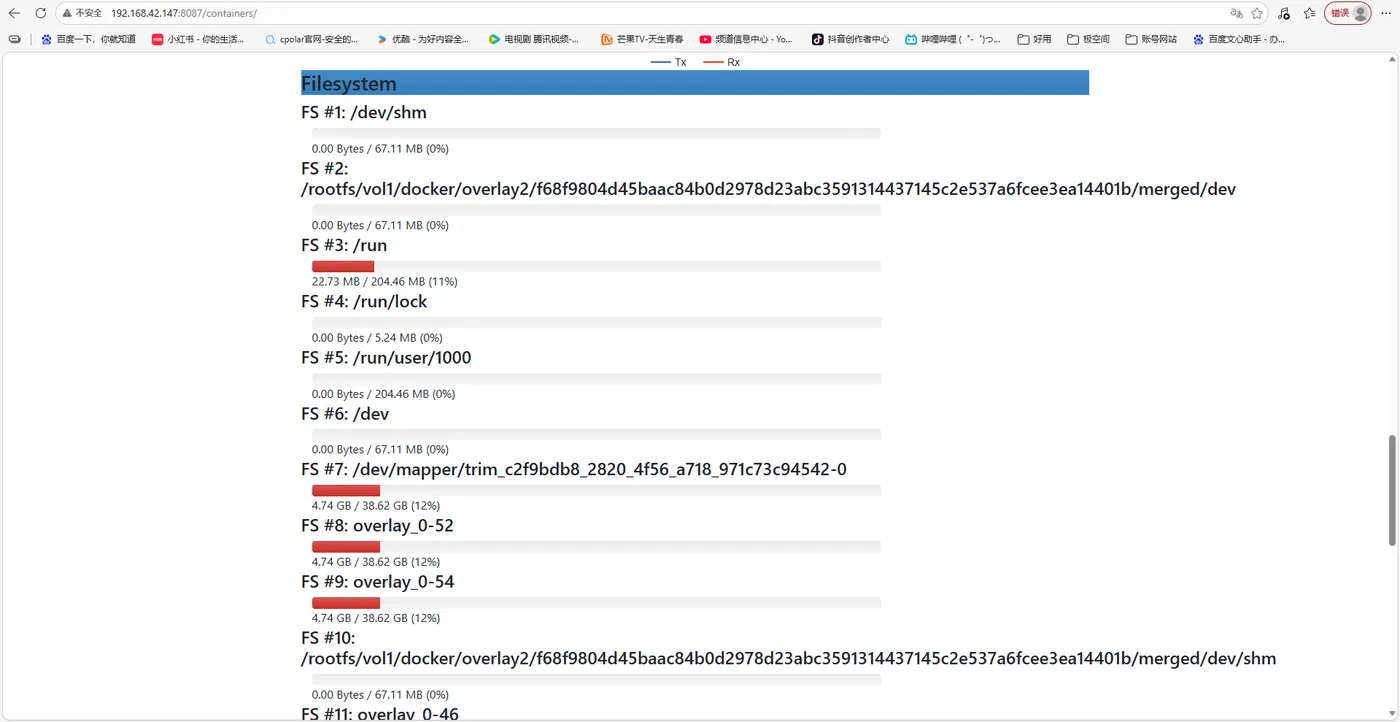
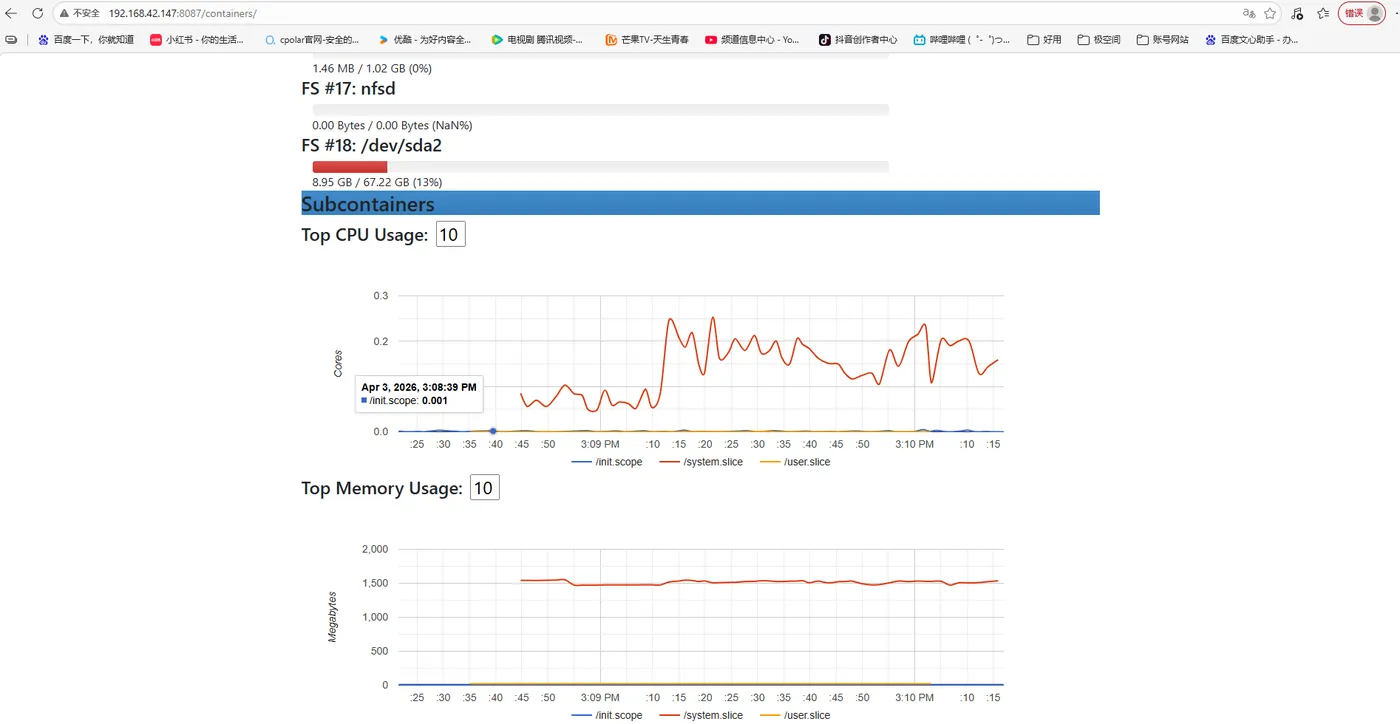
这样排查链路就变成:
宿主机整体 → Docker列表 → 单个容器 → 具体资源指标。
当服务器变慢时,这种逐层定位比一开始就翻所有日志更有方向。
11 cAdvisor和docker stats是什么关系
docker stats 很适合快速确认:
“现在哪个容器 CPU 或内存占用高?”
cAdvisor 的优势则是把这些容器资源信息放到 Web 页面里,并提供更多维度的查看入口。
两者并不冲突。
我更愿意把它们理解成:
docker stats:终端里的即时快照;- cAdvisor:更直观的容器资源观察入口。
如果只是临时排查,docker stats 很快。
如果希望长期开着一个页面观察容器,cAdvisor 会更方便。
12 这里没有完成“长期历史监控”
开头的痛点里提到:
docker stats 不能保存历史记录。
但这篇实际只部署了 cAdvisor 自带 Web UI。
没有继续接:
- Prometheus;
- InfluxDB;
- Grafana;
- 长期时序数据库。
所以本文能证明的是:
cAdvisor 已经把容器资源状态可视化。
不能进一步写成:
已经完成长期持久化历史监控。
如果后续真正需要保留几天、几周甚至几个月的趋势数据,下一步应该把 cAdvisor 指标接入时序数据库和可视化平台。
13 什么情况下cAdvisor最有用
比较典型的是这些问题:
- 某台 Docker 主机突然变慢;
- 怀疑某个容器内存不断上涨;
- 想看容器网络流量;
- 想比较不同容器的资源状态;
- 想先快速建立 Docker 可观测性;
- 还不想一开始就搭一套完整监控平台。
它更像 Docker 监控的第一层。
不是完整监控系统的终点。
14 本地监控够用的话,到这里就可以停
如果只在家庭或公司局域网里查看飞牛 NAS:
飞牛IP:8087
已经够用。
如果人经常在外面,还想看看 NAS 上哪些容器最近异常,再继续配置远程入口。
这里 cpolar 只负责把 Web 页面带到外部网络。
cAdvisor 仍然负责读取和展示容器指标。
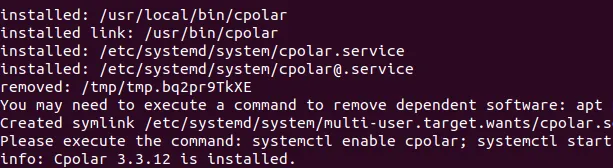
15 安装cpolar
执行:
sudo curl https://get.cpolar.sh | sh
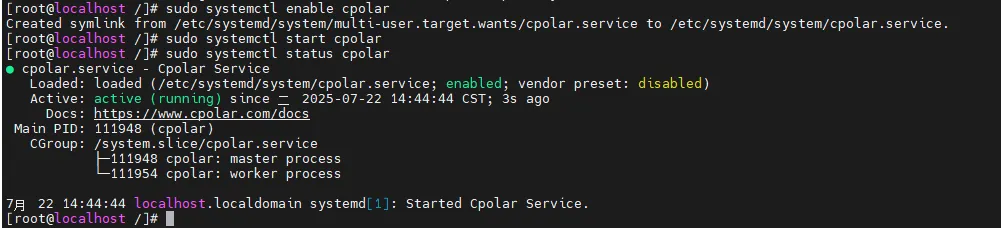
安装完成以后检查:
sudo systemctl status cpolar
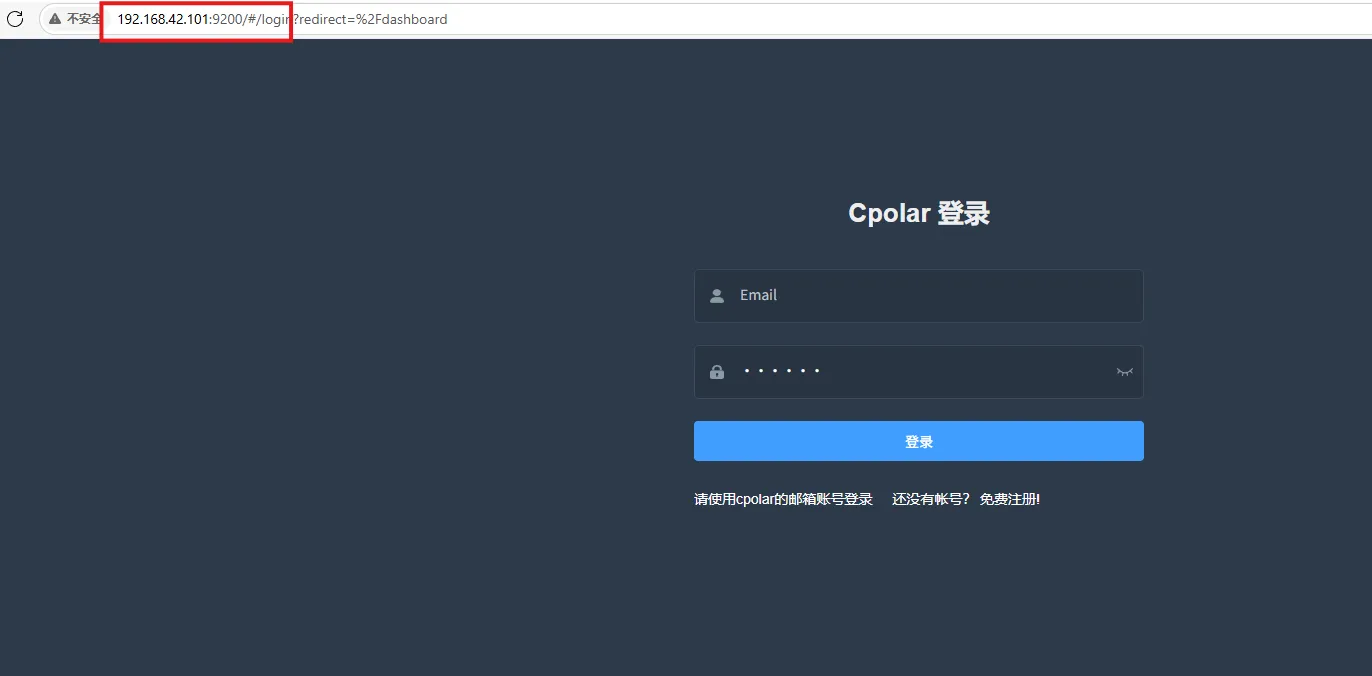
然后通过主机 IP 加 9200 进入 Web UI:
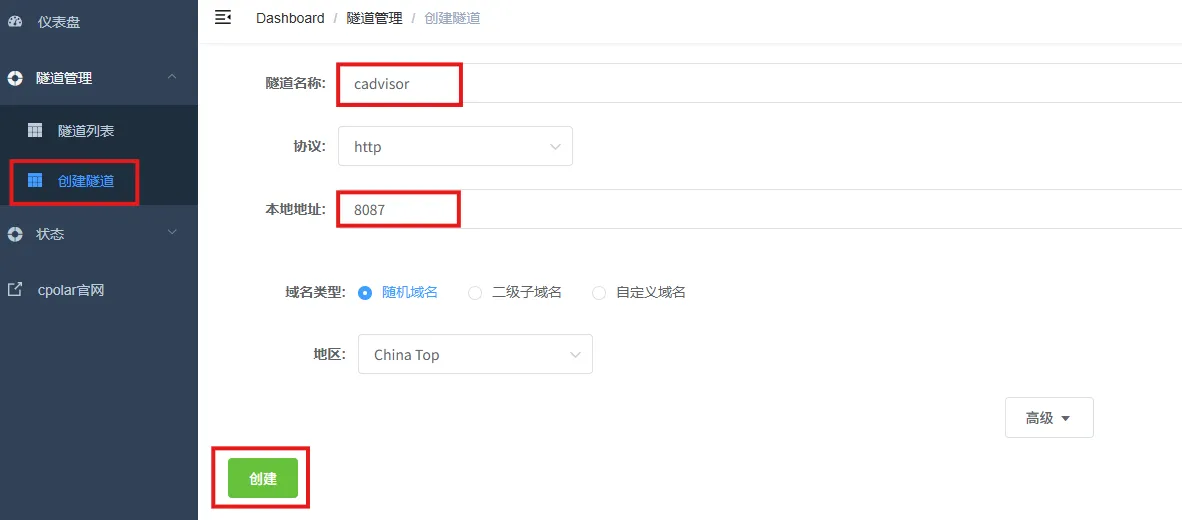
16 给8087创建随机公网地址
进入:
隧道管理 → 创建隧道
参数保持为:
- 隧道名称:
cadvisor - 协议:
http - 本地地址:
8087 - 域名类型:随机域名
- 地区:
China Top
创建成功以后,进入在线隧道列表:
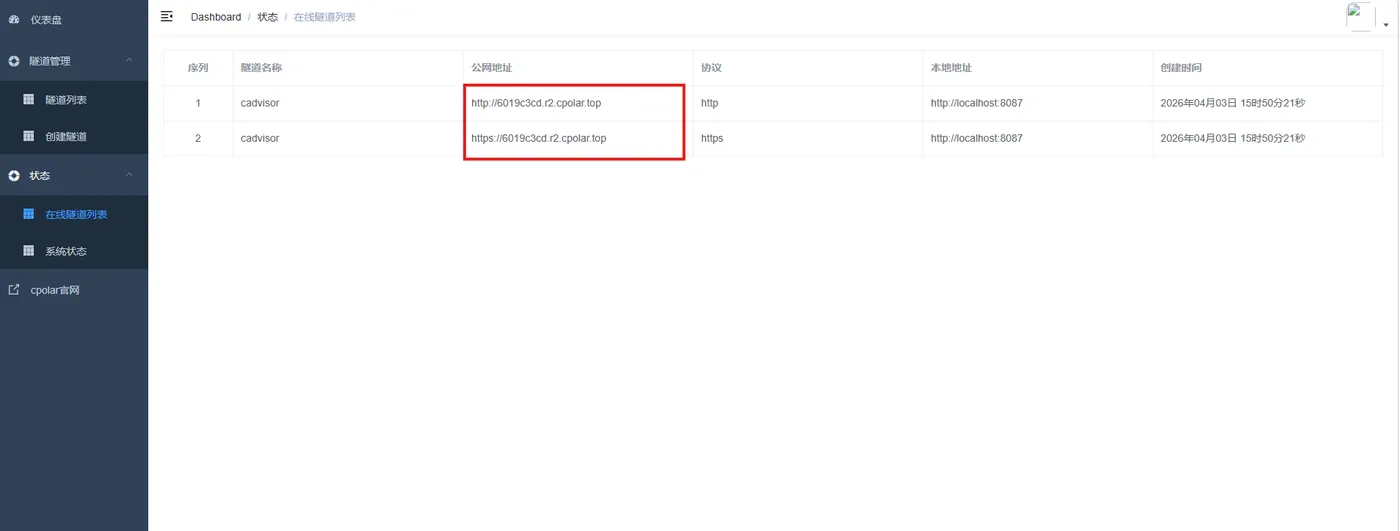
复制公网地址测试:
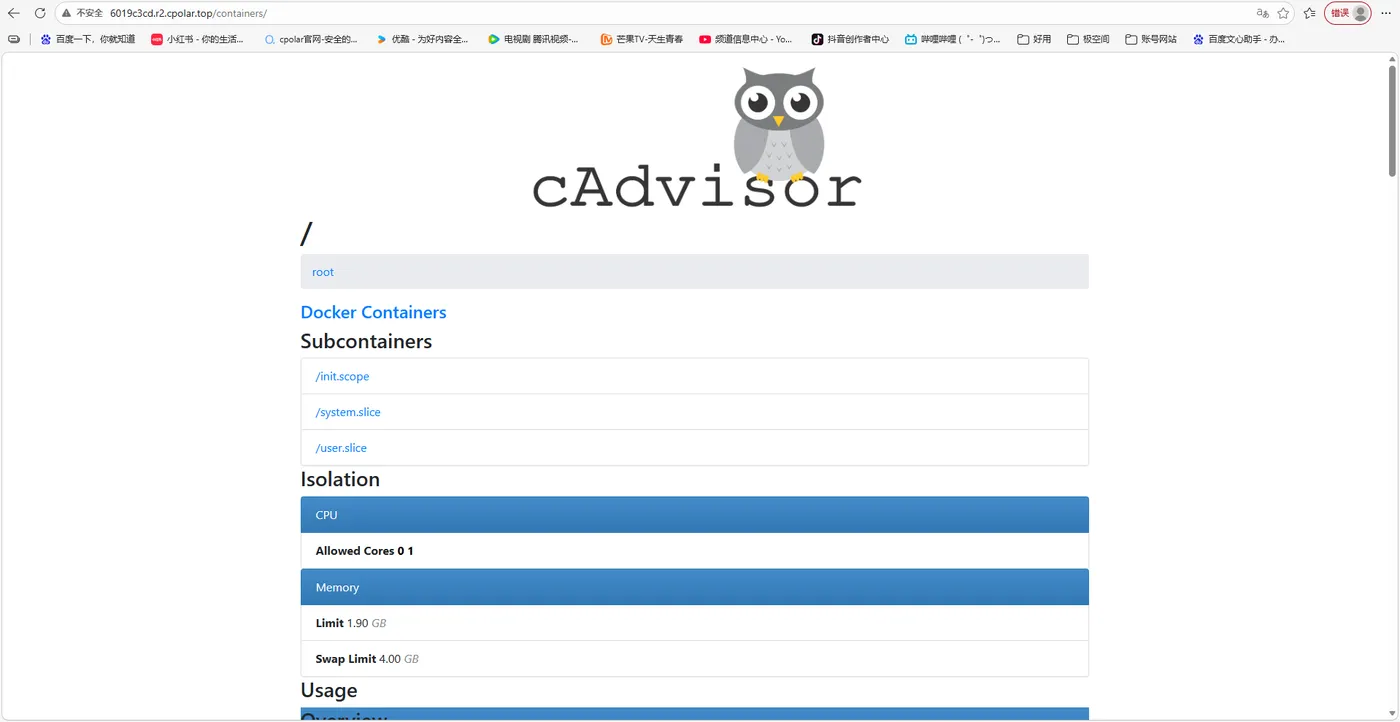
页面能够从外部打开以后,说明远程访问链路已经建立。
17 公网打开cAdvisor后,最该担心的不是“能不能看”
cAdvisor 页面会暴露宿主机和容器相关的资源信息。
虽然本文主要展示 CPU、内存、网络和文件系统,但监控页面本身仍然属于运维信息入口。
再加上 cAdvisor 容器使用了较高权限。
所以远程访问真正应该考虑的是:
- 谁能访问;
- 公网地址是否长期暴露;
- 是否增加额外认证;
- 是否限制来源;
- 是否真的需要让所有人访问。
本文后续只演示公网地址和固定地址,没有实际配置额外登录认证。
因此不能把“HTTPS 公网地址能打开”直接写成“监控平台已经安全”。
18 临时查看先用随机地址
随机地址适合先验证远程访问。
如果只是偶尔在外面排查一次 Docker 状态,这一步已经能满足基本需求。
具体随机地址策略和套餐规则可能变化,应以实际服务页面为准。
19 长期查看再配置固定二级子域名
进入预留页面:
https://dashboard.cpolar.com/reserved
页面:
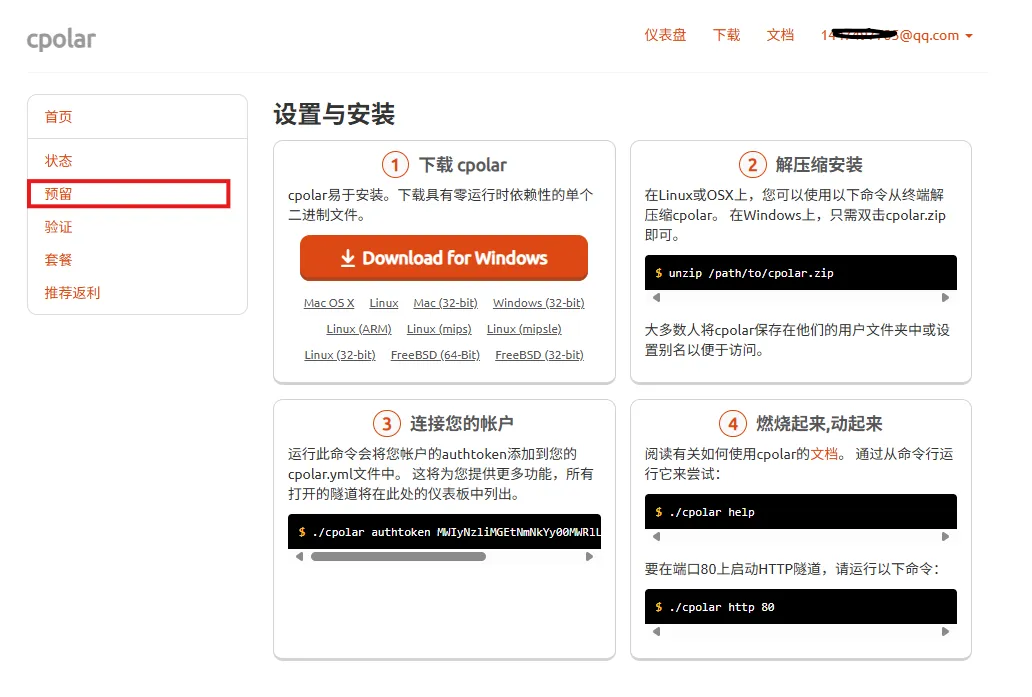
选择保留二级子域名。
示例使用:
cadvisor
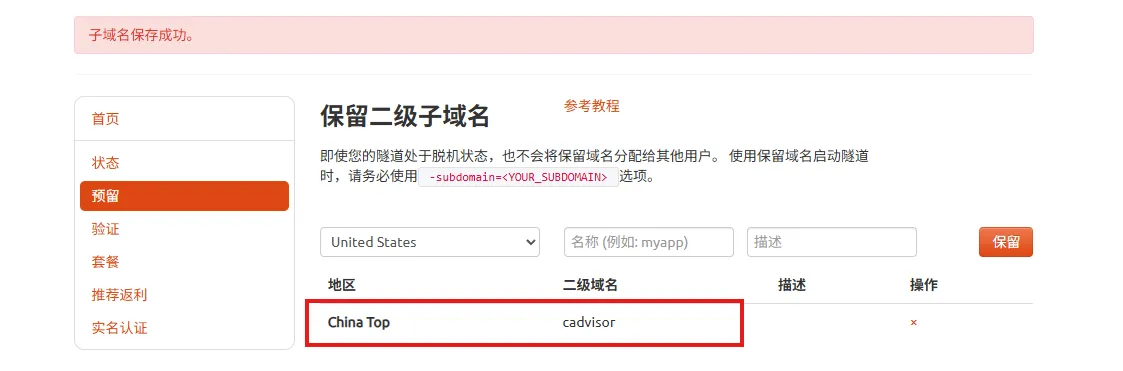
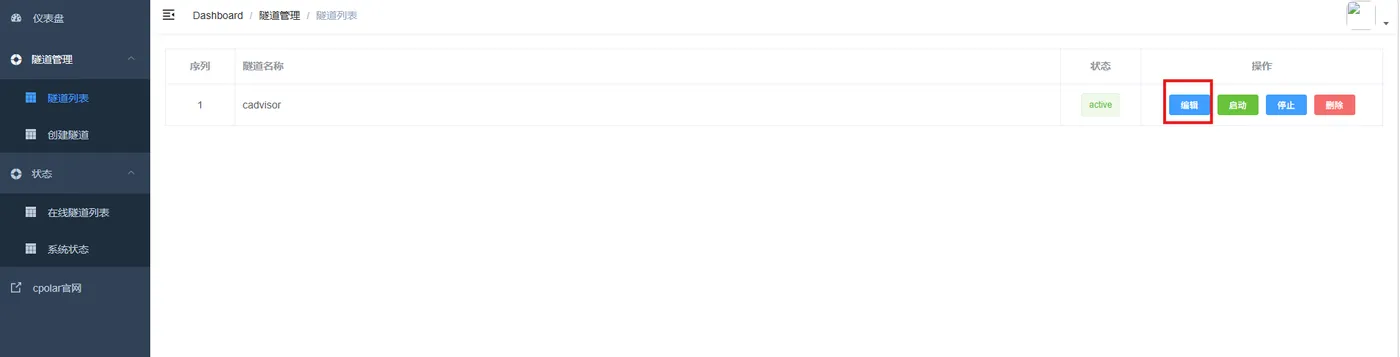
然后进入隧道列表,找到对应隧道并编辑:
修改为:
- 域名类型:二级子域名;
- Sub Domain:填写已经保留的名称;
- 地区:
China Top。
更新:
点击更新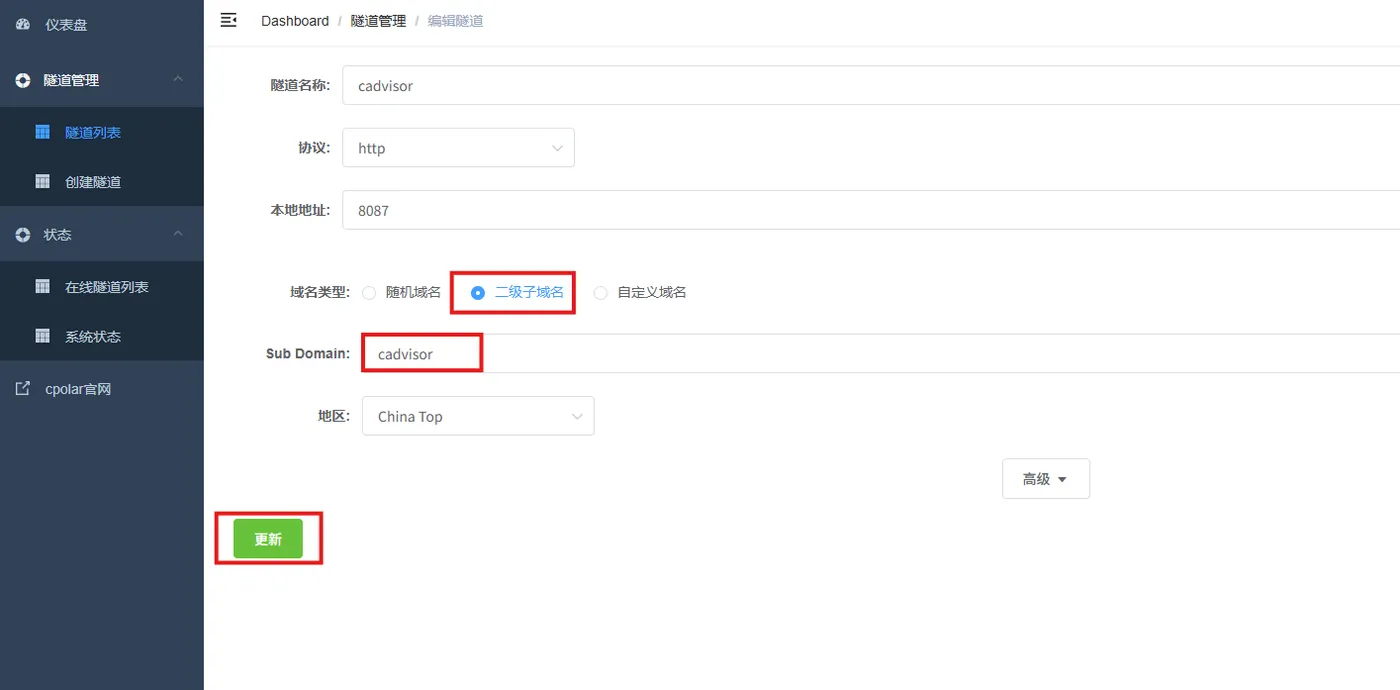
查看在线隧道:
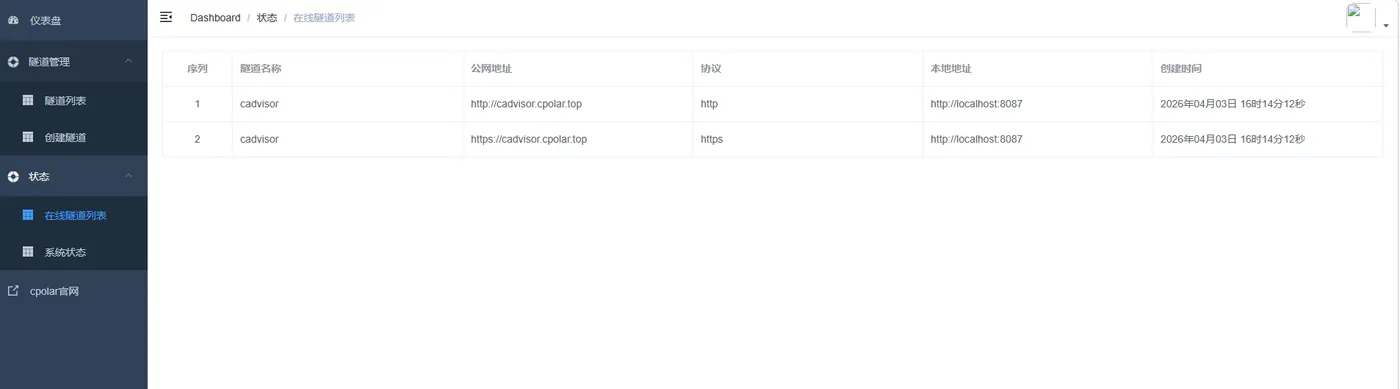
最后使用固定地址访问:
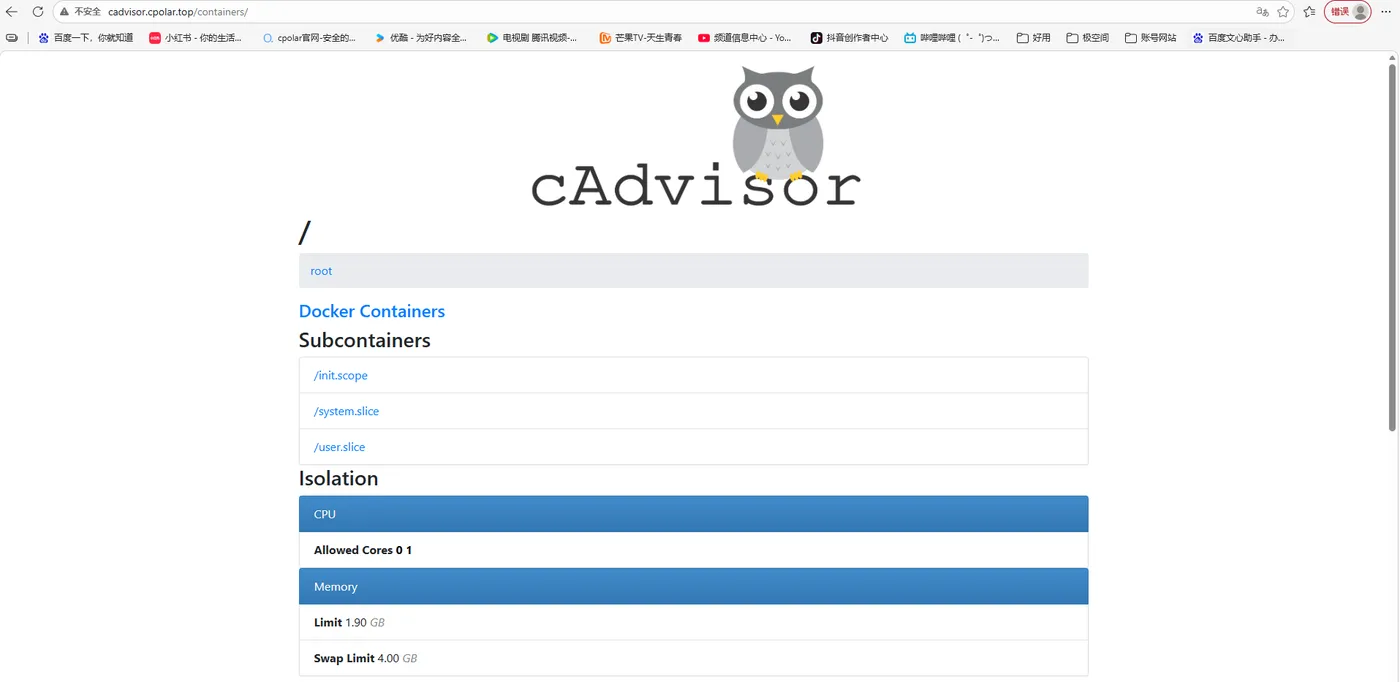
页面可以正常打开以后,固定远程入口就完成了。
20 远程运维更适合“小范围可见”
监控页面和普通博客页面不一样。
它展示的是机器和容器的运行状态。
所以如果只是自己使用,我会更倾向于:
让它只对需要的人可见。
而不是把固定地址到处分享。
如果后续再扩展完整监控平台,也应该把身份认证、访问控制、告警和历史数据一起考虑进去。
21 这篇真正跑通了哪些内容
已经实际完成:
- 飞牛 NAS SSH;
- Docker 环境;
- cAdvisor v0.47.0;
- 宿主机
8087; - 主机资源页面;
- Docker 容器列表;
- 单容器资源详情;
- 随机公网访问;
- 固定二级子域名。
没有在本文中真正完成的包括:
- 长期历史存储;
- Prometheus;
- Grafana;
- 告警;
- 登录认证;
- 多节点集中监控。
所以这篇最准确的定位是:
先把 Docker 容器从“看不清”变成“随时能打开页面查看”。
如果后续监控需求继续变复杂,再往完整可观测性平台升级。
总结
这套流程可以拆成三层:cAdvisor 负责读取宿主机与容器资源,8087:8080 负责把 Web UI 暴露到飞牛 NAS,公网入口再把这张监控页面带到外部设备。
本地阶段已经实际验证宿主机资源、Docker 容器列表和单容器详情;远程阶段则完成随机地址与固定二级子域名访问。
需要注意的是,本文使用 --privileged 并挂载多个宿主机目录,同时没有配置 Prometheus、Grafana、持久化历史数据或独立身份认证,所以更适合作为 Docker 可观测性的起点。
如果后续需要长期趋势、告警和多主机集中监控,再在 cAdvisor 指标之上继续扩展完整监控栈会更合适。



