在电商系统里,商品、库存、支付都能相对独立地演进,唯独订单不行——它横跨交易、支付、履约、售后所有环节,任何一个地方改了状态,都可能牵动全局。
这篇文章讲订单中台的核心设计:状态机怎么建、拆单合单怎么处理、跨系统一致性怎么保证。这些是电商系统的地基,做错了后面全是补丁。
一、订单中台到底解决什么问题
先看一个没有中台的典型困境:
交易系统里改一下订单状态,支付回调里也改一下,仓配系统发货后再改一下——三个系统各自都在写订单状态。结果就是:
- 支付成功了但订单还是待支付(回调乱序);
- 已经发货了又被取消(并发改状态);
- 客服查到的状态和用户看到的对不上(多处写入不一致)。
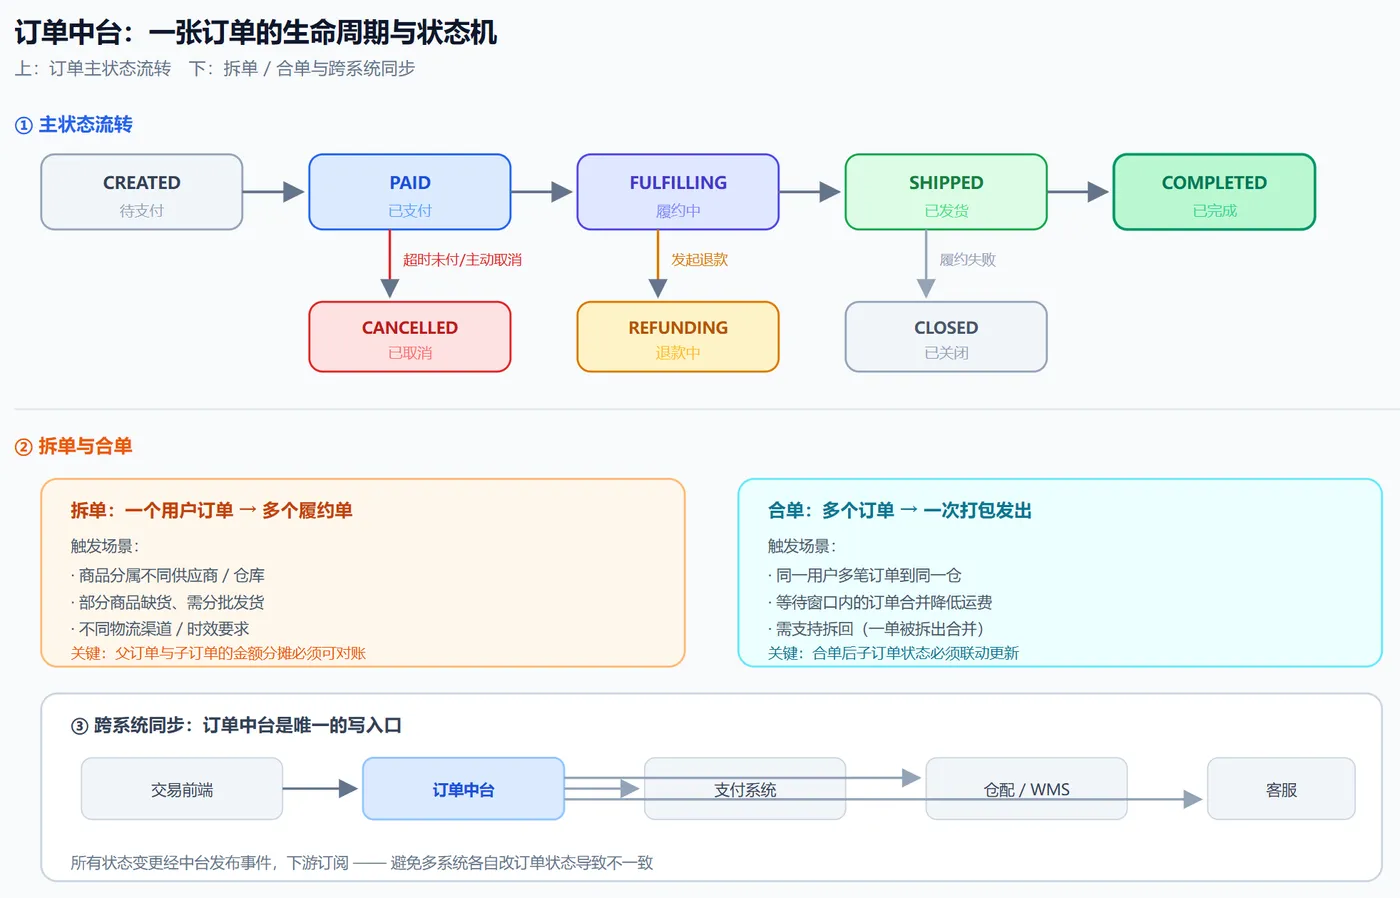
订单中台的核心价值,就是把「订单状态」收归单一写入口:所有系统不再直接改订单,而是通过中台发起「状态变更请求」,由中台统一校验、统一落库、统一广播事件。下游系统只订阅事件,不写状态。
二、状态机:订单中台的心脏
1. 为什么必须用状态机,而不是状态字段
如果你把订单状态存成一个普通字段,任何代码都能把它改成任意值——status = 'SHIPPED',完全没有约束。时间一长,必然出现非法状态(比如从未支付却已发货)。
状态机的本质,是给状态变更加一道「合法性校验」:只有预定义的转移路径才被允许,其余一律拒绝。
CREATED    → PAID | CANCELLED
PAID       → FULFILLING | REFUNDING
FULFILLING → SHIPPED | CLOSED | REFUNDING
SHIPPED    → COMPLETED
REFUNDING  → CLOSED | PAID(退款失败回退)
COMPLETED  → 终态
CANCELLED  → 终态
const TRANSITIONS = {
  CREATED:    ['PAID', 'CANCELLED'],
  PAID:       ['FULFILLING', 'REFUNDING'],
  FULFILLING: ['SHIPPED', 'CLOSED', 'REFUNDING'],
  SHIPPED:    ['COMPLETED'],
  REFUNDING:  ['CLOSED', 'PAID'],
};

function transition(order, to) {
  if (!TRANSITIONS[order.status]?.includes(to)) {
    throw new IllegalTransitionError(order.status, to);
  }
  order.status = to;
}
收益: 非法变更在代码层就被拦住,而不是等到数据乱了才发现。这比事后修数据便宜一百倍。
2. 状态机必须配合乐观锁
状态机解决了「能不能改」,但不解决「同时改」。两个请求同时读到 PAID,都判断可以转 FULFILLING,然后都写——重复发货。
必须加版本号(乐观锁):
UPDATE orders
SET status = 'FULFILLING', version = version + 1
WHERE id = ? AND status = 'PAID' AND version = ?;
-- 影响行数为 0 说明状态已被别人改过,当前操作放弃
状态合法性校验 + 乐观锁 = 并发场景下的订单安全。 缺一不可。
3. 状态要分层,别塞进一个字段
订单状态其实有多个维度,硬塞进一个字段必然混乱:
维度 |
取值示例 |
说明 |
支付状态 |
未付 / 已付 / 已退款 |
与支付系统对齐 |
履约状态 |
待发货 / 已发货 / 已签收 |
与仓配系统对齐 |
售后状态 |
无 / 退款中 / 已退款 / 纠纷 |
独立演进 |
做法: 主状态(面向用户展示的那一个)+ 多个子状态(面向业务处理),子状态独立流转,主状态由子状态组合推导。这样「已支付但部分退款」这类复杂情况才有地方安放。
三、拆单与合单:订单结构的核心难题
1. 为什么要拆单
一个用户下单 5 件商品,但它们分属 3 个不同供应商、2 个仓库、还有 1 件缺货——这不可能作为一个整体履约。拆单就是把这些差异拆解成多个可独立履约的子单元。
拆单的触发维度通常有:
- 按供应商/仓库拆:不同发货主体必须分开;
- 按商品可用性拆:现货先发,缺货部分等待或取消;
- 按物流渠道拆:不同时效/渠道的商品分开走。
关键设计原则:父订单与子订单的金额必须能精确对账。 优惠券、运费、优惠分摊到子订单时,分摊后各子订单金额之和必须等于父订单金额(用「最大余额法」等算法处理分配余数),否则财务对账永远差几分钱。
2. 为什么要合单
反向场景:同一用户多个订单商品都到了同一个仓,分开发货运费翻倍,合单后一次发出能省下大量运费。
合单的复杂度在于它是「有损」操作:
- 合单后原订单的物流单号作废,要重新生成;
- 合单失败(如某件被拦截)要能拆回原状态;
- 跨订单合单时,各订单的状态要联动更新。
工程建议: 合单设计上要有「可逆性」——记录合单前的原始结构,保证任何一步失败都能回滚。
四、跨系统一致性:中台不与「最终一致」为敌
订单中台连接支付、仓配、客服等多个系统,追求强一致在这些跨系统场景里不现实(分布式事务成本太高)。正确的路线是最终一致性 + 可靠事件:
1. 本地消息表(Outbox 模式)
状态变更和事件发送必须在同一个事务里,否则会出现「状态改了但事件没发出去」或反之:
同一数据库事务内:
  1. 更新订单状态
  2. 插入一条待发送的事件记录(outbox 表)
提交事务后:
  3. 独立进程/定时任务扫描 outbox,投递事件
  4. 投递成功则标记已发送
这样保证了状态变更与事件产生的原子性,投递环节再通过重试实现最终送达。
2. 下游必须做幂等
事件是「至少一次」投递的,下游一定会收到重复事件。所有订阅方必须按事件 ID 做幂等,而不能假设每条只来一次。这一点和支付回调的处理完全一致。
3. 兜底对账
再可靠的消息也可能丢。所以还需要定时对账任务:比对中台订单状态和支付流水、物流状态,发现不一致就告警并触发补偿。
架构共识: 最终一致性 = 可靠事件 + 下游幂等 + 定时对账。三者缺一,数据迟早会对不上。
五、几个高频踩坑点
坑 |
后果 |
对策 |
多处写订单状态 |
状态互相覆盖,数据混乱 |
单一写入口,其余订阅事件 |
状态变更无校验 |
出现非法状态 |
状态机 + 乐观锁 |
金额分摊有舍入误差 |
父子订单对不上账 |
分摊算法保证「和等于总额」 |
事件与状态不同事务 |
状态改了但下游不知道 |
Outbox 模式 |
假设事件只来一次 |
重复处理,重复发货 |
下游幂等 |
没有对账兜底 |
问题长期潜伏,爆发时已晚 |
定时对账 + 告警 |
拆合单不可逆 |
失败后数据无法恢复 |
记录原始结构,支持回滚 |
六、订单中台设计检查清单
- 订单状态有单一写入口,下游只订阅不写入
- 状态机显式定义合法转移,非法变更被拒绝
- 状态变更配乐观锁(版本号),防并发覆盖
- 状态分层:主状态 + 支付/履约/售后子状态
- 状态变更记录流水(谁在何时改的、为什么)
- 拆单金额分摊算法保证「子单之和 = 父单」
- 合单设计支持拆回(可逆)
- 状态变更用 Outbox 模式保证事件必达
- 所有下游订阅方实现幂等
- 有定时对账任务,覆盖支付与物流
- 关键异常(非法跃迁、对账差异)有告警