合肥一家做智能装备的企业,研发部的图纸和报价单散在五十多台终端。
老板有天问:咱公司的敏感文件,到底有没有人往外发过?IT翻了半天答不上来,因为从没给文件打过"敏感"的标。
DLP(数据防泄漏)要补的,就是把"认得出、拦得住、查得到"这条线接起来。
一、先认得出:敏感内容得被标出来
老板问:文件那么多,系统怎么知道哪份要管?
1. 敏感文件扫描与敏感信息报警
管的就是"这份文件敏不敏感"。内置词库加自定义敏感词,像"报价单""客户名单""工艺参数",内容一命中就亮灯。 新产生的敏感文档也能捞出来,不靠人工先分类,词库随业务更新,漏标的概率自然降下来。
2. 文件异常变化预警
压住的是"短时间大量往外搬"这种前兆。设定时间内发送、打印、U盘拷贝数量超阈值就报警。 不是等文件飞出去才响,是搬的动静一大先提醒,把泄漏掐在出门之前。
二、再拦得住:外发通道要收口
老板问:认出敏感了,怎么不让它出门?
1. 禁止程序发送文件
管的就是"文件能从哪些程序溜出去"。浏览器、聊天软件、网盘、邮箱、AI工具按策略收住。 确需外发的走解密和外发审批,发之前先过审,随手发、随手共享这类口子先堵上。
2. 外发审批
留下来的是"谁、什么文件、给谁、为何"这笔账。多级审批,自定义流程和审批人。 客户端、管理端、网页、手机多端可批,一次外发的风险窗口压到更短,不是点发送就走。
3. 邮件审计记录、邮件白名单、邮箱地址管控
压住的是"公务邮箱这条路清不清"。收发人、主题、附件名、时间全程留痕。 私人邮箱能登录但发不出,命中规则即告警,事后按人和时间回放,邮件这条线走得清。
三、还要压得住:存量数据有第二道保险
老板问:通道收住了,文件本身万一被毁呢?
1. 文档防勒索
防的是"文件被勒索病毒翻成乱码"。对异常加密行为做防护,不该加密的程序试图批量改文件时拦下。 保住能正常打开的副本,即便中招,核心资料还有一份能用的。
2. 文件删除备份、文件修改备份
留下来的是"删了改了还能找回来"。删除自动备份,修改留历史版本。 误删或被恶意清库时不至于归零,也给事后取证留了底,恢复时按时间点挑版本。
四、能查得到:留痕溯源与风险画像
老板问:真出事了,能追到谁吗?
1. 泄密风险统计
防的是"谁近期反常地大量碰敏感数据"。从触碰、外发频次画像,识别高风险行为判风险等级。 把信号提前捞出来,给处置一个依据,不必等文件真的流出才后知后觉。
2. 文档水印(屏幕、程序、打印、文档、截屏水印)
扛的是"流出后能不能溯源到谁"。按策略叠加,截图和打印件自带标记。 带水印的件一旦外传,能反查到终端和人,把"谁漏的"从猜变成能指认。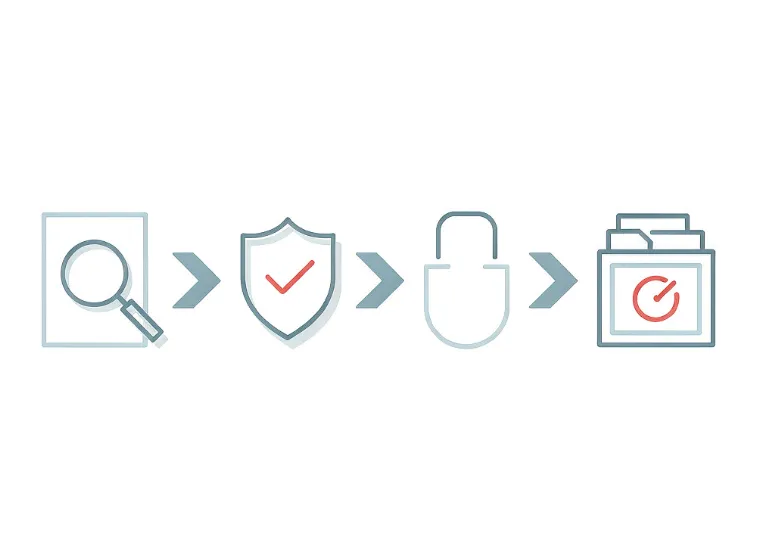
五、先标后拦,顺序别乱
老板问:这几层按什么先后上?
1. 敏感词先标、外发先审
托住的是"优先级"。没标敏感的内容,后面拦和查都接不上,先把词库立起来。 外发审批往前放,比事后追责省力,风险窗口在发送那一刻就收住。
2. 存量先备、出事先捞
扛的是"备份和画像"。删除修改先有备份,真出事能恢复;风险统计常看,反常信号早捞。 两层都是后手,平时不显形,关键时刻顶上,别等出了事才发现没留备份。
DLP不是装一个开关就完事,而是把"认得出内容、拦得住通道、压得住加密侧、查得到痕迹"串成一条链。
顺序上敏感词先标、外发先审、存量先备、出事先捞,每层补上层的漏。对内加密,对外防泄密。
责编:安企神-小赵