
随着《网络数据安全风险评估办法》落地实施,企业研发终端源代码、设计文档、核心业务资料的全生命周期审计要求进一步收紧。研发人员在阿里云云主机、本地终端之间频繁编辑、导出、拷贝程序文件,加密、解密操作分散在大量终端节点,一旦发生代码外泄、违规解密,很难快速定位操作主体、进程与文件路径。加密模式加解密日志,成为研发场景下补齐终端文件安全审计能力的关键手段,实现加密操作行为可记录、可检索、可溯源。
一、问题分析:为什么需要加密模式加解密日志?
很多企业部署文件加密策略后,仅关注文件是否能够加密,忽略对加解密动作本身的审计记录,在研发场景中会产生多重风险。
第一,事件溯源困难。研发人员、外包人员、测试账号均可对代码文档执行解密操作。当出现源代码外传、敏感文档泄露事件时,缺少完整记录,无法确认是哪一台终端、哪个操作系统账户、哪个业务进程触发解密,难以定位泄密源头。
第二,异常行为无法实时感知。程序编译、脚本导出、批量文件拷贝等行为,若触发批量解密,属于高危风险行为。缺少日志采集,安全团队只能事后人工排查,无法及时发现批量解密、跨目录迁移文件这类异常动作。
第三,无法满足等保 2.0 与数据安全相关法规审计要求。合规规范要求重要数据处理主体留存数据访问、文件操作审计记录,缺少细粒度加解密审计日志,在风险评估、等保测评环节会形成明显合规短板。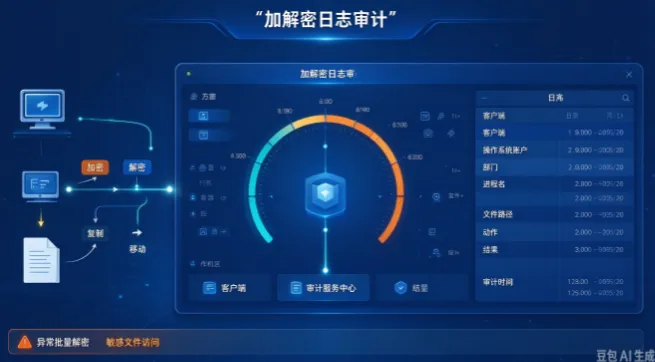
加密模式加解密日志,可完整采集终端操作记录,包含客户端标识、操作系统账户、所属部门、进程名、文件路径、操作动作、执行结果、审计时间等字段。将终端侧每一次加密、解密操作标准化记录,补齐加密系统审计短板,为安全运维提供原始证据链。
二、阿里云提供的底层能力
阿里云提供完整的日志采集、存储、检索与告警底座,支撑终端加解密日志的统一归集。
日志服务 SLS(Simple Log Service)是核心载体,支持 Logtail 客户端采集、Syslog 协议、SDK 上报等多种接入方式,能够接收来自企业终端加密组件产生的结构化日志。日志支持长期存储、多维检索、统计分析,可自定义告警规则,当检测到批量解密、陌生进程解密等高危行为时,自动推送告警通知。
配套能力层面,阿里云操作审计 ActionTrail 记录云上资源 API 操作,与终端侧加解密日志形成 “云侧 + 终端侧” 的联动审计;数据安全中心 SDDP 可对日志进行敏感行为识别,结合资产标签、部门信息做风险分级。同时依托阿里云 VPC、密钥管理服务 KMS,保障日志传输链路与密钥体系安全,日志在传输过程中加密,防止审计记录被篡改。
三、自研或第三方加密软件如何调用这些能力
企业自研文件加密系统或者第三方终端加密组件,可通过标准化方式对接阿里云日志底座,将加解密日志上报至 SLS。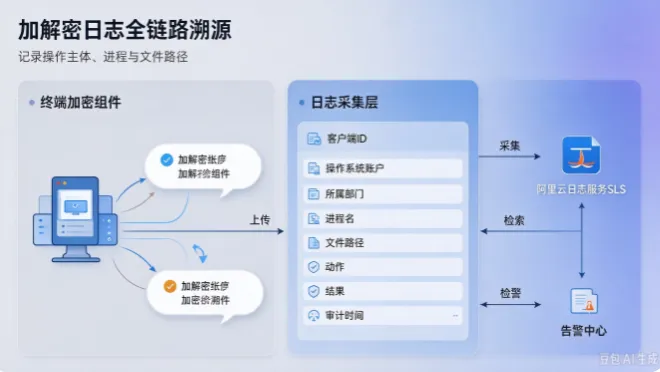
- 结构化日志标准化输出:加密组件在终端捕获加解密事件后,按照规范 JSON 格式输出日志字段:客户端 ID、操作系统账号、部门、进程名、文件全路径、动作(加密 / 解密)、执行结果、审计时间,保证字段对齐,便于后续检索。
- 日志上报接入:可选用两种主流方案。一是部署 Logtail 采集本地日志文件,由 Logtail 将加密组件输出的本地日志安全上传至 SLS 的 LogStore;二是直接调用 SLS SDK 或者通过 RFC5424 标准 Syslog 协议,TLS 加密传输日志至阿里云日志服务。
- 联动告警与合规报表:日志入库后,在 SLS 控制台配置查询与告警规则,例如识别陌生进程解密、短时间大量文件解密等风险行为;同时可定期导出审计报表,用于内部安全复盘、等保测评、数据安全风险评估。
整个过程中,加密策略本身运行在企业终端侧,阿里云负责日志的接收、存储、检索与告警,实现加密业务与审计底座解耦。
结语
在研发终端代码、文档防护场景中,文件加密仅完成数据保护第一步,配套完整的加解密审计日志,才能形成闭环安全管控。依托阿里云 SLS、ActionTrail 等底层能力,将终端每一次加密解密操作完整上链,能够实现操作主体、进程、文件路径全要素追溯,及时识别异常解密行为。这套方案既可以帮助安全运维人员快速处置数据泄露风险,同时满足《数据安全法》、等保 2.0、网络数据安全风险评估等监管要求,降低企业重要数据处理的合规风险。
编辑:小七



