
随着《网络数据安全风险评估办法》正式落地实施,企业常态化数据风险评估已成为硬性合规要求。新规明确将重要数据加密措施落地情况列为核心核查项,要求企业全面核验重要数据、敏感数据的加密存储与流转防护能力,无有效加密防护、加密机制不完善的企业,将被责令限期整改。在阿里云上云架构普及的背景下,大量企业数据依托云平台传输、下载、存储,终端落地明文泄露,成为多数企业评估扣分、合规不达标的核心痛点。
云上终端落地无加密,是企业数据风险评估的主要合规短板。多数企业依托阿里云开展业务运营,业务数据、文档资料可通过网页端、业务系统直接下载至本地终端。传统云安全防护仅聚焦云端存储、传输环节加密,忽视终端落地后的安全管控,文件下载后自动转为明文状态。同时企业缺乏精细化加密策略,无法区分文件类型、文件大小针对性防护,极易出现重要数据裸奔外泄问题,无法满足新规差异化加密防护的评估要求。
阿里云具备完善的底层安全架构,为落地加解密提供原生能力支撑。阿里云从云端底层构建了全链路数据安全体系,涵盖云端存储加密、传输加密、终端安全管控、权限审计等核心能力,可实现云上数据全生命周期基础防护。同时平台开放终端安全策略接口、文件识别管控、流量校验等底层能力,支持自定义数据防护规则,能够适配企业个性化、精细化的落地加密需求,为第三方加密管控工具提供稳定、兼容的云原生运行环境。
基于阿里云底层能力,第三方加密体系可实现精细化落地加解密全覆盖。依托阿里云开放的终端适配接口与策略管控能力,可部署专业化落地加解密管控机制,实现网页下载文件的全自动加密防护。系统可精准监测网页端、云上业务系统的文件下载行为,文件落地至本地指定目录后自动完成加密转换,全程无人工干预,不影响企业正常办公流程。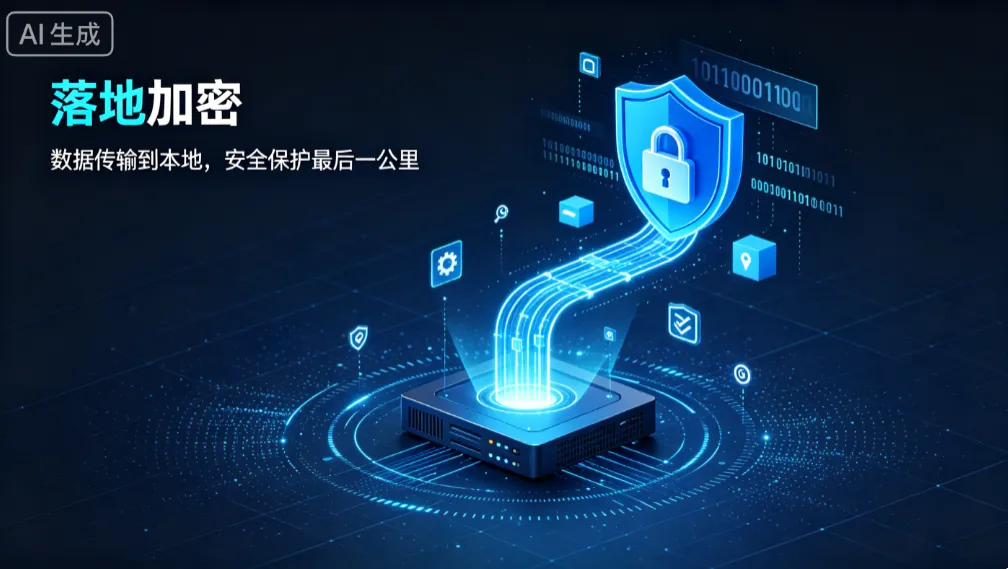
该加密机制支持精细化策略配置,适配企业差异化合规防护需求。管理人员可根据业务场景,自定义设置需要加密的文件类型,精准覆盖文档、图纸、报表、日志等重要数据格式,过滤普通低风险文件,避免过度加密影响办公效率。同时可设置文件大小阈值,针对超大核心业务文件、小额普通文件区分管控,实现重点数据重点防护,贴合风险评估“分级分类防护”的核心准则。
依托阿里云底层架构的加密方案,可实现安全与业务的双向兼容。整套加密管控机制部署于阿里云云环境中,深度适配云上业务系统、网页服务、终端访问模式,无需改造原有云上业务架构。加密、解密全过程自动完成,员工正常下载、查阅、编辑授权文件不受影响,仅未授权终端、非法访问场景下文件无法读取,在保障合规安全的前提下,最大化保留业务便捷性。
常态化风险评估背景下,精细化落地加解密是企业补齐云上数据合规的关键。依托阿里云原生安全底层能力,搭配专业化落地加解密管控体系,可彻底解决云上文件终端落地明文泄露难题,实现重要数据下载、落地、存储、使用全流程加密防护。既满足《网络数据安全风险评估办法》的硬性核查标准,补齐企业数据安全合规短板,又能通过分级分类的精准加密策略,降低运维成本、提升防护效率,助力企业顺利通过常态化数据风险评估,构建合规、安全、高效的云上数据防护体系。
编辑:小七


