东莞一家注塑厂,质检员用私人 U 盘把当天不良品照片拷走,盘里还混着模具参数。
厂里 U 盘是禁的,可禁令只压在"盘"上,没压在"端口"上——手机、读卡器、移动硬盘照插不误。禁令压在盘上,是治标;压在端口上,才是治本。
管的要是端口,不是某一支盘。端口是 USB 插进来的那个口,盘只是过口的货。
一、先认端口这层
1. USB 设备白名单和黑名单
(1)登记过的公司设备进白名单放行,名单外的进黑名单,插上不认。
(2)分的是:不是所有 USB 设备一个待遇,按设备身份发通行证,私人盘天然在外。不用逐个盘去认。
2. 按设备类型分端口
存储类和非存储类本来就是两回事:手机、读卡器算存储,蓝牙适配器、无线网卡算非存储。
端口按类型收,比盯着某一支盘管用,旁路设备也跑不掉。非存储类看着不起眼,无线网卡一插就能把机器拽出内网,这刀要先切。
二、存储类端口怎么分档
存储类端口,按岗位要给什么权限,分四档铺开。
1. 禁止使用
该碰图纸的岗位,端口直接封死,插什么都读不出写不进。封死之后,想拷只能走申请,口子收在明处,不影响收邮件、看网页。
2. 仅读取
U 盘里的文件能进电脑,电脑里的文件出不去,适合要收外部资料的岗,资料进得来、底稿出不去。
3. 仅写入、允许使用
只往外给数据的岗用仅写入;确需双向的,放行但走记录。四档按岗位铺,不是一刀切,要导报表的财务不用再去借邮箱。
四档不是越多越好,按岗位给刚好那档。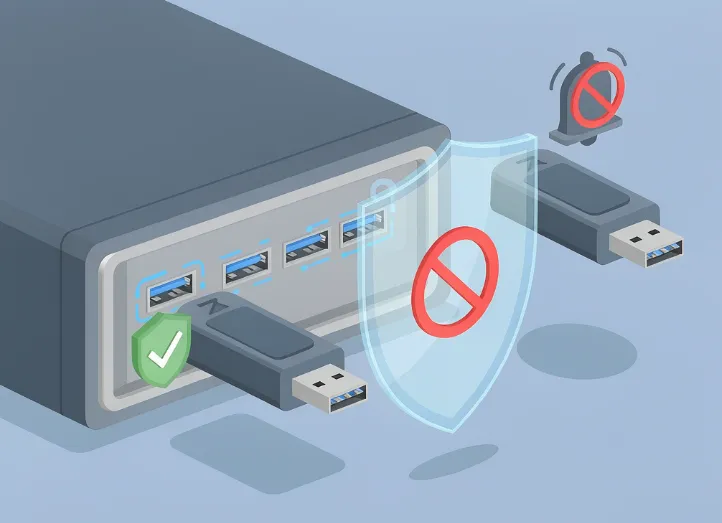
三、给公司盘开个暗区
公司盘自己也要分明暗,不能整支都裸着。明暗分开,盘丢了也不慌。
1. U 盘加密
(1)加密 U 盘分出明区和暗区,机密文件放暗区,暗区只在公司授信电脑上现形。
(2)收住的是:盘丢了、借给别人,暗区那部分在外头就是空的,看不到也打不开。暗区还能设打开次数,借出去的盘也撑不了几天。
2. 仅允许使用加密 U 盘
(1)普通盘一律不认,只放行公司发的加密盘。
(2)开的是:员工自己买的盘插上来也没用,口子只对公司那几支盘开,私盘自然进不来。
四、记录和对账
1. USB 使用记录
插拔逐条记,哪支盘、哪台机器、什么时间,查得到,出事先翻记录就能定位到具体那台。记录能导出,对账时直接调。没记录就只剩猜。
2. USB 文件拷贝记录
除了插拔,拷了什么文件也留下。只查插拔只知道"有人拷过",查文件才知道"拷了啥",两本账对着看才完整。月底谁拷得多,排名一看就出来。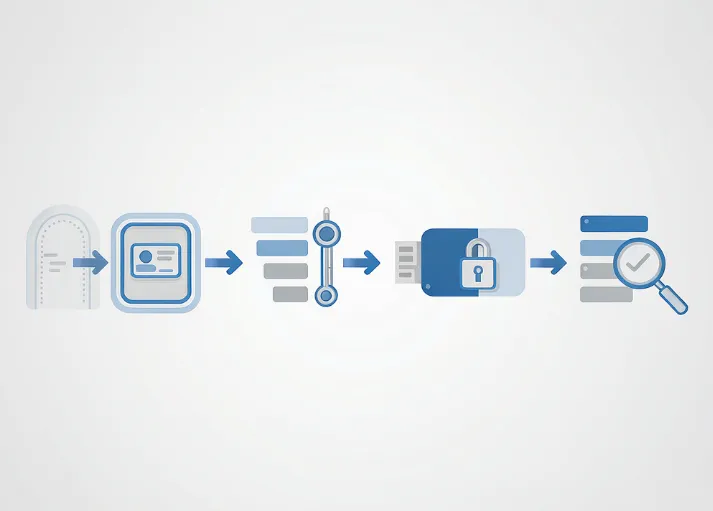
五、端口还连着程序
1. 禁止指定程序访问端口
比如禁掉 443 和 80 端口,聊天、网盘这类程序就上不了网,传不出去。端口和程序两只手一起掐,比单管盘牢。端口管程序,程序管出口,两层合上才稳。
2. 违规 USB 设备报警
名单外的设备一插就报,报警汇到管理端。不用盯实时画面,事后翻列表也不漏。
偶尔一次还是长期在用,对着记录一眼分清。端口这层稳了,盘的事才谈得上。
端口这层收住了,盘再花也只在本子里转。禁得死不如收得准,这话放在端口这层,正合适。治本这层多花十分钟配置,后面少救十次火。
责编:安企神-小赵