宁波一家汽配厂,上月把一套发动机支架图纸发给了选错的供应商,等发现时对方已下载。厂长说,文件发出去那一刻,控制权就没了。
这话不全对——发出去也能留几道绳。
一、先说容易犯的错
直接把原图或压缩包拖进聊天框发走,省事,也够危险。对方收到就能随便转、随便存,你这边连他存了几份都看不到。
等图出现在同行群里,才反应过来:发的不是文件,是没上锁的门。加密只管得住公司里的那份,管不住已经出门的那份,外发这节常被人漏掉。
真出事那天,厂里才想起:图不是被偷的,是自己亲手发走的。
很多厂以为装了加密就万事大吉,其实加密管的是静态文件,管不了"主动发出去"这个动作。漏掉外发,等于把锁装在门内、钥匙却递给了门外的人。
那几道绳,得在发之前就系上,不是等图出去了再补救。
二、头一道,外发先过审批
1. 文件外发审批
(1)员工要外发图纸,先在客户端提交申请,写清发给谁、为什么、限多久,管理员批了才解开。
(2)留的是:外发从"偷偷发"变成"登记过",谁发的、发去哪、到什么期限,系统里有条。审批还能指定接收人,发错对象当场拦下。
2. 禁止程序外发
(1)浏览器、聊天软件、网盘、邮箱这些出口按程序收住,确需外发的走解密加审批。
(2)收的是:不靠人盯每个窗口,通道层面把口子收住,图很难从没登记的缝里溜走。盘里混进别家资料,这层也挡得住。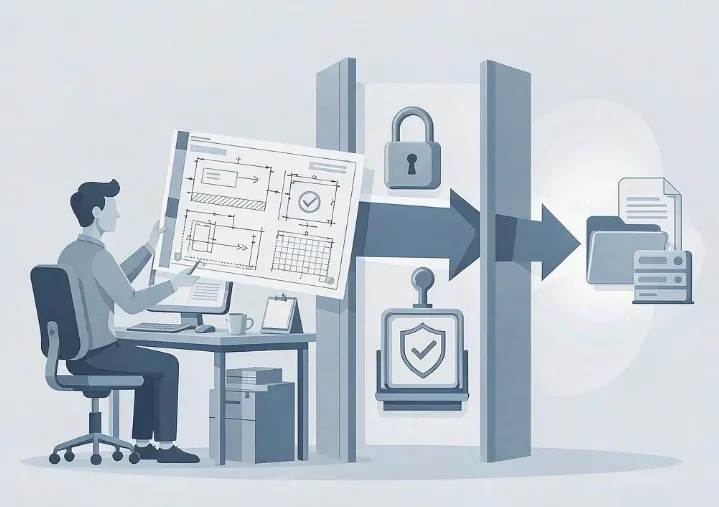
三、第二道,发出去的包自带锁
审批和加密管的是"发不发得出去",这一道管的是"发出去的包本身"。
1. 外发包
(1)把图纸打成携带式加密包,打开要密码,还能限制打开次数、有效期,甚至禁止打印和截屏。包还能绑接收设备,换台机器打不开。
(2)带的是:包到了对方手上,超次数或过期就打不开,不像普通附件那样永久有效。
(3)补的是:就算包被转给第三个人,没有密码、过了期,他也只是手里多了个开不了的壳。
2. 透明加密
(1)图纸在公司里正常打开,一旦发到外网环境就成乱码,必须申请解密才看得开。
(2)兜底的是:前面审批漏了,文件本身还是密,对方拿到也是乱码,不是裸图。裸图出门那刻才慌,这一层就是那个保险。
四、第三道,带出去的水印认得人
1. 文档发送水印
(1)图纸发送时自动叠一层水印,可隐形的点阵水印也行,不挡画面,能藏下机器和账号信息。水印位置能调,不挡图面关键信息。
(2)认得清的是:图流出去了,水印能溯源到哪台机器、哪个账号、什么时间,不靠猜。
2. 文件外发审计
(1)上传、发送、拷贝逐笔留记录,可按人按时间翻,也能导出成清单。
(2)查得到的是:哪份图、被谁、发去哪,事后复盘不用从零找,账上本来就有。审计清单月底能交给老板看,不用临时翻。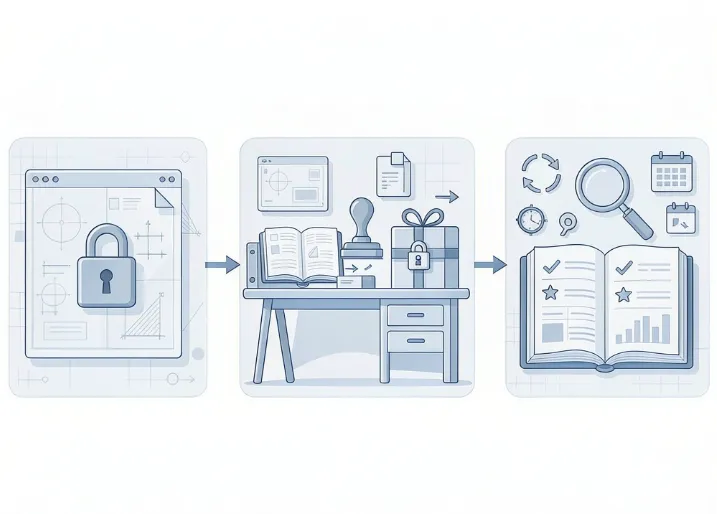
五、对的那条线
审批把口子收一道,外发包把锁加上,水印和审计把人认出来——三层叠上,图出了门也还在你视线里。
三步不是叠装备,是给外发这件事上了三道不同的锁。发得出去管不回来,那不叫加密,叫碰运气。系绳要趁早,别等图到了别人硬盘里才想起来。
三道锁各管一段,合起来才叫发得出去也收得回。
责编:安企神-小赵