阿里云国际站Anti-DDoS Native和Proxy有什么区别?企业防护怎么选?
选择阿里云国际站Anti-DDoS Native还是Anti-DDoS Proxy,先看业务入口能不能调整、源站在哪里,以及正常访问需要经过怎样的网络路径,再比较防护能力和费用。
本文由 阿里云国际站代理商『云老大 飞弟:@yunlaoda360 / YunLaoDa-服务器服务商•撰写』如需转载请注明!
Anti-DDoS Native主要为支持范围内的阿里云公网资产增强防护,通常可以保留现有公网IP。Anti-DDoS Proxy常见的网站和端口代理接入,则把业务流量先引向防护入口,清洗后再转发到源站。两者的区别会影响上线改造、访问延迟、客户端地址识别和故障排查,不能只用一个攻击带宽数字决定。
一、阿里云国际站Anti-DDoS Native和Proxy的接入方式有什么不同?
如果您的应用已经部署在阿里云ECS云服务器上,合作伙伴还把现有公网IP写进了访问白名单,保留入口地址往往是一项实际需求。Anti-DDoS Native值得优先核对:资产类型、所在地域和所购版本都符合条件后,再确认保护对象已经正确加入。
Anti-DDoS Proxy常见接入方式需要配置转发关系。网站业务通常通过域名解析把访问引向防护入口;非网站业务则需要按照支持的协议配置端口转发,并调整客户端实际访问的地址。它增加了一段代理转发链路,也增加了需要验收的配置。
这里不能简单写成“Native不用改地址,Proxy一定要改地址”。阿里云另有结合特定EIP能力的透明接入方案,适用资产和配置条件不同。采购时应明确讨论的是哪种实例与接入模式,不能把特殊方案的能力当作所有Proxy配置都具备的功能。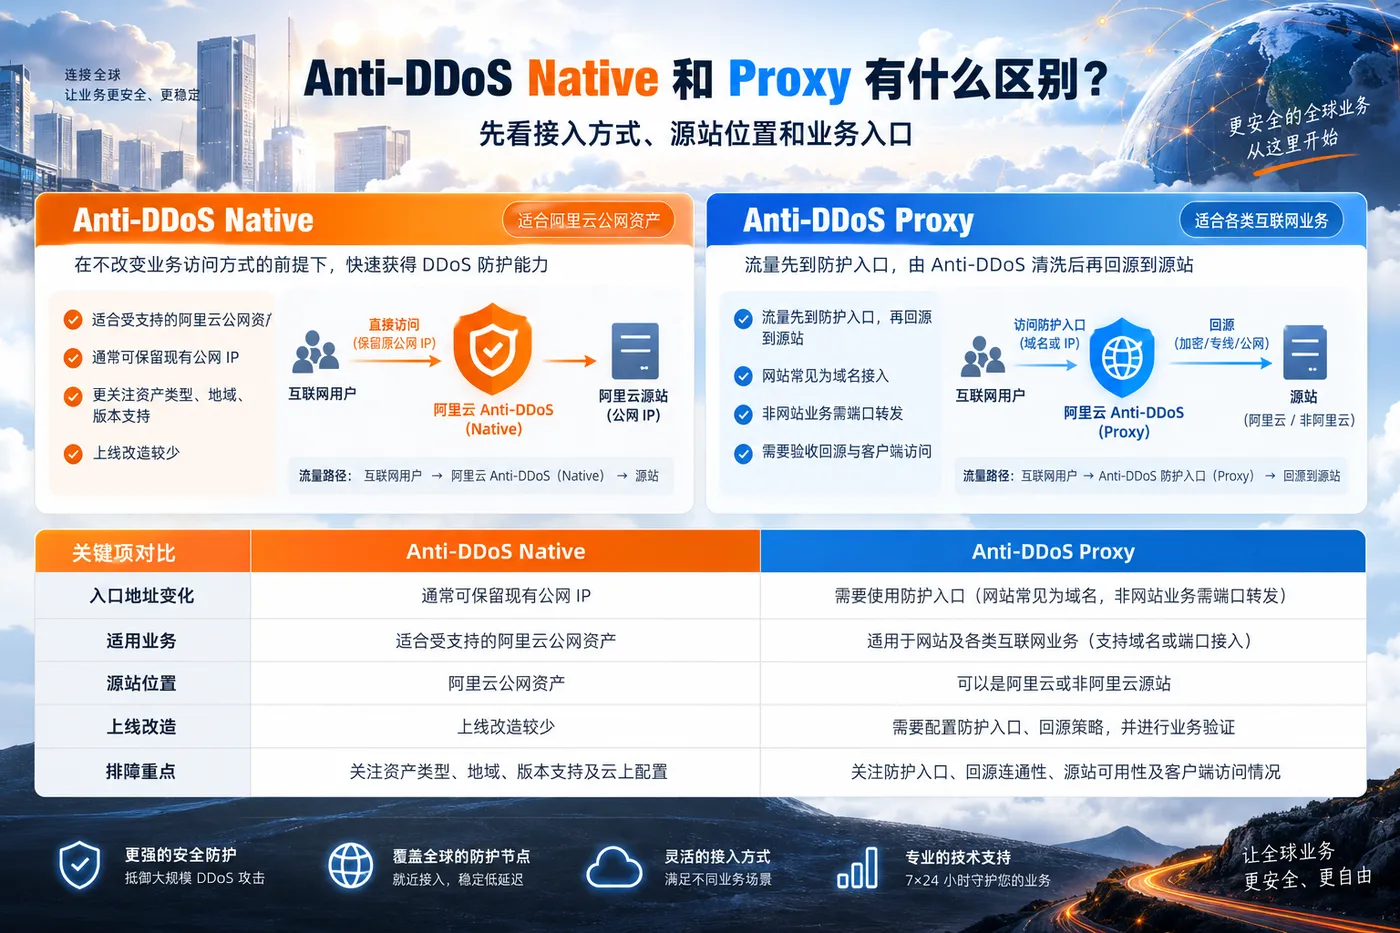
二、阿里云国际站DDoS防护选型,为什么要先整理协议和业务入口?
同一家公司可能同时运行购物网站、移动端接口和游戏服务。网站能通过域名接入,不代表游戏客户端也能按同样方式改造;页面首页能够打开,也不能证明登录、支付回调和长连接都正常。
建议把每个入口的域名或IP、协议、端口、源站位置以及访问方整理到同一份清单中。网站业务还要确认HTTPS证书和TLS处理方式;非网站业务则应重点核对TCP、UDP及所需端口是否属于拟购方案的支持范围。涉及登录状态、长连接或固定来源校验的服务,需要单独做兼容性验证。
例如,一款应用把登录接口放在HTTPS域名下,但实时通信使用另一个固定IP。只为登录域名配置防护,实时通信入口仍可能暴露在原有风险下。这类遗漏来自资产清单不完整,单纯提高防护规格无法补上。
与阿里云国际站代理商(云老大)沟通方案时,可以直接提供这份清单,请对方按入口说明拟用产品、接入步骤和不覆盖的部分。这样的答复比一句“适合游戏和电商”更方便您的技术团队核实。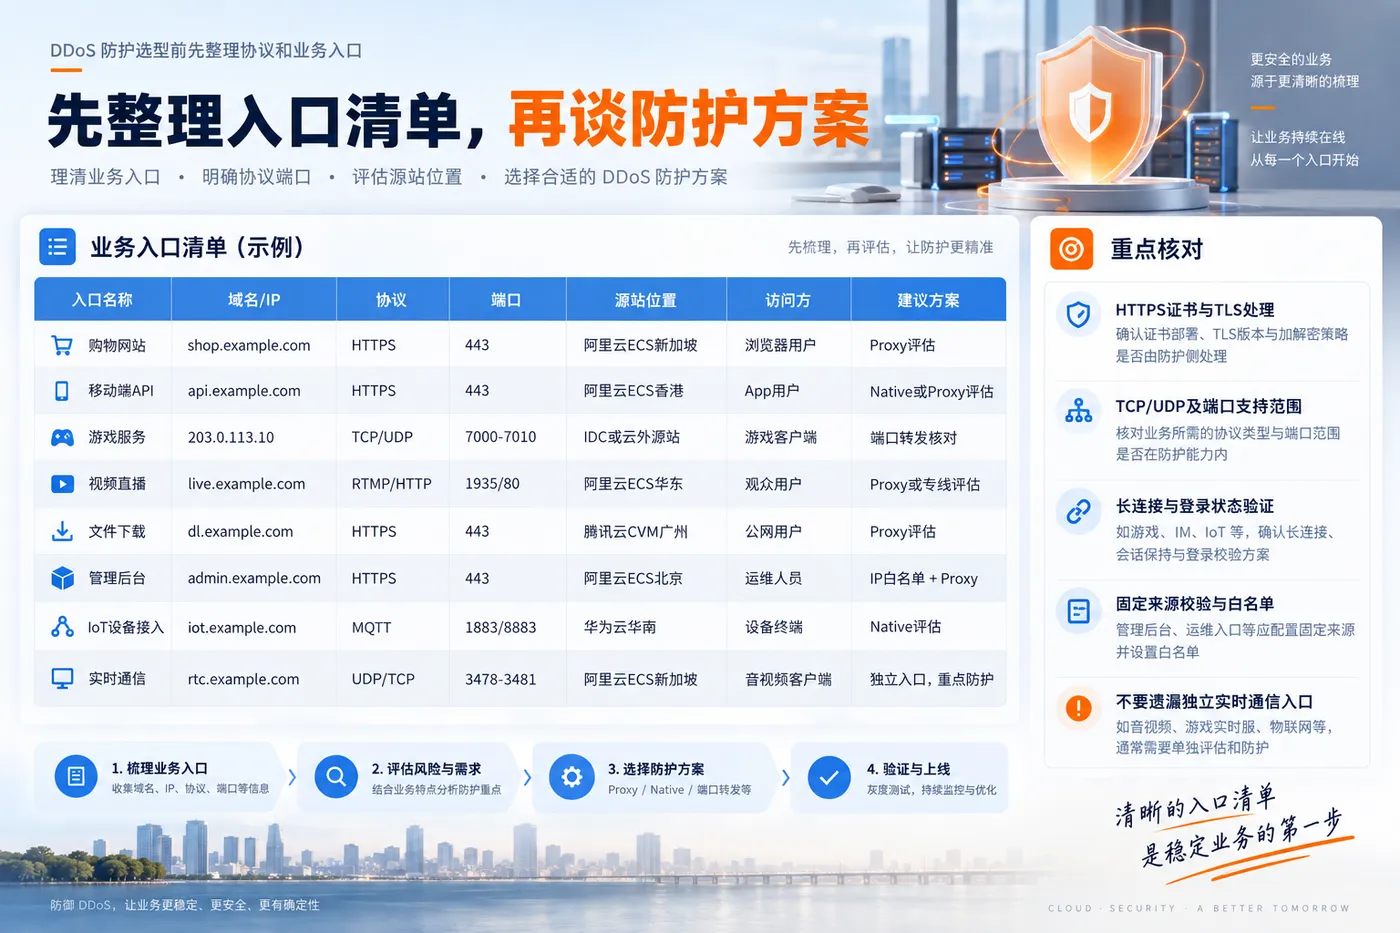
三、阿里云国际站Anti-DDoS防护能力,除了攻击带宽还要看什么?
攻击峰值需要看,但正常业务流量也决定方案能否工作。采购时至少要区分攻击流量的处理能力、正常业务带宽,以及请求量或连接规模对应的处理条件。不同产品对这些指标的定义和计费方式可能不同,应分别核对,不能把它们都称为“防护带宽”。
假设业务平时出网流量约为80Mbps,活动期间可能升至300Mbps。这只是一个容量规划示例:即使方案能够处理较大的攻击流量,也仍要确认活动期间的正常访问是否处于所购业务带宽与处理规格的适用范围内。
历史攻击记录应同时保留峰值、持续时间、攻击类型和受影响入口。短时流量洪峰与持续消耗连接资源的攻击,对容量和策略的要求未必相同。页面大量重复请求、数据库慢查询以及应用自身性能问题,也不能仅凭“网站打不开”就归为同一种DDoS问题。
因此,不宜把Native概括为“小攻击用”,再把Proxy概括为“大攻击用”。产品支持范围、网络路径、具体版本能力及业务承受中断的程度,才是完整的比较条件。涉及SQL注入等应用漏洞攻击,还应另行评估WAF和应用安全措施。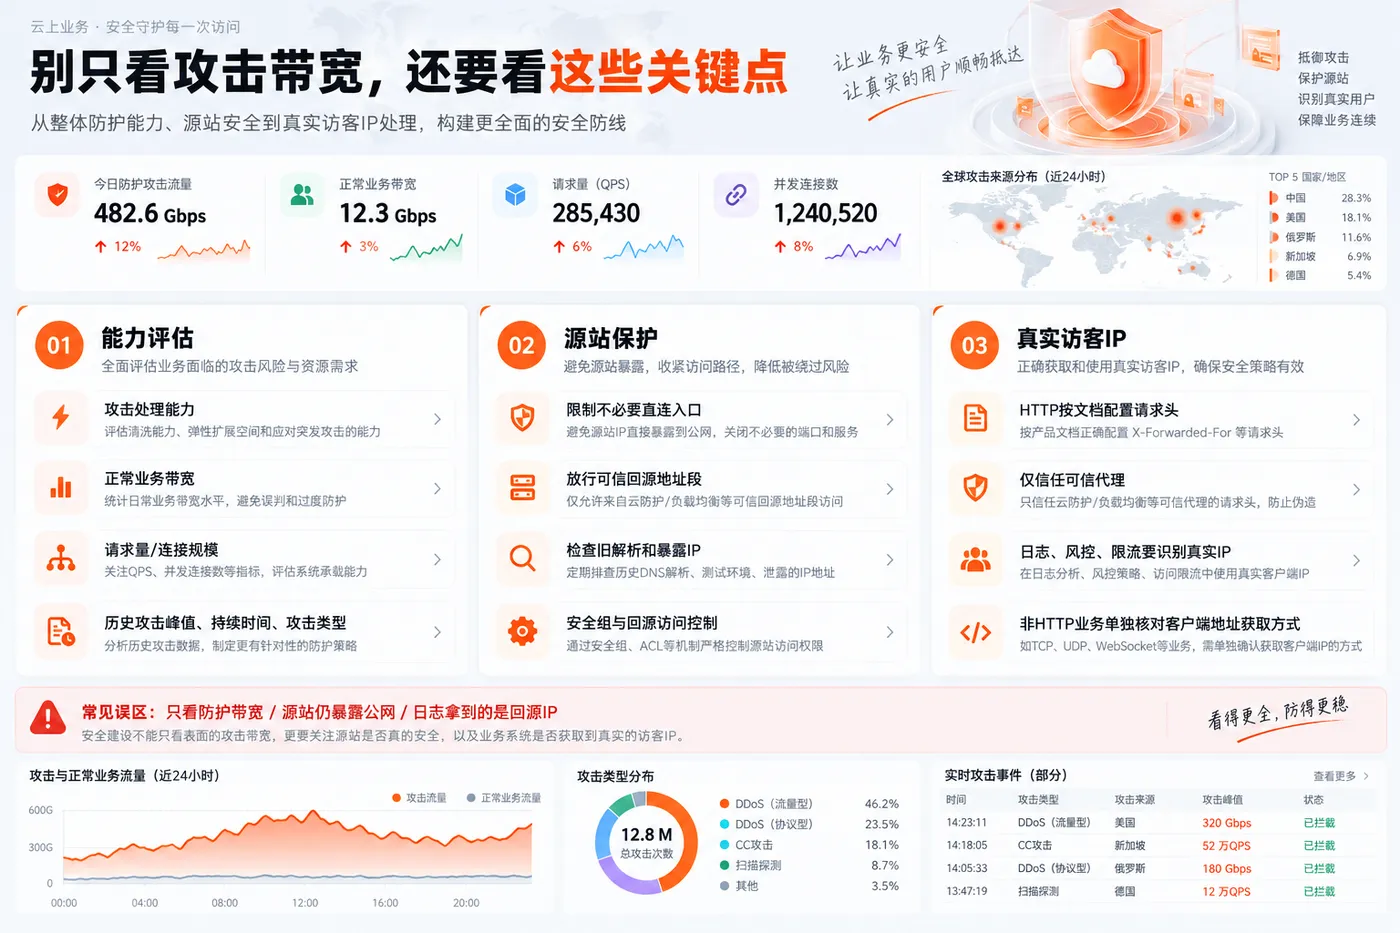
四、阿里云国际站Anti-DDoS Proxy接入后,源站和真实访客IP怎么处理?
代理入口投入使用后,源站通常会看到来自代理回源节点的连接。如果安全组或防火墙没有按官方要求放行相应回源地址段,正常请求也可能被拦截。反过来,如果源站仍允许任意公网来源直连,攻击者掌握源站IP后,就可能绕开已经配置的代理入口。
源站保护需要结合实际架构处理:限制不必要的直连入口、维护允许的回源来源,并检查旧解析记录和其他服务是否继续暴露地址。已经泄露的公网IP及其上游链路风险,要单独评估;仅在操作系统里丢弃数据包,不代表上游带宽就不会受到影响。
业务系统还要正确识别真实访客。采用HTTP转发时,应按照产品文档配置相应请求头,并只信任可信代理传递的信息,不能直接相信任意客户端提交的同名请求头。否则,访问日志、登录风控和按IP限流都可能出现偏差。非HTTP业务获取客户端地址的方式则需要另行核对。
这些设置也关系到排障。出现登录失败时,您需要分清请求是在防护入口被处理、回源链路被拦截,还是应用本身报错,不能只看某一处监控显示“在线”。
五、阿里云国际站Native与Proxy采购前,怎样验证方案是否合适?
可以先做一份两列对照,分别写清两种方案对现有入口的改动、支持资产、业务带宽、回源要求、计费项目和运维责任。需要保留现有公网IP且资产受支持的业务,可先评估Anti-DDoS Native;能够采用代理接入、并愿意完成相应改造的业务,可进一步比较Anti-DDoS Proxy。最后仍应以实际可购配置和验证结果决定。
验收要覆盖用户完成业务的全过程。例如,从目标用户所在网络测试登录、查询、下单和回调,记录接入前后的响应时间、错误率和连接稳定性。一次首页访问成功,或者一次ping测试,都不足以代表完整体验。
切换前还应准备回退步骤。涉及域名解析的,要考虑缓存和切换期间的新旧入口;涉及客户端固定IP的,要确认旧版本客户端如何过渡。回退到原入口可能同时失去相应防护,因此恢复业务与保留安全能力需要一起安排。
报价比较则应采用相同的业务规模和运行周期,核对具体套餐包含哪些资源,哪些项目可能另行收费。您可以请阿里云国际站代理商(云老大)把报价对应到入口清单和验收项目,明确采购沟通、技术配置与故障处理各由谁负责。价格、技术范围和交付责任对齐后,才容易判断方案是否值得购买。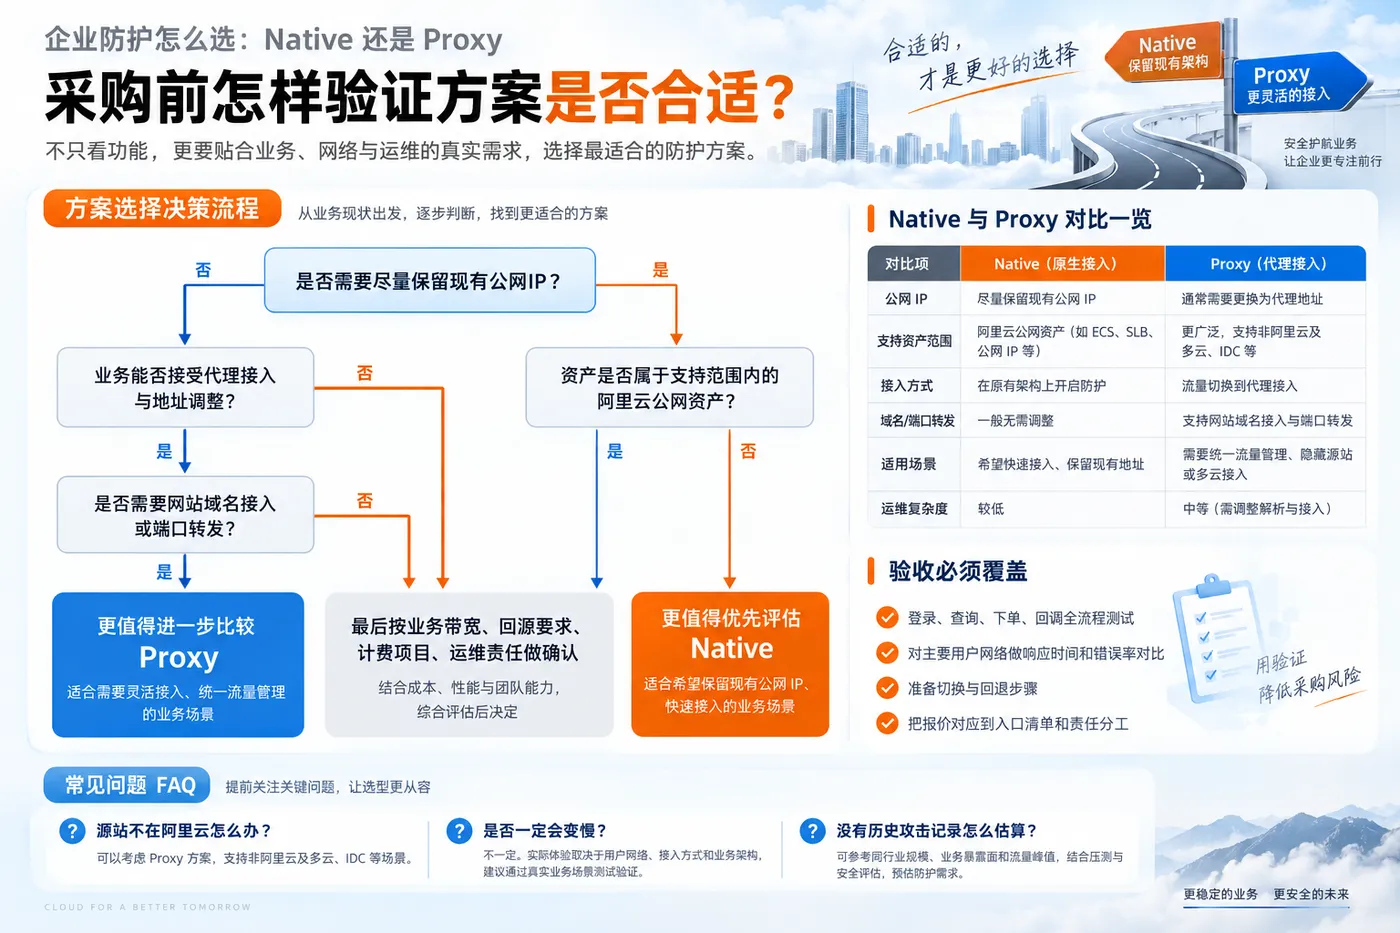
六、阿里云国际站Anti-DDoS Native与Proxy选型常见问题
问题一:已经购买Anti-DDoS Native,还需要再购买Proxy吗?
不一定。先检查现有产品是否覆盖目标资产和实际风险。如果当前方案满足业务需求,无需因为产品名称不同就重复采购;需要组合使用时,应确认该架构受支持,以及两者各自承担什么工作。
问题二:使用Anti-DDoS Proxy后,访问一定会变慢吗?
不能直接下结论。实际体验受防护入口、源站地域、用户运营商和回源路径等因素影响。应从主要用户网络测试真实业务请求,比较响应时间和错误率,避免只根据服务器地域推测结果。
问题三:源站不在阿里云,还能选择这两种防护吗?
Anti-DDoS Native需要核对其支持的阿里云资产范围。Anti-DDoS Proxy的常见代理方案可以进一步评估云外公网源站接入,但源站可达性、回源条件和具体方案限制仍需逐项确认。
问题四:网站已经接入Proxy,是否就不用保护源站IP了?
仍然需要。代理防护依赖业务流量经过正确入口。源站被直接访问、旧入口继续开放或回源访问控制不完整,都可能留下绕过路径,应与代理接入一并检查。
问题五:没有历史攻击记录,应该怎样确定采购规格?
先统计正常峰值带宽、请求量和连接规模,再根据业务重要性、可承受中断时间及现有保护措施评估风险。缺少攻击记录时不要编造峰值,也不宜直接选择最大规格;应确认监控、告警以及后续调整方案的条件。