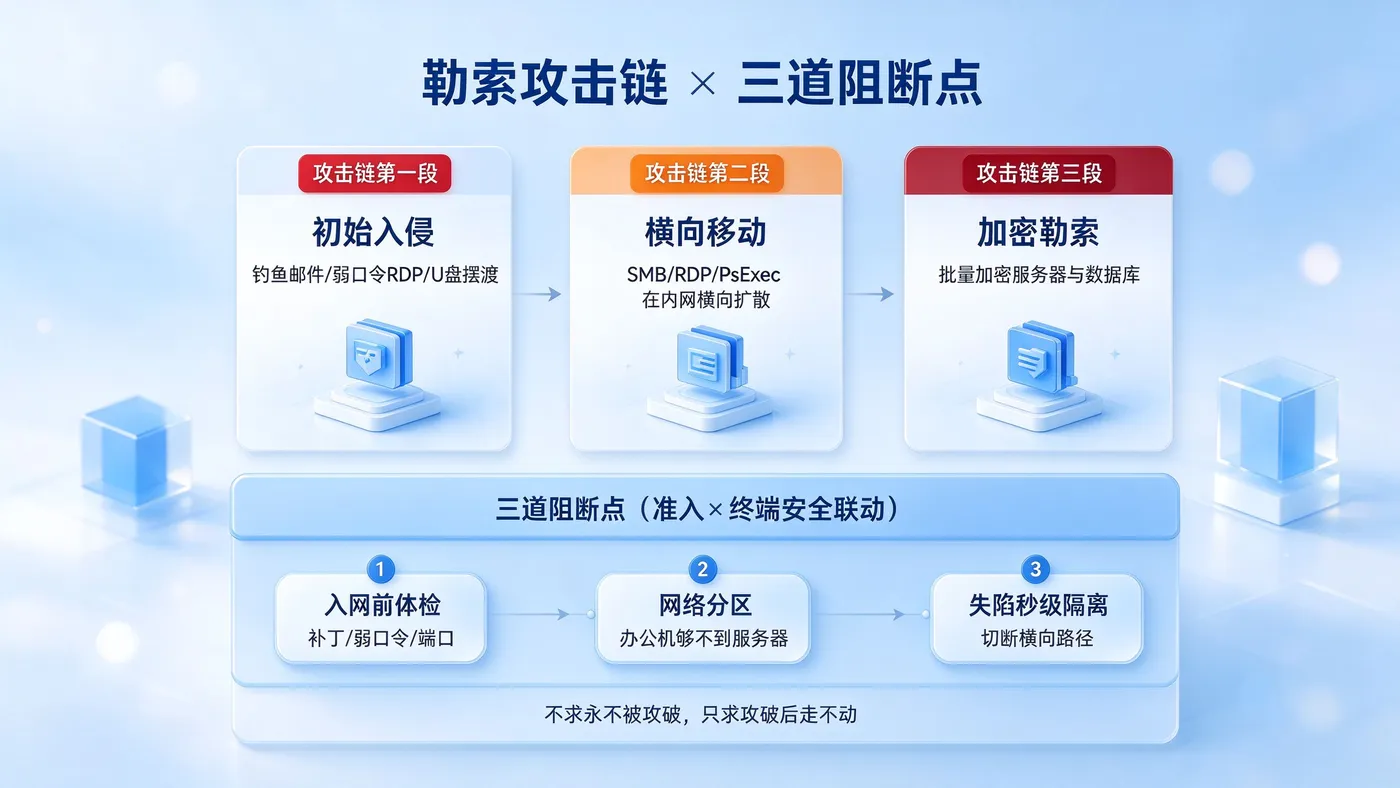
摘要:勒索事件的损失规模取决于横向移动能否被及时发现。本文从检测与审计视角出发,拆解终端行为基线、东西向流量监控、失陷主机定位三个环节的技术实现,以及如何通过准入联动把检测结果转化为即时隔离动作。
一、为什么检测比防御更难
防御勒索可以靠补丁、防火墙、邮件网关堆出来,但检测横向移动难在:攻击者用的是系统合法协议(SMB/RDP/WMI)和合法工具(PsExec、远程桌面),流量看起来和正常运维没区别。等加密完成再报警,往往已经晚了。
有效的检测要回答三个问题:
- 哪台机器开始不对劲?(失陷起点)
- 它正在找谁连接?(横向扩散范围)
- 这台机器是谁的、在哪?(可处置、可追溯)
二、终端侧检测:三类异常信号
终端安全管理平台在失陷早期能捕捉到的典型信号:
- 行为异常:一台办公终端突然在短时间内向大量主机发起 SMB 连接,或调用 PsExec/WMI 远程执行——这是横向移动的标志性动作;
- 文件操作异常:进程批量修改、加密指定后缀的文件、大量文件重命名——勒索加密行为本身的特征;
- 基线漂移:终端突然关闭杀毒、开启被禁端口、插入不明移动介质——可能是攻击者在"做准备"。
这三类信号在终端侧都有日志记录,关键是要能被实时采集和关联分析,而不是事后翻日志。
三、网络侧审计:东西向流量的可见性
光有终端日志不够,还要知道这台失陷主机在内网里"碰过谁":
- 连接关系记录:准入设备在认证和访问控制过程中,记录终端之间、终端到服务器的连接关系。失陷主机被隔离后,审计侧能列出它历史连接过的所有主机,评估扩散范围;
- MAC 与使用人绑定:每台终端对应到具体工号,失陷定位从"某个 IP"落到"某个人、某台机器、某个工位";
- 全流程留痕:入网、基线检查、隔离、恢复入网全程留时间戳,应急响应时可以精确还原"哪一刻发生了什么"。
四、检测到隔离:审计结果的联动闭环
检测的价值在于响应。成熟的联动闭环是:
- 终端侧命中异常行为规则 → 产生告警;
- 告警经阈值聚合(避免单条误报)→ 准入侧自动把该终端隔离到修复区;
- 隔离同时切断其与其他主机的东西向连接,保留修复通道;
- 审计侧生成事件报告:失陷主机是谁的、横向尝试连接了哪些目标、从哪个时间点开始异常。
整个过程从检测到隔离在分钟级完成,攻击者的横向窗口被压缩到几乎为零。
五、落地时要注意的两个检测细节
- 误报治理优先。刚上线时先把规则设为"告警不阻断",跑一到两周把误报摸清,再开自动隔离。直接上来就阻断,正常运维很容易被误伤;
- 检测规则要跟着攻击手法更新。横向移动工具会换,检测规则不能一成不变。定期把新出现的横向工具行为特征补进规则库,比堆设备更重要。
总结
勒索防御里,检测与审计是决定"损失多大"的环节。终端行为异常信号负责"早发现",东西向连接记录负责"看扩散范围",MAC 与使用人绑定负责"定位到人",三者通过准入联动变成即时隔离动作——把勒索软件锁死在第一台失陷主机上。