银行卡二三四要素实名认证接口:参数设计、调用示例与工程实践
本文从技术视角梳理银行卡二要素、三要素、四要素核验接口的接入流程、参数规范、返回结构与常见错误排查,供开发者在实名认证、金融风控、账户安全等业务场景参考。
一、技术简介
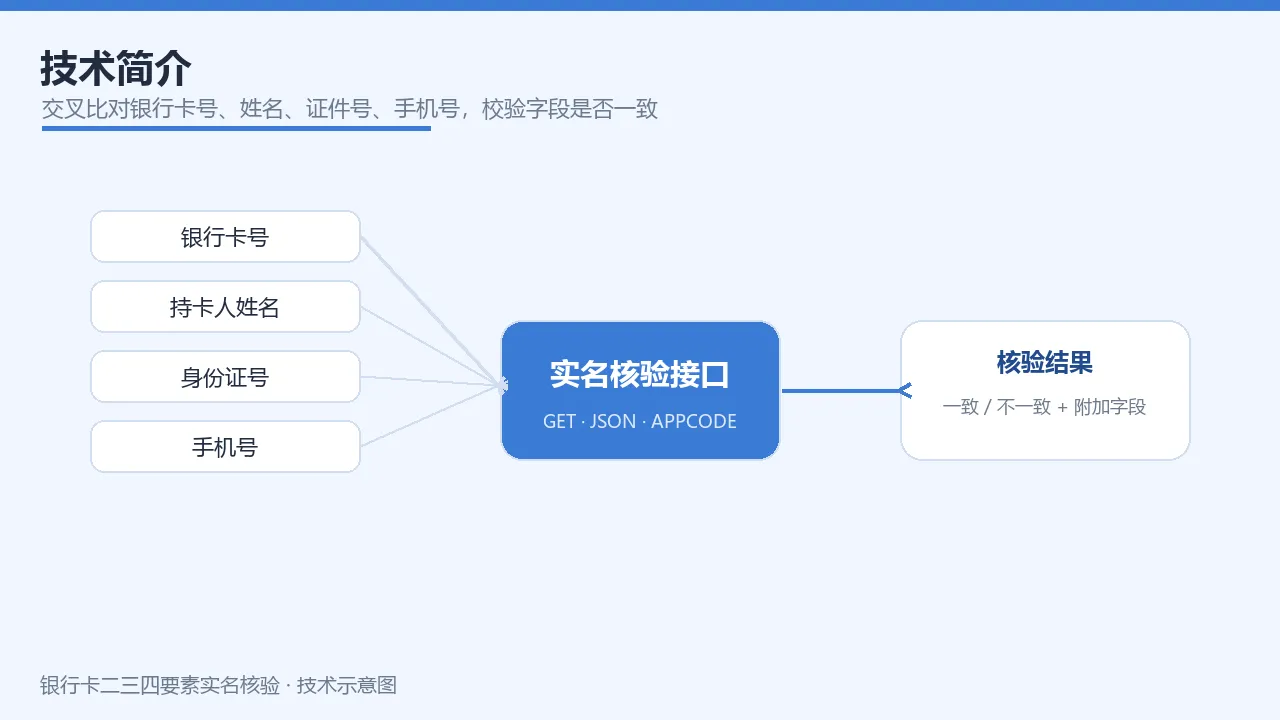
银行卡实名核验接口是面向金融风控、账户安全与合规登记场景的身份认证能力。它通过交叉比对用户填写的银行卡号、持卡人姓名、身份证号与手机号等字段,判断这些信息是否真实匹配一致,从而辅助系统完成用户身份可信度校验。
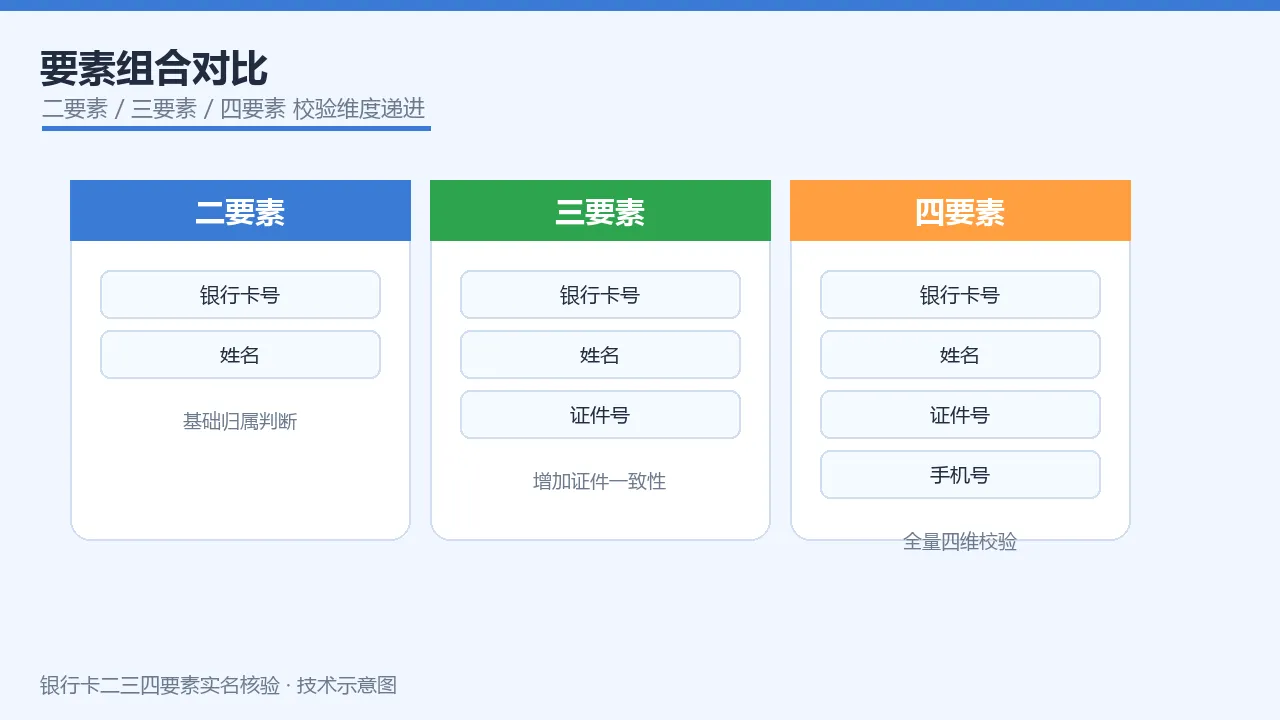
- 二要素核验:银行卡号 + 持卡人姓名,判断卡号与姓名是否属于同一人
- 三要素核验:银行卡号 + 持卡人姓名 + 身份证号,在上述基础上增加证件一致性校验
- 四要素核验:银行卡号 + 持卡人姓名 + 身份证号 + 手机号,全量四维校验,可信度最高
接口以标准 GET 请求返回 JSON 结果,鉴权统一采用 Authorization: APPCODE <appcode>,接入门槛低,适合嵌入支付、开户、反欺诈等核心链路。
二、能力概览
| 要素组合 | 必传参数 | 可选参数 | 校验维度 |
|---|---|---|---|
| 二要素 | acct_pan、acct_name |
needBelongArea |
卡号与持卡人姓名一致性 |
| 三要素 | acct_pan、acct_name、id_no |
needBelongArea |
上述 + 证件号一致性 |
| 四要素 | acct_pan、acct_name、id_no、mobile |
needBelongArea |
上述 + 绑定手机号一致性 |
- 支持借记卡与信用卡两种卡型。
needBelongArea为布尔型可选参数,置true时响应会附加卡号归属地区字段,便于运营侧辅助识别异常账户。- 各要素的「接入点」相互独立,按需在系统中按需选用,无需一次拉通全部参数。
三、适用场景
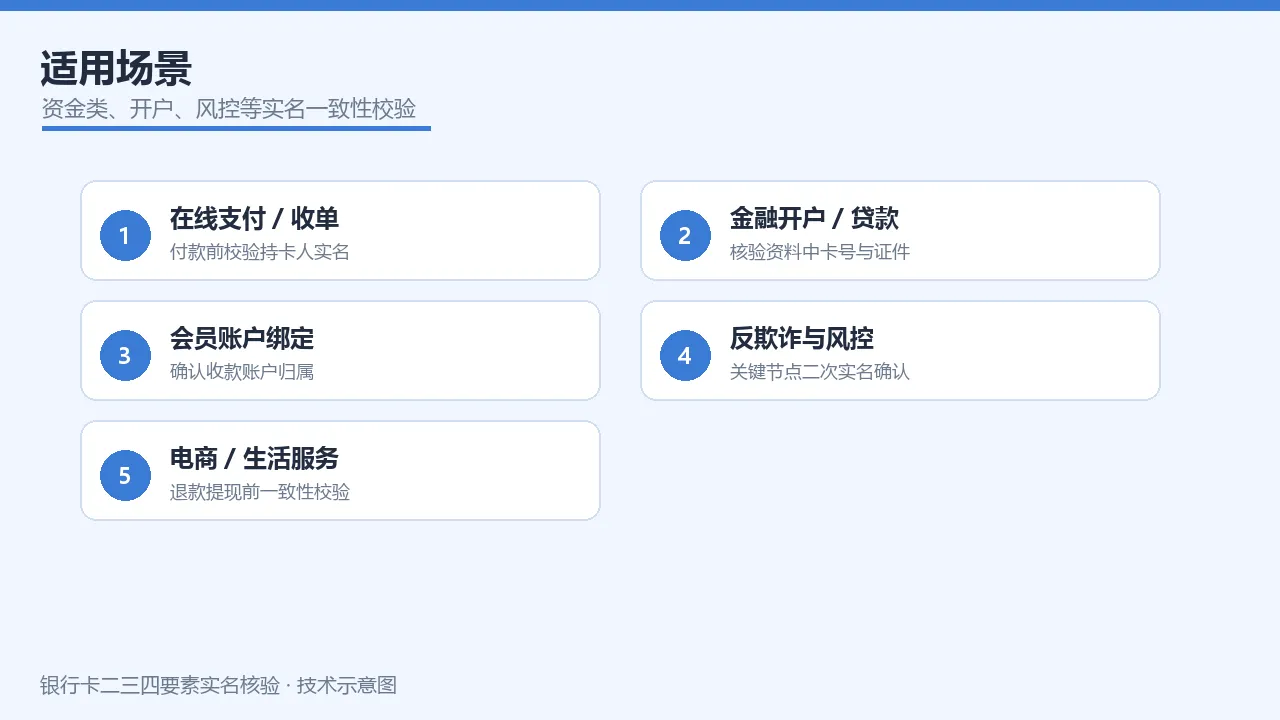
- 在线支付与收单:付款前校验持卡人实名信息,降低盗刷与冒名风险
- 金融开户 / 贷款申请:核实申请资料中的银行卡与证件一致性
- 会员账户绑定:绑定收款账户时确认账户归属
- 反欺诈与风控:在关键交易节点做二次实名确认,拦截异常行为
- 电商 / 生活服务:退款、提现等资金类操作前的一致性校验
实际选型依据:风险等级越高、涉及资金划转的场景,要素组合建议越完整;仅做基础一致性判断的场景,二要素即可覆盖。
四、接入流程
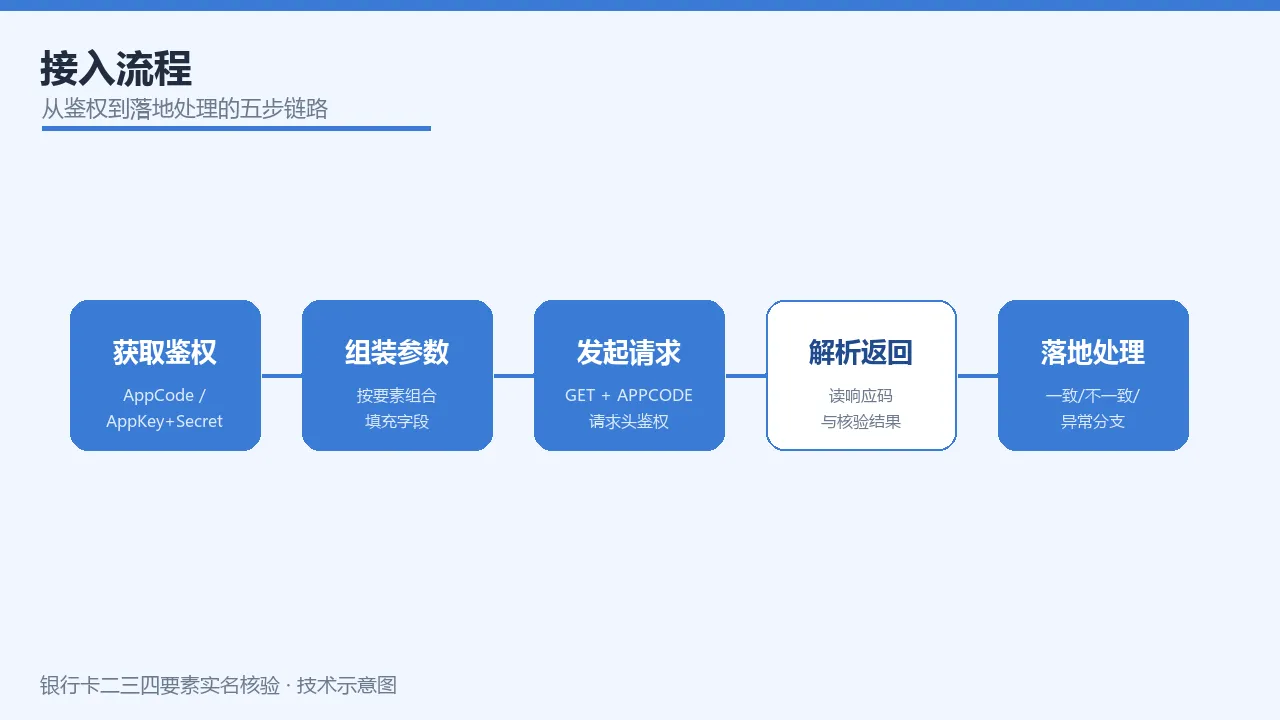
- 获取鉴权信息:在控制台完成资源开通,取得 AppCode(或 AppKey + AppSecret)。
- 组装请求参数:按所选要素组合填充
acct_pan、acct_name,按需追加id_no、mobile、needBelongArea。 - 发起请求:GET 调用接口,请求头携带
Authorization: APPCODE <appcode>。 - 解析返回:读取响应码与核验结果字段,判断是否一致。
- 落地处理:对一致 / 不一致 / 无数据 / 系统异常做分支处理(详见错误码排查)。
五、调用示例与返回结构
请求参数(Query)
| 字段 | 类型 | 必填 | 说明 |
|---|---|---|---|
acct_pan |
string | Y | 银行卡号 |
acct_name |
string | Y | 持卡人姓名 |
id_no |
string | 三/四要素 | 身份证号(三要素及以上) |
mobile |
string | 四要素 | 绑定手机号(仅四要素) |
needBelongArea |
string | N | 是否返回归属地区,取值 true / false |
Python 示例
import requests

BASE_URL = "你的接入地址/bank2"   # 完整调用地址见控制台

def verify_4_elements(acct_pan, acct_name, id_no, mobile, appcode):
    headers = {
   "Authorization": f"APPCODE {appcode}"}
    params = {

        "acct_pan": acct_pan,
        "acct_name": acct_name,
        "id_no": id_no,
        "mobile": mobile,
        "needBelongArea": "true",
    }
    r = requests.get(BASE_URL, headers=headers, params=params, timeout=10)
    return r.json()
Node.js 示例
const https = require("https");

const HOST = "你的接入地址";   // 完整调用地址见控制台

function verify4(acctPan, acctName, idNo, mobile, appcode) {

  const qs = new URLSearchParams({

    acct_pan: acctPan,
    acct_name: acctName,
    id_no: idNo,
    mobile,
    needBelongArea: "true",
  });
  const req = https.get(
    `https://${
     HOST}/bank2?${
     qs}`,
    {
    headers: {
    Authorization: `APPCODE ${
     appcode}` } },
    (res) => {

      let data = "";
      res.on("data", (c) => (data += c));
      res.on("end", () => console.log(JSON.parse(data)));
    }
  );
  req.on("error", console.error);
  req.end();
}
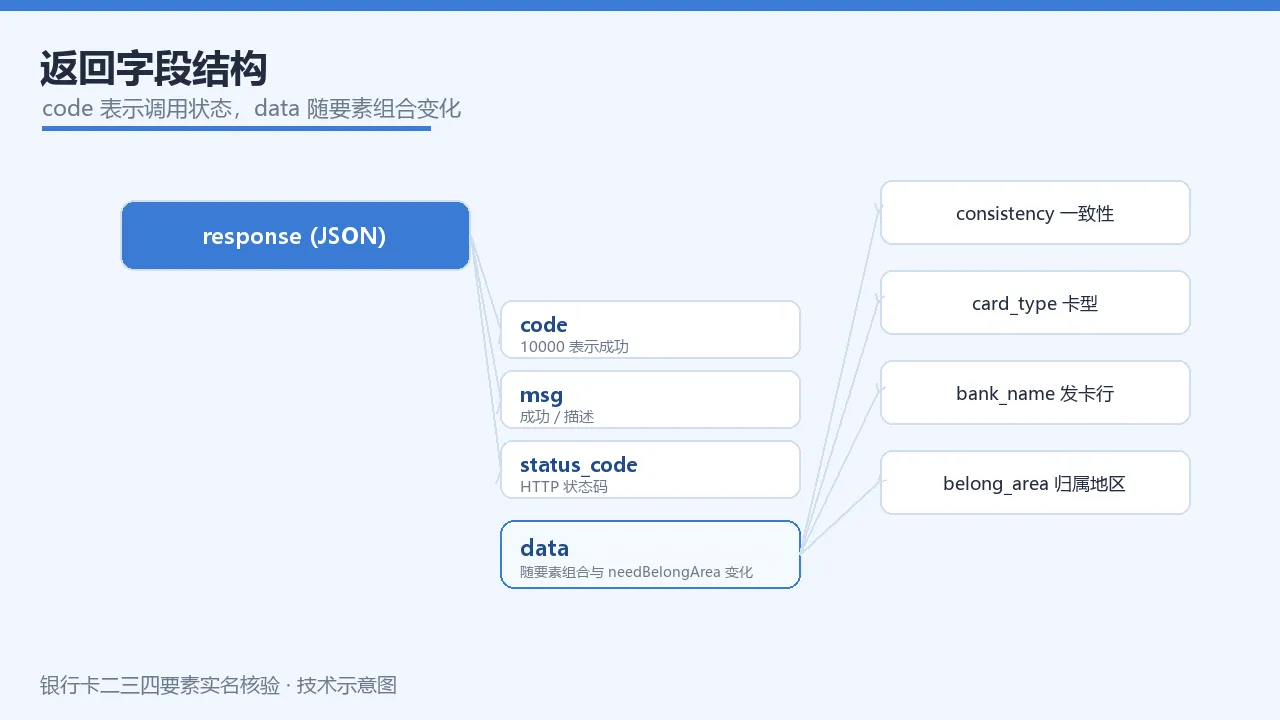
返回结构示意(JSON)
{

  "code": 10000,
  "msg": "成功",
  "status_code": 200,
  "data": {

    "consistency": "一致",
    "card_type": "借记卡",
    "bank_name": "发卡银行",
    "belong_area": "归属地区",
    "id_no_valid": true,
    "mobile_match": true
  }
}
说明:
code为 10000 表示调用成功;data内各字段随所选要素组合与needBelongArea取值而变化,未启用维度不返回对应字段。
六、在线调试实录
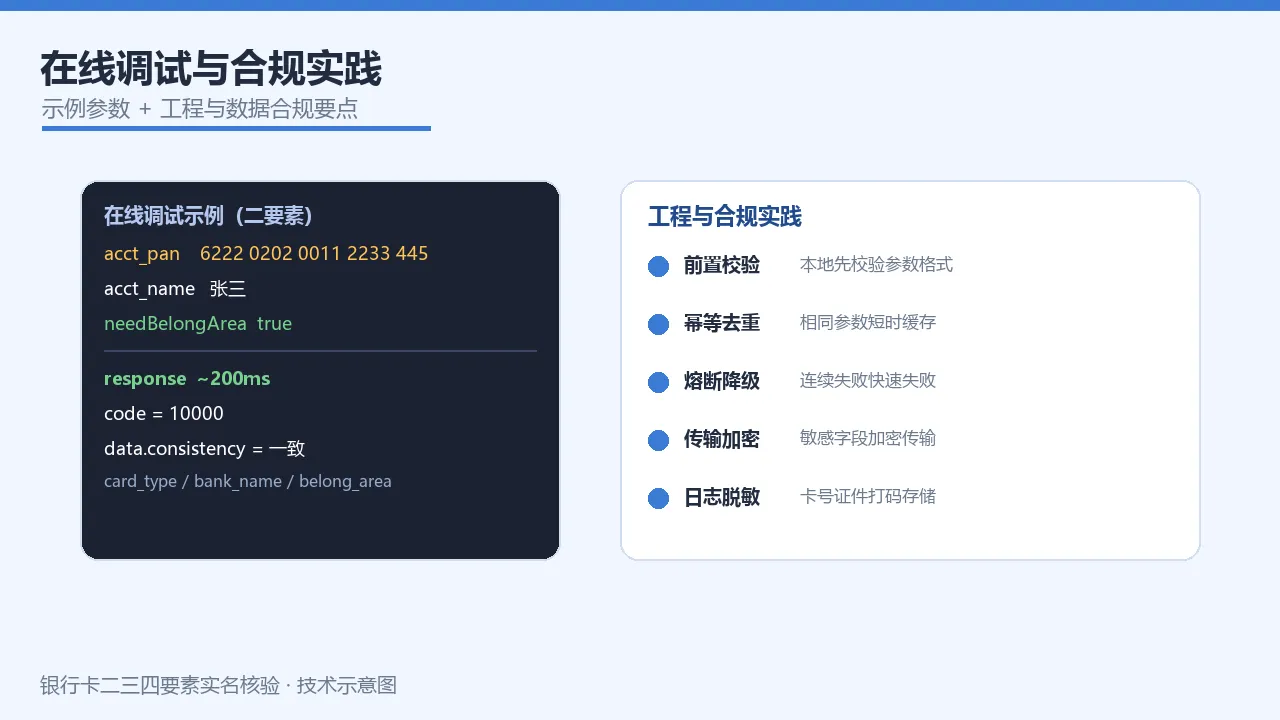
在控制台的在线调试模块中填写示例参数(二要素):
acct_pan:6222020200112233445acct_name:张三needBelongArea:true
执行后响应约 200ms 内返回,status_code 为 200,data.consistency 为「一致」,并附加卡型、发卡行、归属地区字段。
调试要点:
- 三要素 / 四要素在二要素参数基础上补
id_no、mobile,其余字段不变 - 参数任一缺失会被直接拒收,返回参数错误类响应码,需先做前置校验
- 用真实卡号试跑前,先确认账户具备对应要素接入点的调用权限
七、调用限制与规范
| 维度 | 说明 |
|---|---|
| 请求方式 | GET,参数走 Query |
| 鉴权 | Authorization: APPCODE <appcode>,或使用 AppKey + AppSecret 签名 |
| 并发 | 以控制台实时配置为准,默认有 QPS 上限,高频调用需做客户端频控 |
| 计量口径 | 调用成功才计数,HTTP 非 200 不计数(以控制台规则为准) |
| 频率建议 | 客户端限流 + 相同参数去重缓存,避免重复扣费 |
| 合规 | 敏感字段(卡号、证件、手机号)传输需加密,日志需脱敏,不得长期明文存储 |
工程实践要点:
- 前置校验:调用前本地校验参数格式(卡号长度、证件号校验位、手机号格式),减少无效请求
- 幂等去重:相同参数在一定 TTL 内复用上一次结果,避免重复调用
- 熔断降级:连续失败达到阈值时快速失败并告警,避免拖垮主链路
- 结果缓存:对高频一致的核验结果做短时缓存
- 监控:记录调用量、成功/失败率、响应耗时,配置阈值告警
八、能力边界与免责
- 支持:借记卡、信用卡的要素一致性核验;可选附加归属地区
- 不支持:卡号有效性以外的跨行实时余额、交易流水查询;证件照片 OCR 比对;人脸核验
- 边界说明:返回的「一致」表示提交字段之间相互匹配,不代表该卡当前无异常或未被冻结;金融风控应以综合评估为准
- 免责:核验结果仅作为业务判断的辅助参考,不对基于该结果做出的业务决策承担责任;敏感数据仅用于本次核验,不做留存
九、错误码排查
| 响应码 | 含义 | 常见原因 | 处理建议 |
|---|---|---|---|
| 10000 | 成功 | — | 解析 data |
| 20001 | 参数错误 | 必填字段缺失、格式非法 | 前置校验后重发 |
| 20002 | 鉴权失败 | AppCode 缺失 / 无效 | 核对请求头 |
| 20003 | 无数据 / 不一致 | 字段不匹配或未命中 | 作为业务分支处理 |
| 40001 | 限流 | 超过 QPS / 配额 | 客户端频控 + 退避重试 |
| 50000 | 服务异常 | 上游 / 网络故障 | 指数退避重试,仍失败走降级 |
排查顺序:先确认鉴权与参数 → 再看限流 → 最后看服务可用性;对「不一致」类结果单独记录用于风控分析,不与系统错误混同。
十、技术 FAQ
Q:二、三、四要素该怎么选?
A:按风险等级。仅做基础归属判断用二要素;涉及证件可信度用三要素;资金划转、开户等高敏场景用四要素。
Q:needBelongArea 不传会怎样?
A:默认不返回归属地区字段,其余核验结果不受影响。
Q:信用卡能做三 / 四要素吗?
A:可以,卡型不作为要素可用性的限制项,以实际返回为准。
Q:调用失败会被计入用量吗?
A:HTTP 非 200 不计数,仅成功调用计数(以控制台规则为准)。
Q:如何降低重复开销?
A:对相同参数做短时缓存 + 客户端去重,命中缓存直接复用结果。
Q:返回「一致」是否代表卡片一定正常?
A:不代表。一致性只校验所提交字段相互匹配,卡片状态需结合其他风控维度判断。
十一、内容小结
银行卡二三四要素实名核验接口为金融风控、账户安全与合规登记提供标准化的身份一致性校验能力。核心要点:
- 三种要素组合按风险等级选取,参数在二要素基础上渐进补充
- GET + APPCODE 鉴权,接入门槛低
needBelongArea可选附加归属地区- 工程落地需配套前置校验、幂等去重、熔断降级、缓存与监控
- 结果仅作为辅助参考,敏感数据需加密、脱敏、不长期存储