局域网监控软件:看得见才管得住

简介: 局域网设备不清、外联难控、资产难管、数据外泄难察?本方案聚焦“六块屏”建设:精准识别入网设备、阻断违规外联、实时更新资产、监控异常传输、远程快速处置、按需扩展预警,让网络管理从“黑屏”变“可视可控”。

局域网里现在有几台电脑在网、谁在往外传东西,多数管理者答不上来。

不是不上心,是那块屏一直是黑的。等到发现的时候,往往已经晚了几天。
image.png

一、先把设备的底摸清

设备来路不清,后面每一道管控都得加倍补偿,先把这个底摸清。

1. 多了一台设备,你知道吗

网络准入控制:未登记设备不允许接入内网,临时电脑先放进隔离区,确认身份后再放行,可按部门划分不同网段。

外来笔记本、访客的设备、来调试的厂商机器,来源本来就杂。

来历不明的机器,头一步就该卡在隔离区,而不是直接落到办公网里。

2. 它该打的补丁打了吗

补丁管理:已安装补丁和补丁清单都能统计出来,缺的可以远程分发补齐。

机器是新的不代表系统是新的。带着三年前的漏洞接进生产网,等于给后面省了一道门。

补没补齐不用猜,看清单比听人汇报准。

二、网线之外还有别的路

这道闸常被绕开,因为用的是员工自己的东西,不走公司那条网线。

1. 有人开了手机热点,你会知道吗

违规外联报警:发现违规网络连接立即报警,可设报警同时自动断网、锁屏,无线网卡一并禁用。

4G 网卡比手机热点更难防,插上就用,不依赖任何人的手机。

报警和断网得一起动,慢一步就够病毒跑完一圈;与其事后查是谁,不如一开始就不让它连上。

2. 网卡能不能像 U 盘一样拔掉

其他外设管控一键禁用:蓝牙、光驱、红外、串口、无线网卡这些,可以按类一键关掉,需要用时再发申请开。

不用的时候一并关着,用到时才临时放行,审批记录也跟着留下。
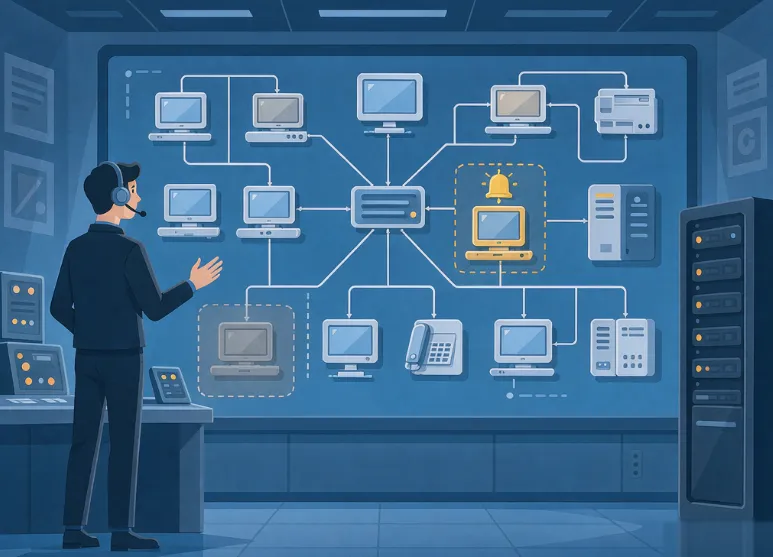
image.png

三、家底要天天更新

靠人去数机器,总是慢一步,尤其分布在几个楼层的时候。

1. 昨天还在的机器,今天还在吗

IT资产统计、资产变化报警:软硬件清单自动汇总,装了什么、少了什么、配置变了什么自动报警。

账目每天刷新,多一台少一台当天就能发现,不用等到年底盘点。

2. 机器上多了个陌生软件呢

软件资产统计:定期检查有没有违规软件安装,发现即标记,并支持远程卸载。

盗版和破解版常带着木马,早点清掉,少一处麻烦。

四、东西在往外走的那些信号

不必盯着所有人,先关心异常的那几个。

真正常见的不是被偷走,是无意间把东西传了出去。

1. 谁在批量传文件

流量超额报警:每秒上传和下载都设阈值,超了就报警。

日常浏览碰不到这条线,真正批量往外搬的时候才会响,误报少。

2. 他去的是哪些地方

上网记录:网站浏览、搜索关键词、上传下载逐条留记录,可按人、按时间导出。

看的是去向,不只看访问了哪些域名;搜了什么、下载了什么,有据可查。

五、看见了以后得能动手

看得见却动不了手,等于白看。

1. 人不在公司也能处理吗

远程协助:四种模式(交互、旁观、兼容、独占),一个管理端同时管控多个客户端,可远程锁屏、协助处置异常电脑。

旁观模式适合先看清楚它在干什么;真确认有问题,直接远程锁屏。

2. 不该跑的程序怎么处理

程序黑白名单:按名单放行或禁止程序运行,木马类脚本、未授权工具直接拦在门外。

名单外的起不来,后台动静也看得见,不用等它跑起来才反应。
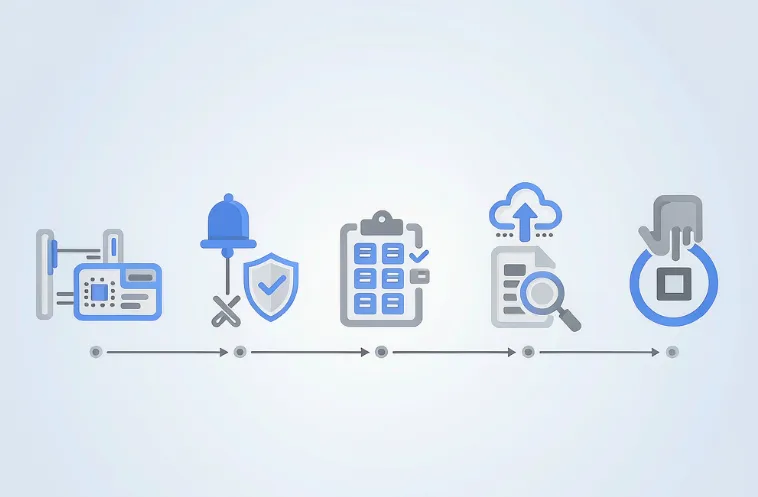
image.png

六、要不要什么都监控起来

1. 先把这三块屏点亮

不必一上来全面铺开。设备认得、私接的路堵上、家底天天更新,这三块亮着,日常多数事就够用了。

监控要的是可用性,不是把每个人的一举一动都存下来。

真要加码,也等这三块稳了再说。

2. 真要加,加在哪一道

文件异常变化预警:给规定时间内的文件发送、打印、U盘拷贝数量设上限,超过就报警。

这一道平时安静,只在有人短时间内大量往外搬的时候响,不打扰正常使用。

先把它当成第四块屏,其余的往后排。

这六块屏拼起来,说的是同一件事:每台设备都有身份、每条路都在视野里。先点亮,再谈别的。

责编:安企神-小赵
相关文章
|
2月前
|
BI 网络安全
只允许访问特定网站,怎么做才能收得刚刚好?
佛山某卫浴出口厂投标前夜,员工用工作电脑访问竞品网站比价致信息泄露。复盘发现设备半年内频繁访问上百无关站点。老板真正需要的不是“拦坏站”,而是“只放行可信站点”——即白名单管控:精准授权、按岗分发、端口级防护、全程留痕、异常实时告警。
126 0
|
2月前
|
缓存 前端开发 JavaScript
网页双语对照翻译的前端实现:段落对齐、样式隔离与渲染性能
双语对照网页翻译的前端实现三关:段落对齐(块级容器归并+句级回填保内联结构)、样式隔离(命名空间+继承切断+降级模式)、大文档渲染(虚拟化分批+transform+PDF字号自适应)。附 300 页 PDF 首屏 300 毫秒的实测思路。
132 0
|
2月前
|
供应链
拆解1688新品三档分级:从等级准入到供应链准入的换轨信号
1688消费品新品成长体系于10月8日升级:取消统一认定,按稀缺性分S/A/B三档;商家准入由等级门槛转向供应链资质(如二星及以上);强化反套利规则,新增真实性校验(如买家数+五维指数)。本质是从“奖励达标”转向“奖励稀缺”,凸显B2B供给侧治理新逻辑。
|
2月前
|
数据采集 运维 数据可视化
2026年远距离物联网LoRaWAN无线通信解决方案推荐指南
远距离物联网无线通信的核心需求是低功耗、强穿透、广覆盖与低成本,LoRa/LoRaWAN与4G/5G是最主流的两类技术路线。据LoRa Alliance数据,截至2026年初全球LoRaWAN设备部署已突破1.25亿台、年复合增长率约25%,成为继蜂窝、WiFi、蓝牙之后的第四大无线连接支柱。选择远距离物联网方案,应优先考察覆盖能力、功耗、组网规模与品牌生态完整性。
|
2月前
|
监控 数据安全/隐私保护
员工桌面行为监控,到底该看什么?看行为,不是看屏幕
南通电商代运营公司60余人共处一室,客服日切程序200+次,却仅显示“在线”。传统管理难溯源低效环节。安企神提供全链路行为审计:精准记录程序使用、上网痕迹、文件操作;智能识别异常(流量超限、敏感词、高频拷贝);生成效率与风险分析报告。让“八小时去哪了”有据可查,助力精细化管理。
143 1
|
2月前
|
安全 网络安全 数据安全/隐私保护
数据加密软件,别急着全加密,先分清哪些丢不得
模具企业陈总常问:“全加密就安全?”答案是否定的——盲目全加密易被成本拖垮。本文提出分层防护策略:先锁定“丢不得”的标书、客户名单、图纸源码;再补落地加密、剪贴板防泄、部门级密钥隔离;高敏文件进保密沙箱;辅以离线管控与多维水印。重在精准、可行、可持续。
|
2月前
|
安全 网络安全 数据安全/隐私保护
公司数据加密软件,先统一全员再谈分级
东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。
103 0
|
2月前
|
数据安全/隐私保护
禁止插入私人U盘,靠哪几道关拦得住?
温州某低压电器出口厂因未管控私人U盘,致报价单外泄。案例揭示:风险不在U盘本身,而在无登记、不可溯的私盘。需建立U盘黑白名单、实时报警、全操作留痕,并同步封堵手机OTG等旁路,实现精准可控的数据防泄漏。
126 0
|
2月前
|
存储 编解码 监控
电脑屏幕监控软件怎么挑?看得清、存得下、调得出
这是一款专为第三方检测机构设计的轻量级屏幕监控软件,聚焦“录像存得住、查得准、用得上”。支持按程序录屏、多宫格实时监看、MP4高效存储、水印溯源及截屏管控,帮济南某40人检测机构解决录像堆积、调证困难等痛点,真正让监控为数据责任兜底。
122 0
|
2月前
|
人工智能 数据安全/隐私保护
电子文档防泄密软件:文件从哪出去,就得从哪收
长沙某设计院三套投标方案遭泄密,仅因一封邮件外发,对手零成本获取。文档无攻击痕迹却已流转多轮。本文详解四维防护体系:堵住程序、USB、剪贴板等外发通道;加密+沙箱确保文件离司即失效;全链路审计留痕;水印溯源+AI投喂管控+离线自锁,筑牢设计行业数据安全防线。
138 0

热门文章

最新文章