上周去一家做阀门的厂,老板说内网突然多了一台设备,谁接的查不出来。
保安室登记本上没有这笔,交换机日志也没留,到头来只能整个车间断网排查,停了大半天。
一、陌生电脑怎么进来的
问题不在防火墙买没买,在没人拦这台设备的来路。
分厂的人、外包的人、来调试设备的厂商,每天都有理由往内网插一根线。登记制度不是为了管死人,是为了出事那天能指到人。
1. 网络准入控制
未登记设备不允许接入内网,临时电脑先放进隔离区,确认身份后再放行,还可按部门划分不同网段。
这台机器插上网线的那一刻就该进隔离区,而不是直接落到生产网里,把共享目录摆给它翻。
外包来调试的机器常常插完就走,连个名字都没留下,事后找谁去问?
2. 无线网黑白名单
网线的口卡住了,进来的路还剩一条:随身热点、USB 无线网卡都走这条路。
无线网黑白名单按名单放行可信热点,其余一律拒;"禁用 USB 无线网卡"这一项可以单开,只禁网卡,不动鼠标键盘这些正常外设。
两条路都堵上,准入这道关才算合拢。
二、它进来之后动了什么
登记这道漏了,下一件要问的是它改了什么。规矩不写进机器,等于写在纸上没人翻。
见过有人把 IP 改到服务器网段,绕开办公网的访问限制——到底是内鬼还是图省事,当时谁也说不清。
1. 禁止使用和修改系统权限
禁用安全模式、注册表、控制面板,禁止修改 IP 和计算机名。
改个 IP 就能换网段,网段一换,前面那道限制跟着失效。
员工该用这台电脑干活,不该改造它。机器配置统一,出故障还原时也少一处变量。
2. 文件操作权限
配置之外还有文件。文件操作权限可以把删除、重命名、拷出这几项分别关掉,按人给不同的界。
被删掉的图纸、被改名的台账,事后连痕迹都难找。细分之后,谁能删、谁能拷各自有数,不必全给。
三、真出事是从连外网那刻起
外网本身不是洪水猛兽,危险的是绕过去的那条路。
4G 网卡比手机热点更难防,插上就能用,不依赖任何人的设备。
1. 违规外联报警
发现违规网络连接立即报警,可设报警同时自动断网、锁屏,无线网卡一并禁用。
有人手机热点一开,办公网和生产网之间那堵墙就成了摆设。报警得连着断网一起走,慢一步病毒就跑完了。
私接的设备专挑夜里上传,白天人来上班,数据早走光了。
2. 硬件和软件资产统计
软硬件清单自动汇总,装了什么、少了什么、配置变了什么都自动记录。
多出来的那台,账上如果天天更新,当天下午就能对出来,用不着断网排查。
配置变动本身也报警,谁卸了什么、加了多大内存,不用派人一台台数。
3. 宽带流量监控和限制
看得见还得限得住。宽带流量监控和限制有两种模式:限总流量,或者只限某个程序,单位都是每秒上传和下载,内网可以设成忽略。
限程序这条路更实用,只压下载工具的下载速度,本地视频照放,办公不受影响。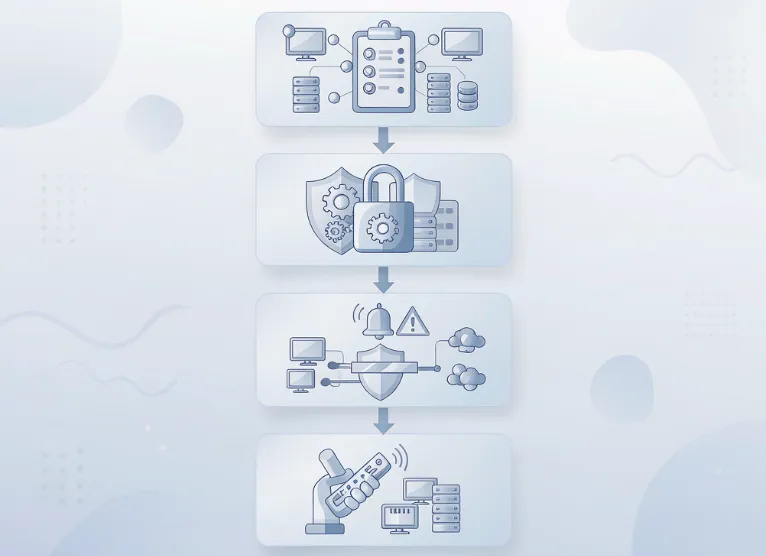
四、人在外面,也得按得住
前面几道都漏了,收尾看能不能按住。先按住再慢慢看,比直接惊动人要好。
1. 远程协助
四种模式(交互、旁观、兼容、独占),一个管理端同时管控多个客户端,可远程锁屏、协助处置异常电脑。
旁观模式适合先看清它在干什么,确认没问题再收手。
深夜那台机器在往外传,管理员在家也能先把屏锁上,不用等天亮赶回公司。
2. 远程关机、开机、锁屏
锁屏之外,远程开机和关机也在同一套里。要下发的补丁可以挑没人加班的时段,远程开机跑完就关。
确认有问题的机器,先远程关机保住现场,再派人过去。处置动作不必都挤到第二天上班那一阵子里。
这家厂后来补的是前两道:设备先登记、权限先锁。要说多难其实不难,难的是没人肯先做这件小事。
电脑监控软件值钱的地方,在于每台设备的来路都说得清。贵公司现在能说出准确有多少台在用电脑吗?
责编:安企神-小赵