公司数据加密软件,先统一全员再谈分级

简介: 东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。

东莞一家消费电子厂,研发和财务各装各的加密工具,结果彼此的文件打不开。

老板问我:公司到底有没有一套能管全员的,而不是每人手里一把锁?

资产说不清、部门互锁,比文件外流更先要解。各部门各锁各的,等于没锁。
image.png

一、各部门各装各的,先栽了

错的做法是这样:研发装甲的、财务装乙的,策略各定各的。表面都加密了,真到跨部门传文件,打不开,只能邮件明文发——加密反倒成了泄密的导火索。

对的做法反过来:全员一套策略,一个人配、全网下发,不分部门各自为政。

各装各的还有个坑:乙厂商不维护,甲的策略改了乙的不知道,漏洞谁背?这一层先解开,后面才好谈分级。

二、正确做法是全员一套

1. 透明加密,自动强制、公司内流通无碍

透明加密好在员工无感,不用每次手动加密,推行才推得动。

(1)文档自动强制加密,公司内正常打开,发到外网变乱码。

(2)五种模式可配:透明、智能、落地、只解密不加密、只读,按岗取用。

(3)全员一套策略,研发财务不再各锁各的,互锁先解开;先小范围试,再全量铺,出问题回退快。

2. 文件操作记录,外发拷贝逐笔留

加密管的是"出不去",记录管的是"出了能查到谁"。

(1)外发、拷贝动作逐笔留痕,可按文件名、人、时间检索。

(2)记录带操作者,纠纷时指得出人,不扯皮。
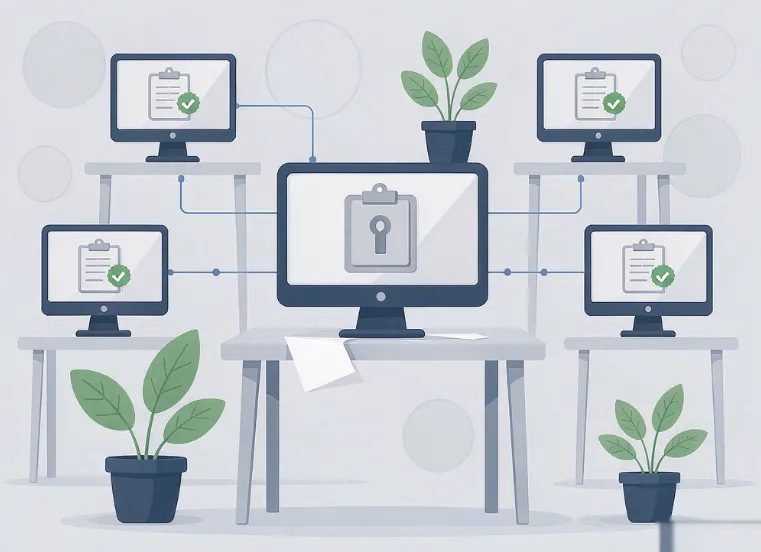
image.png

三、文件到机就密

1. 落地加密,保存到本地立刻加密

转发前的明文空档最容易被利用,落地即密正好堵上。

(1)文件一旦保存到本地立刻加密,不用等打开才触发;直接转发、没走打开流程的副本,也逃不出加密范围。

(2)没加密的临时文件落地也密,非加密副本也按后缀纳管,绕不开。

四、部门之间还得分层

装了加密不等于人人能解,部门之间还得分层,不然内部越权照样发生。内部越权比外部更隐蔽,因为账号本来就在内网。

1. 安全区域,防止不同部门越权查看

(1)不同部门按区域划权限,跨区打不开,提示权限不足。

(2)跨区尝试留痕,谁想越权看得见,不蒙混。

2. 跨区提示权限不足,上下级分权

(1)上下级分权,关键文件只限授权人打开;部门墙加权限墙,内部不乱串。

(2)权限变更走审批,乱授权能查到;按密级分权,普通文件不占高权限。

五、最金贵的进隔离区

1. 保密沙箱,独立隔离、离开自动加密

沙箱适合图纸、源代码这类高敏文件,普通文档不必都进。

(1)独立隔离空间,只有授权程序能创建、编辑、打开文档;文件离开沙箱自动加密,无法通过网络外发。

(2)沙箱防火墙阻断或放行沙箱文件通过网络传输,可设例外网段;沙箱内程序白名单,外部软件打不开。
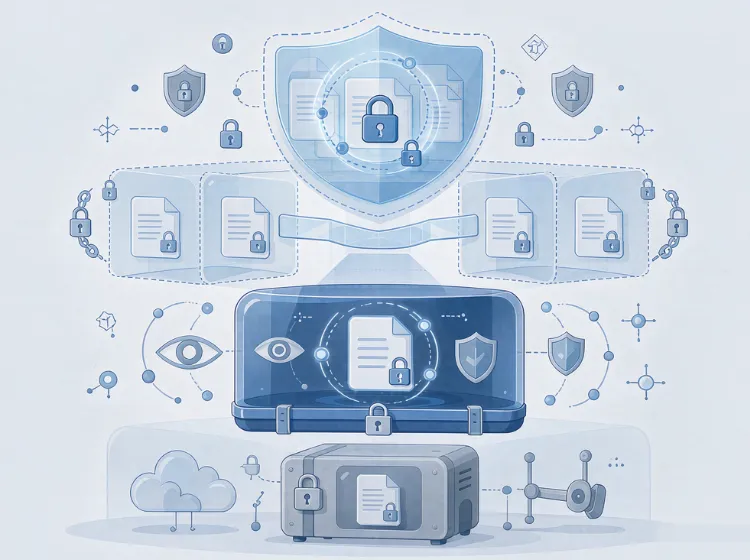
image.png

六、带出去怎么办

人带设备出去了,靠有效期兜底,丢了也不怕。有效期之外,远程删密是双保险。

1. 离线管控,外出开离线模式设有效期

(1)外出前开离线模式并设有效期,过期文件变乱码;不靠人催还,过期即废数据。

(2)丢了能远程删密,不干等过期,丢机当夜就处置。

全员先铺一套策略,比每人一把锁省心。

文件到机就密,部门之间分层,金贵的进沙箱,带出去的靠有效期兜底。

四层叠上,内部互锁解开,外流也兜得住。光装个加密没这几层配合,还是心里没底。

责编:安企神-小赵

相关文章
|
23天前
|
BI 网络安全
只允许访问特定网站,怎么做才能收得刚刚好?
佛山某卫浴出口厂投标前夜,员工用工作电脑访问竞品网站比价致信息泄露。复盘发现设备半年内频繁访问上百无关站点。老板真正需要的不是“拦坏站”,而是“只放行可信站点”——即白名单管控:精准授权、按岗分发、端口级防护、全程留痕、异常实时告警。
|
28天前
|
安全 网络安全 数据安全/隐私保护
图纸加密软件:让拷走的图打不开、发不出去
佛山模具厂图纸外泄事件暴露设计资产防护漏洞:离职员工拷走比亚迪配套图,厂内零痕迹。本文详解五维防护体系——加密防拷、程序管控外发、USB/打印阻断、截屏拍照防控、水印溯源追踪,实现“拷不走、发不出、拍不了、认得出”,筑牢图纸安全防线。
129 0
|
23天前
|
数据安全/隐私保护
禁止插入私人U盘,靠哪几道关拦得住?
温州某低压电器出口厂因未管控私人U盘,致报价单外泄。案例揭示:风险不在U盘本身,而在无登记、不可溯的私盘。需建立U盘黑白名单、实时报警、全操作留痕,并同步封堵手机OTG等旁路,实现精准可控的数据防泄漏。
107 0
|
2月前
|
人工智能 运维 自然语言处理
AI 赋能终端管控:智能分析模块如何打通安全运营闭环
AI Insight是面向政企终端安全的智能分析中枢,融合自然语言查询、自助报表、策略下发与远程处置,打通运维全链路。支持多模型接入、数据脱敏、长期记忆及全操作审计,真正实现“说即所做”,提升风险响应效率。
125 0
|
21天前
|
物联网 关系型数据库 Serverless
预付费电表接入阿里云API网关实现多租户水电独立结算
本文针对长租公寓、保障房等多租户场景水电管理痛点,基于阿里云API网关+IoT+FC+RDS,构建统一接口、透明结算的智能水电方案:聚合分散协议为标准RESTful API,实现充值秒到账、公摊公式可溯、账单实时可查,大幅降低运维成本与电费纠纷。
143 2
|
10天前
|
存储 安全
U盘禁了鼠标也跟着死,如何限制U口但保留键盘鼠标正常使用?
USB管控≠禁用所有接口!哈尔滨某设计所因“一刀切”禁USB,致无线键鼠失灵,办公瘫痪。其实键盘鼠标走HID协议,与存储类U盘天然隔离。科学做法:按设备分类(存储/通讯类严管,HID类默认放行),设黑白名单+场景化U盘策略(禁用/只读/只写/允许),蓝牙键鼠单独放行,全量审计留痕。分类施策,安全与效率兼得。
|
24天前
|
JSON 小程序 前端开发
银行卡归属地/开户行/卡类型查询 API 接入实战
本文介绍银行卡归属地、开户行与卡类型查询接口的能力与工程接入方式:输入卡号即可返回归属地区、发卡行名称、卡种、卡品牌、银行联系电话与官网,并可选返回 BIN 码及银联 Luhn 效验结果。覆盖全国 500 余家银联渠道银行,未查到归属地不收费。教程包含接入流程、参数说明、调用示例、完整 JSON 返回结构、在线调试实录、调用限制与合规要点、错误码排查及技术 FAQ,适合在资金结算、风控校验、小程序与 APP 绑卡等场景中作为一次通用的卡信息解析能力集成。
156 0
银行卡归属地/开户行/卡类型查询 API 接入实战
|
24天前
|
监控 数据安全/隐私保护
员工桌面行为监控,到底该看什么?看行为,不是看屏幕
南通电商代运营公司60余人共处一室,客服日切程序200+次,却仅显示“在线”。传统管理难溯源低效环节。安企神提供全链路行为审计:精准记录程序使用、上网痕迹、文件操作;智能识别异常(流量超限、敏感词、高频拷贝);生成效率与风险分析报告。让“八小时去哪了”有据可查,助力精细化管理。
107 1
|
23天前
|
Apache 索引
想读电机控制开源固件的源码,从哪个项目开始
读电机控制开源固件源码,大多数人的路线是错的。三个指标筛掉僵尸项目,五个开源固件各有一套正确读法——从 CHANGELOG 到 issue 区,一条从电流环到量产交付的按层读码路径。
|
23天前
|
自然语言处理 搜索推荐 数据可视化
饮食规划Skill 实战|膳食规划图文生成接口,一键输出带配图的个性化饮食方案
该工具基于自然语言输入,自动生成个性化膳食方案文本+可视化海报图,支持多风格、多画幅,适配社交分享与健康场景,15–60秒异步完成,助力高效、美观、可落地的饮食规划。
89 0

热门文章

最新文章