只允许访问特定网站,怎么做才能收得刚刚好?

简介: 佛山某卫浴出口厂投标前夜,员工用工作电脑访问竞品网站比价致信息泄露。复盘发现设备半年内频繁访问上百无关站点。老板真正需要的不是“拦坏站”,而是“只放行可信站点”——即白名单管控:精准授权、按岗分发、端口级防护、全程留痕、异常实时告警。

佛山一家做卫浴出口的厂,投标前夜发现报价页被员工用工作电脑登了竞品站比价。老板知道时,标都交了。

后来翻记录才看清,那台机器半年里逛了上百个无关站。效率掉了不说,信息也跟着漏。

老板要的其实不是"挡几个坏站",是"除了这几个,别的都不让进"——这就是白名单。
image.png

一、白名单和黑名单是一回事吗

老板常问:黑名单不是也能挡吗,非要白名单干嘛。很多老板分不清,以为黑名单列几个坏站就够,结果坏站越列越多,列到半夜也列不完。

1. 上网权限管控,网站和程序黑名单

两件事。黑名单是拦那几个已知的坏站,白名单是只放你认的那几个。财务、投标这类只跟固定站点打交道的,用白名单比黑名单省心得多。

(1)要用的业务站点放进允许范围,其余按名单挡门外。

(2)名单之外默认拒绝,不用逐个去列坏站,维护量小一大截。

(3)每次放行留痕,谁加了站点、何时加的都查得到;名单变更走审批,乱加站点能查到。

二、那先把能上的定下来

老板又问:具体放哪几个,总不能拍脑袋。行政岗其实只需要 OA 和邮箱,业务岗才要查客户系统,混在一起反而把人管死。

1. 限制上网,只访问内网或指定站点

(1)设"只访问内网"或"禁止所有网络访问",再开少数必要站点。

(2)断网时允许访问的地址,就是一份网站白名单,应急站点也在里面。

(3)业务岗和行政岗看到的可用站本就不该一样,按岗位发;站点过期或人离职,名单即时收回。
image.png

三、光卡域名够不够

老板没想到的一点:域名放进来了,端口不卡,数据照样能溜。报表站点能进、上传接口堵,这一进一出就是数据溜走的缝。

1. 网络防火墙,IP端口防火墙

(1)对某网站的某项服务单独禁或放,不只卡域名;该用的报表站点能进,它背后的上传接口可以单独堵。

(2)临时要开某端口,审批后限时放,到期自动关。

四、他真去了哪看得清吗

放行不等于不管。老板最关心的是:真去了哪,事后说得清不。光拦不记等于瞎子,记录才是事后说得清的底。

1. 上网记录,浏览搜索上传下载留痕

(1)网站浏览、搜索词、上传下载逐条留记录,可按人按时间导出。

(2)搜了什么、下了什么都有据,不只看访问了哪些域名;记录可导出复盘,争议时拿得出凭据。
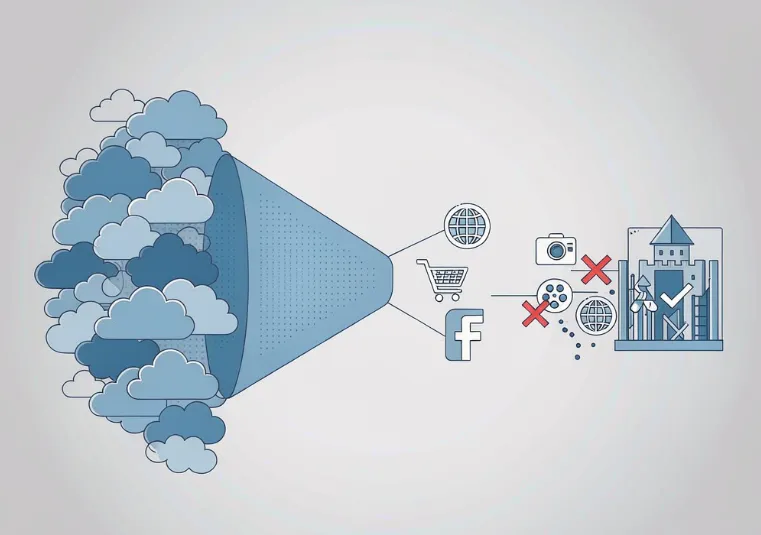
image.png

五、异常情况怎么响

老板问最后一句话:真有人往外搬东西,系统能吭声吗。报警不是天天响,是异常时才响,不然没人会去看。

1. 流量超额报警,每秒上传下载设阈值

给每秒上传下载设阈值,超了就报警,日常浏览不误报;核心数据阈值更低,敏感岗位早一步响。

2. 敏感词报警,聊天和搜索里的关键词

设敏感词,出现在搜索、聊天、邮件正文时自动报警,命中即报;命中同时锁账号,防继续外发。流量和敏感词两道,一个管量一个管内容,异常基本跑不掉。

把能上的站定死、其余一律拒,这思路比黑名单省心。前面白名单收住入口,防火墙卡死端口,记录看清实际去了哪,再加流量和敏感词报警兜异常。

一套下来,员工只摸得到那几个站,旁的想进也进不去。

责编:安企神-小赵
相关文章
|
22小时前
|
安全 网络安全 数据安全/隐私保护
公司数据加密软件,先统一全员再谈分级
东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。
|
23小时前
|
数据安全/隐私保护
禁止插入私人U盘,靠哪几道关拦得住?
温州某低压电器出口厂因未管控私人U盘,致报价单外泄。案例揭示:风险不在U盘本身,而在无登记、不可溯的私盘。需建立U盘黑白名单、实时报警、全操作留痕,并同步封堵手机OTG等旁路,实现精准可控的数据防泄漏。
|
24天前
|
机器学习/深度学习 安全 API
从合规要求反推:数据防泄密的完整技术主线
本文从合规倒推数据防泄密技术路径:先分类分级(识别敏感数据),再加密(出界即失效),接着出口管控(U盘、IM、云API等),最后审计追溯(行为日志+暗水印)。强调“看清底数→精准防护→可溯可控”落地顺序,避免误拦误报,兼顾制度与技术协同。
117 1
|
26天前
|
存储 安全 数据安全/隐私保护
移动存储管控的技术实现:U 盘等外设到底怎么管
U盘管控看似简单,实则涵盖设备精准识别(VID/PID/设备类)、策略分级(路由层禁用/过滤驱动拦截/加密容器)及深度审计(操作日志、内容哈希),并需与终端DLP协同,避免策略裂缝。技术路线选择取决于安全强度与用户体验的平衡。
134 1
|
8天前
|
运维 监控 安全
信息部门如何选安全软件:先看清要覆盖哪几类风险
厦门某外贸ERP企业曾因只关注U盘管控,忽视网页邮件泄密风险,导致客户数据外流且无法溯源。本文指出:安全选型关键不在功能数量,而在能否闭环覆盖“人在岗、数据走、出事查”三大核心环节,兼顾行为审计、数据防泄、实时阻断、资产管控与轻量运维。
|
12天前
|
存储 监控 BI
局域网电脑屏幕怎么监控:一段画面从终端到屏幕墙
某呼叫中心质检团队为应对客户投诉(如条款未提醒),引入屏幕监控,实现“听+看”双维度质检。但实时监看与事后回看实为两条独立链路:前者重低延迟、高并发,后者重存储与检索。系统经抓帧、编码、传输、显示四步处理,需平衡路数、画质、留存三要素。画面仅提供事实依据,合规判定仍依赖人工与制度保障。
|
15天前
|
存储 运维 安全
操作日志审计:记什么、怎么存、如何用
操作日志审计的关键不在“记不记”,而在“能否信、是否全、有没有用”。本文直击日志失效三大痛点:记录不完整、不可信(易被删/覆盖)、无人看;并从文件、系统、外设三层面明确审计范围,强调集中存储、加密权限、合理留存及高效检索关联,让日志真正成为可追溯、可举证、可驱动决策的安全依据。
101 0
|
15天前
|
运维 安全 数据安全/隐私保护
数据泄露防护方案:从识别到追溯的四个环节
数据泄露的真正风险常不在技术漏洞,而在管控失效:某公司虽部署U盘管控,却从未验证其有效性,致离职员工分三晚窃取客户数据。本文剖析防护失效根源——误判对手、通道单一、规则僵化,并强调:防泄密成败取决于通道摸排、日志可信、代价权衡与角色协同,而非堆砌技术。
|
17天前
|
安全
企业如何禁止员工私自修改电脑ip地址:三道闸把地址管住
私自修改IP看似小事,实则引发地址冲突、绕过管控、溯源困难等严重风险。需构建“权限收紧+地址绑定+准入校验”三道防线,实现改不动、改了无效、改即告警,兼顾安全与办公效率。
|
20天前
|
监控 数据安全/隐私保护
CAD 图纸防泄密:为什么普通办法拦不住
图纸防泄密需专策:普通文档方案无效,因DWG等格式易转PDF、截图或改后缀泄露。须在AutoCAD等设计软件内进程级管控,嵌入隐形水印(覆盖打印/PDF/截图),并严控打印审批与外发流程。核心图纸优先落地,分步实现可溯源、可拦截、可审计的防护闭环。