
随着企业业务向阿里云迁移,大量图纸、技术文档、项目资料存储在阿里云存储、云盘、业务服务器等资源中。云上文件的下载环节,是数据外泄的高风险节点。传统方案中,文件从云端下载到本地终端后不再受管控,一旦下载完成,接收者可随意复制、转发、外发,企业失去对文件的控制。在阿里云环境中,下载加解密能力可针对 HTTP/HTTPS 下载链路做安全拦截,在文件分发的关键节点构建防护机制,守住云上数据分发的安全边界。
下载加解密功能,核心是对指定 HTTP、HTTPS 下载地址做策略匹配,在文件从云端拉取至本地终端的过程中,自动完成解密或加密处理,实现云端文件下载行为的安全管控。该功能支持 URL 路径配置,同时兼容通配符*,可以批量匹配一类下载地址,无需逐个添加单条 URL,大幅降低策略维护成本。典型的路径配置示例:https://pan-yz.cldisk.com/pcuserpan/*,通过通配符匹配该域名下所有子路径,覆盖该云盘地址下全部文件下载请求。
从技术实现逻辑来看,该功能会对终端发起的下载请求进行 URL 抓取识别。当用户发起文件下载操作时,系统捕获访问链接,与后台预先配置的策略列表进行比对。若命中已配置的 HTTP/HTTPS 下载规则,就会触发下载加解密逻辑;未命中策略的下载链接,则保持原有访问逻辑不变。这种基于 URL 匹配的方式,可灵活对接阿里云上各类业务系统、云盘、对象存储的文件下载入口,不需要大规模改造原有业务代码,降低云上系统改造的工作量与业务中断风险。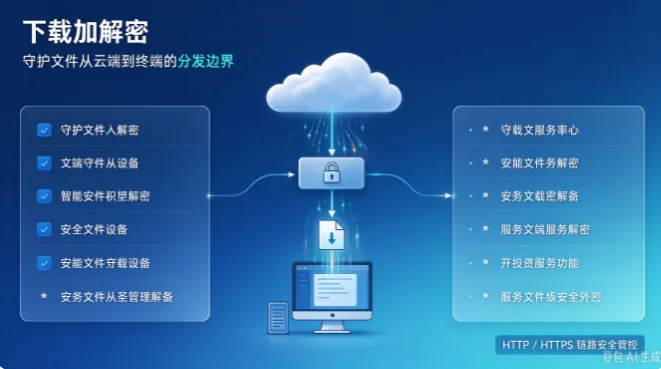
在策略配置层面,通配符能力是提升运维效率的关键。企业运维人员可以按域名、目录层级批量配置规则,而不是逐条维护大量独立文件链接。当阿里云侧新增文件、新增子目录时,只要 URL 路径匹配通配规则,即可自动启用下载加解密策略,无需重复更新策略。对于多项目、多目录并行存储的企业场景,该特性可以简化安全策略管理,适配业务动态扩容的需求。
该能力适用于多种阿里云业务场景。企业依托阿里云搭建私有云盘、文档管理平台,内部员工从云盘下载项目图纸、技术资料时,可启用下载加密;业务系统部署在阿里云 ECS,业务文档通过 HTTPS 接口对外分发,可通过该策略管控文件下载行为;分支机构、异地办公人员通过公网访问阿里云上的文档资源,下载环节增加安全防护,避免原始明文文件随意流出。
在落地实施时,需要关注对应的实施要点。首先,该功能依赖 URL 抓取识别下载请求,配置的 URL 路径需要与业务实际下载地址保持一致,通配符的使用需要规范,避免规则范围过大造成非预期的文件加密,影响正常业务访问。其次,该功能仅对命中策略的 HTTP/HTTPS 下载链路生效,其他传输方式如内网直传、U 盘拷贝等不在该策略覆盖范围内,需要搭配其他终端安全能力形成防护闭环。运维侧需要定期审计下载日志,监控异常批量下载行为,及时调整策略。
总体来看,在阿里云的云上架构中,下载加解密能力聚焦文件分发的下载链路,利用 HTTP/HTTPS 策略与通配匹配机制,实现云上文件下载过程的安全管控。在不改动核心业务架构的前提下,把安全管控延伸到文件从云端下发到终端的环节,弥补传统云存储仅依靠账号权限、无法管控下载后文件的短板。对于有大量文档、图纸上云的企业,这套方案能够完善云端数据防护体系,守住云上数据分发边界,降低文件下载环节带来的数据泄露风险,支撑企业在阿里云上安全开展数字化业务。
编辑:小七

