等保2.0技术要求与网络准入、终端安全的映射实践

简介: 本文解析等保2.0在身份鉴别、访问控制、安全审计、入侵防范及集中管控五方面对终端接入的安全要求,直击测评失分痛点;梳理NAC与终端安全管理能力映射关系,提供从差距分析到闭环整改的落地路径。

等保2.0在身份鉴别、访问控制、安全审计、入侵防范、集中管控五个方向对安全计算环境提出要求,其中与终端接入相关的条款正是不少单位测评失分的重灾区。本文梳理等保2.0相关控制点与网络准入控制(NAC)、终端安全管理的能力映射关系,并给出从差距分析到测评整改的落地思路。


一、等保2.0中与终端接入相关的控制点

对照 GB/T 22239 安全计算环境要求,直接或间接涉及终端接入的控制点可归纳为五类:

  1. 身份鉴别:登录用户身份标识唯一,采用两种及以上鉴别技术组合;
  2. 访问控制:按安全策略控制主体对客体的访问,遵循最小授权原则;
  3. 安全审计:审计覆盖每个用户,重要行为与事件可追溯、不可删除;
  4. 入侵防范:最小安装原则,关闭多余服务与高危端口,及时发现处置入侵;
  5. 集中管控:分散设备的统一安全管理与策略下发。

这五类要求落到内网,集中指向同一个薄弱环节:设备接入动作缺少受控机制。

二、能力映射:NAC 与终端安全如何逐项承接

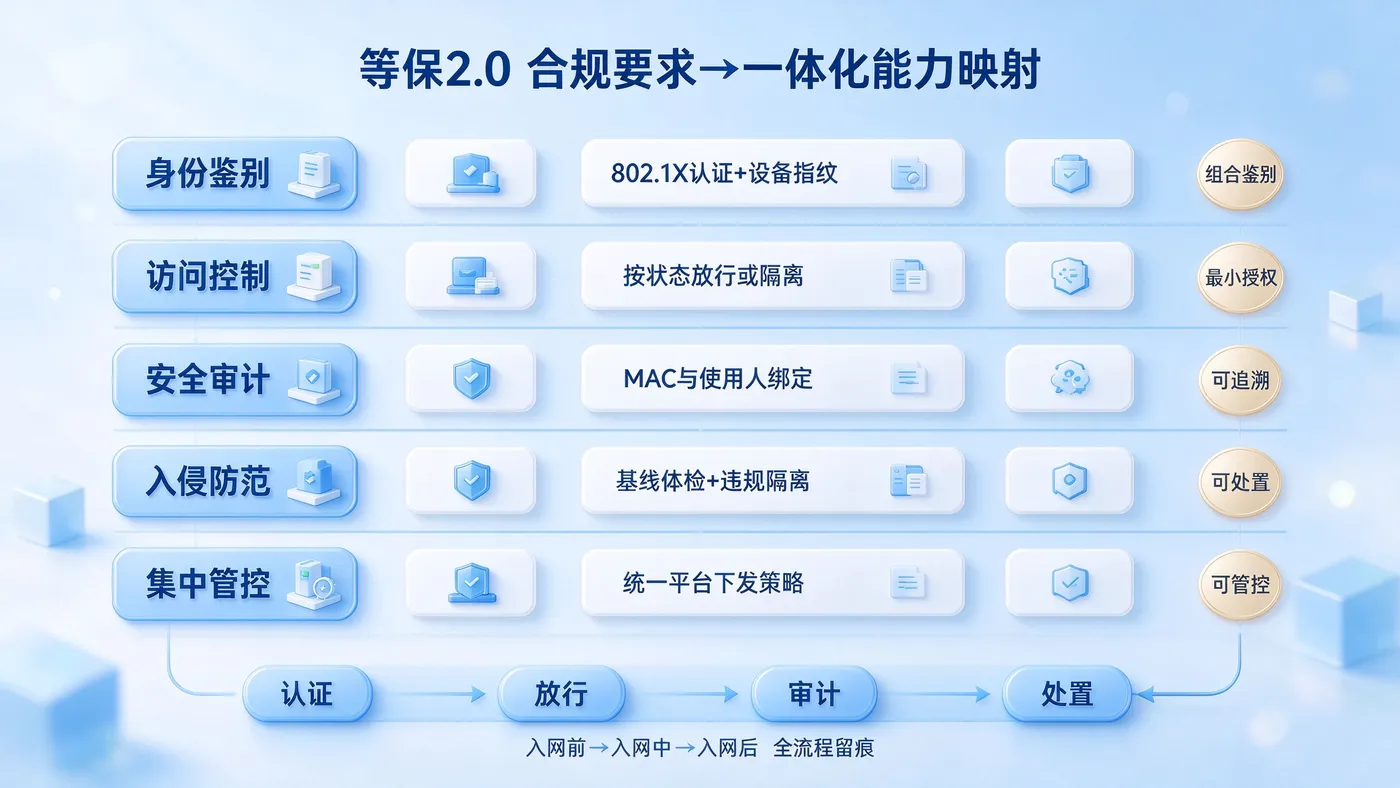
将等保控制点与两类系统的能力做映射,可以得到一张可直接指导整改的对照表:

等保控制点 网络准入(NAC) 终端安全管理
身份鉴别 802.1X / Portal 认证、设备指纹(硬件 ID 与 IP/MAC 多维交叉验证) 终端标识唯一性管理、账号与设备绑定
访问控制 准入放行/隔离、按合规状态分配 IP 段、ACL 限制互访 外设管控、软件黑白名单、资源访问策略
安全审计 入网/变更/阻断全流程日志、MAC 与使用人绑定 终端行为审计、补丁与基线变更记录
入侵防范 入网前基线体检、隔离修复区机制 补丁管理、杀毒状态检测、违规外联检测
集中管控 统一策略下发、多级级联、全网态势 统一平台纳管终端、策略模板化

关键在设计联动:基线不达标 → 准入不放行或隔离;已入网设备基线漂移或违规 → 准入联动隔离 → 修复后重新入网。这条闭环让"审计记录可追溯"和"入侵可处置"同时成立。

三、两个容易被测评点名的细节

审计定位到人。 等保要求"审计覆盖到每个用户"。传统基于 IP 的日志在 IP 可伪造的现实下无法满足这一点。把终端 MAC 与使用人工号绑定,让安全事件从"某个 IP"落到"某个人",是测评整改中最常见的补强动作。

身份鉴别的组合性。 等保要求"两种及以上鉴别技术组合"。仅账号密码不满足,常见的做法是"账号口令 + 设备指纹/802.1X 证书"组合,由准入侧统一完成人机双认证。

四、落地路径

  1. 差距分析:对照等级保护测评指标表逐项核查,标注不满足项与风险等级;
  2. 方案选型:按网络形态(交换网/路由网 × 静态/动态 IP)确定准入技术组合,选择与终端安全已打通的方案,减少对接成本;
  3. 分批整改:办公区试点 → 生产/车间分批扩大 → 哑终端白名单先监控后管控;
  4. 测评闭环:按测评项补齐日志报表、策略配置文档等佐证材料,整改后复测验证。

五、总结

等保2.0 不是一张静态的检查表,而是一套持续运行的控制要求。网络准入与终端安全一体化的价值,在于把"身份鉴别、访问控制、安全审计、入侵防范、集中管控"逐项落成可执行、可验证、可追溯的技术动作,让合规从"测评前突击"变成"日常即合规"。

等保合规映射-浅蓝3D版.jpg

相关文章
|
2月前
|
运维 安全 BI
中小团队终端安全与运维一体化建设:从资产盘点到边界管控的实施路径
本文针对中小团队IT人少、预算有限的现实,提出终端安全与运维一体化建设路径:分五步推进——先看清资产、再规范基线、后管控外设网络、继而远程提效、最终持续运营。强调用一套系统覆盖全场景,避免多工具叠加负担,每阶段独立见效,务实可行。
中小团队终端安全与运维一体化建设:从资产盘点到边界管控的实施路径
|
2月前
|
运维 安全 数据安全/隐私保护
补丁装了就完事?企业终端补丁管理与安全巡检的落地闭环
前几篇分享了以透明加密为核心的文档防泄密、覆盖外设网络应用的边界管控,以及从"认设备"到"认人"的身份认证实践。但有一类问题几乎是每个企业 IT 团队的"老大难"——**操作系统补丁**:补丁发了不知道谁没装,装了不知道成没成,重启没人管,出了漏洞才发现一半机器还停在半年前。本文基于迪康端点安全一体化管理系统的补丁管理、安全巡检与风险告警能力,分享一套从"漏补丁"到"可验证"的闭环实践,覆盖漏洞检
|
19天前
|
存储 安全 数据处理
防内鬼的第一道显式防线:用终端水印体系构建可溯源的威慑
零信任下,屏幕水印与防拍照构建“显式防线”:通过动态身份水印(文字/点阵/图片/二维码)实现威慑、阻断与追溯。支持按密级分档策略,兼容加密与DLP,让泄密可识别、可追责。
|
2月前
|
安全 JavaScript 数据安全/隐私保护
把机密文件安全送到外部:企业文件外发管控落地实践
本文详解外发敏感文件(图纸、BOM、合同、源码等)的四大核心管控能力:审批流转、受控阅图、隐形水印、行为审计,覆盖“谁能发、如何用、能否溯、全程记”全链路,助力企业实现“发得出、管得住、查得清”,兼顾安全与协作效率。
|
2月前
|
API 数据安全/隐私保护 异构计算
屏幕水印与防拍照:U盘和打印都管了,手机拍屏这道坎怎么过?
屏幕拍照成新型泄密主通道:U盘、打印管控后,手机拍屏绕过所有防线。本文提出三层水印(浮动文字+点阵隐藏+场景化触发)实现威慑与溯源,并集成实时拍照行为检测、阻断与自动取证,构建终端防拍屏闭环体系。
|
2月前
|
存储 安全 BI
终端数据出口收敛实践:USB、打印、网盘七类通道的管控设计与灰度
文件加密解决的是「文件出去了打不开」,解决不了「有权限的人主动把数据带走」。本文换个视角:不去管文件本身,而是把终端上所有可能带走数据的通道逐条盘出来,按部门分三档收敛,配好例外申请与审计留痕,并给出一份能直接照着跑的灰度节奏与验证清单。
|
2月前
|
存储 缓存 安全
文档透明加密的工程实现:从加密拦截、密钥管理到外发管控的链路拆解
本文深入剖析终端文档透明加密的工程实现,涵盖拦截层(内核/应用双路径)、密钥管理、离网/外发/密级/邮件四大边界场景兜底,以及兼容性避坑指南,揭示“无感加密”背后复杂的链路协同与安全平衡。
|
2月前
|
监控 安全 数据可视化
上云之后,终端安全怎么守?从 4 个实战能力说起
云时代边界消融,安全主战场下沉至终端。本文剖析终端安全四大核心能力:资产与风险可视化、勒索软件主动防御、EDR异常行为响应、外设与数据防泄漏,并给出分阶段落地建议——先看见、再预警、后处置,兼顾安全与业务 continuity。
|
2月前
|
人工智能 运维 安全
终端文档防泄密方案落地实践:从透明加密到零信任的完整闭环
文档是企业的核心资产,而终端是文档流转最密集、最难管控的环节。本文基于实际落地经验,分享一套以**透明加密为核心、受控外发为补充、审计溯源为兜底**的终端文档防泄密方案,覆盖加密模式选择、落地加密、外发包管控、水印溯源、流转追溯与零信任联动等关键实践,并给出分阶段落地建议,供正在建设或优化终端数据安全体系的技术团队参考。
|
2月前
|
存储 人工智能 安全
阿里云千问办公QwenWork价格参考:免费版与收费版价格,新用户免费送2000积分、每天登录再送100积分
本文聚焦阿里云千问办公QwenWork的完整定价体系,拆解“订阅套餐+积分消耗”的双轨计费逻辑,详细梳理个人版三档、企业版两档的权益差异、价格梯度,全面说明积分的获取规则、消耗优先级与不同任务的算力消耗标准,同时详解新用户注册赠2000积分、每日登录送积分等专属福利,为个人用户与企业采购提供可量化的选型成本参考。