三个投标方案,调研加建模花了二十多万;竞争对手拿到手,成本是零。
中间只隔了一封邮件——长沙一家设计院的设计师,把文本用私人邮箱发给了"朋友",对方是对手的对接人,等院里发现时,那三套文本已经成了别家的参考。
文档泄密没有攻击痕迹。
它就发生在每天的文件发送里,通道越多越难收,等发现的时候,文件往往已经在别人手里转过一轮。
一、文件从哪几个口子出去?
先用安企神把能出文件的程序和设备列清楚,再逐个收。
1. 禁止程序外发
它罩的是"文件能从哪些程序溜出去"——通道按程序收住,发之前先过审,审没过就发不出去。
做法:限制浏览器、聊天软件、网盘、邮箱外发文件,也可自定义添加程序,确需外发的走解密和外发审批。
2. 禁止 USB 设备、复制剪贴板加密
它堵的是"U 盘和纯文字这两条暗路"——拷不走,复制出去也是一句密文提示。
做法:防止 U 盘、手机等设备拷贝;复制的文字脱敏为"您复制的内容已被加密处理",防止纯文字被剪贴后发走。
二、发出去的文件还是乱码吗?
即便走了正规发送,也要让文件出公司就失效。
1. 透明加密
它控的是"即使发出去能不能被打开"——没解密就是乱码,落到外人手里也没用。
做法:文件发出去也是乱码,接收方需申请解密才能打开,解密同样留记录。
2. 保密沙箱
它罩的是"沙箱里的文档出不出得去"——白名单程序才能发,别的程序碰不了。
做法:沙箱里的文件无法外发,只有沙箱内白名单程序可以创建、打开文件。
三、外发和邮件留痕了吗?
收住之外,得留得下"谁发给了谁"的证据。
1. 文件外发审计(上传、发送、拷贝)
它审的是"谁把什么文件发给了谁"——账上有名有姓,问起来不用猜。
做法:文件的上传、发送、拷贝逐笔记录,可按人、按时间导出,出事当天能直接拉出当日明细。
2. 邮件控制发送、邮件白名单
它标的是"公务邮箱这条路清不清"——私人邮箱那条口子堵上,公务邮件留痕,两头都能查。
做法:仅允许指定邮箱地址发送和接收,私人邮箱能登录但发不出;白名单对方收到的附件有加密版与解密版两个。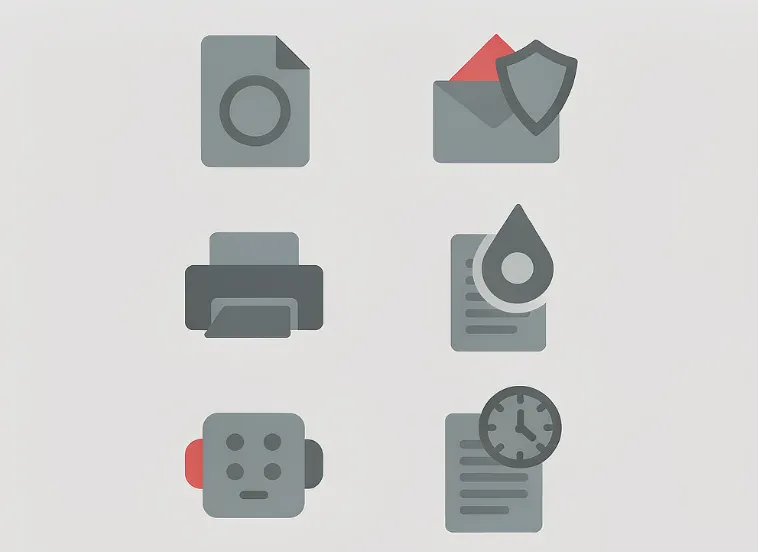
四、外流之后认得出人吗?
真正麻烦的是外流之后,能不能追到人决定损失止不停得住。
1. 文档发送水印、点阵水印溯源
它溯的是"外流文档落到谁手里"——带身份信息,截图和转发件都能追。
做法:文档发送时自动添加水印;点阵水印隐形,可溯源到电脑 IP、MAC 地址、计算机名、泄密时间。
2. AI 审计(审计提问词、禁止 AI 投喂文件)
它控的是"员工把文件喂给 AI 没"——投喂被禁,提问留痕,敏感内容不外溢。
做法:开启 AI 审计,审计员工的提问词,并禁止把文件投喂给 AI 工具,连"把这份方案要点整理一下"这类提问也留痕。
3. 离线管控
它堵的是"带出去的设备丢了怎么办"——过期自锁,丢在外部也开不了。
做法:外出办公开启离线模式,设置有效时间,过期后加密文件无法打开,投标途中电脑遗失也不怕。
通道收住,发出去是乱码,这是日常那半边。另一半是那本账——出事那天才用得上。
责编:小赵