网络准入与终端安全:从分工到联动的一体化架构实践

简介: 网络准入控制管"进门",终端安全管理管"门内",两者常被分开建设,结果要么"进了门没人管",要么"管得再严也挡不住非法接入"。本文从架构视角拆解一条一体化链路:入网前的身份与基线检查、入网中的准入控制技术选型、入网后的持续管理与违规联动处置,并给出落地要点。

网络准入控制管"进门",终端安全管理管"门内",两者常被分开建设,结果要么"进了门没人管",要么"管得再严也挡不住非法接入"。本文从架构视角拆解一条一体化链路:入网前的身份与基线检查、入网中的准入控制技术选型、入网后的持续管理与违规联动处置,并给出落地要点。


一、两类系统为什么容易割裂

网络准入控制(NAC)与终端安全管理,职责边界本来清晰:

  • NAC 以网络设备与协议为中心,管的是"接入动作"——谁在什么位置、用什么设备接入,是否允许其访问网络资源;
  • 终端安全管理以终端本体为中心,管的是"设备状态"——补丁、杀毒、软件、外设、数据防泄漏。

割裂的典型后果有两种:一是准入侧只做了身份认证就放行,基线检查形同虚设,终端"带病上岗";二是终端安全侧把补丁、杀毒管得很细,但攻击者换一台仿冒设备或插一台自己的笔记本,照样能接入内网。两类系统各自闭环,恰恰在"接入瞬间"这个交叉点上留下盲区。

二、一体化链路的三层设计

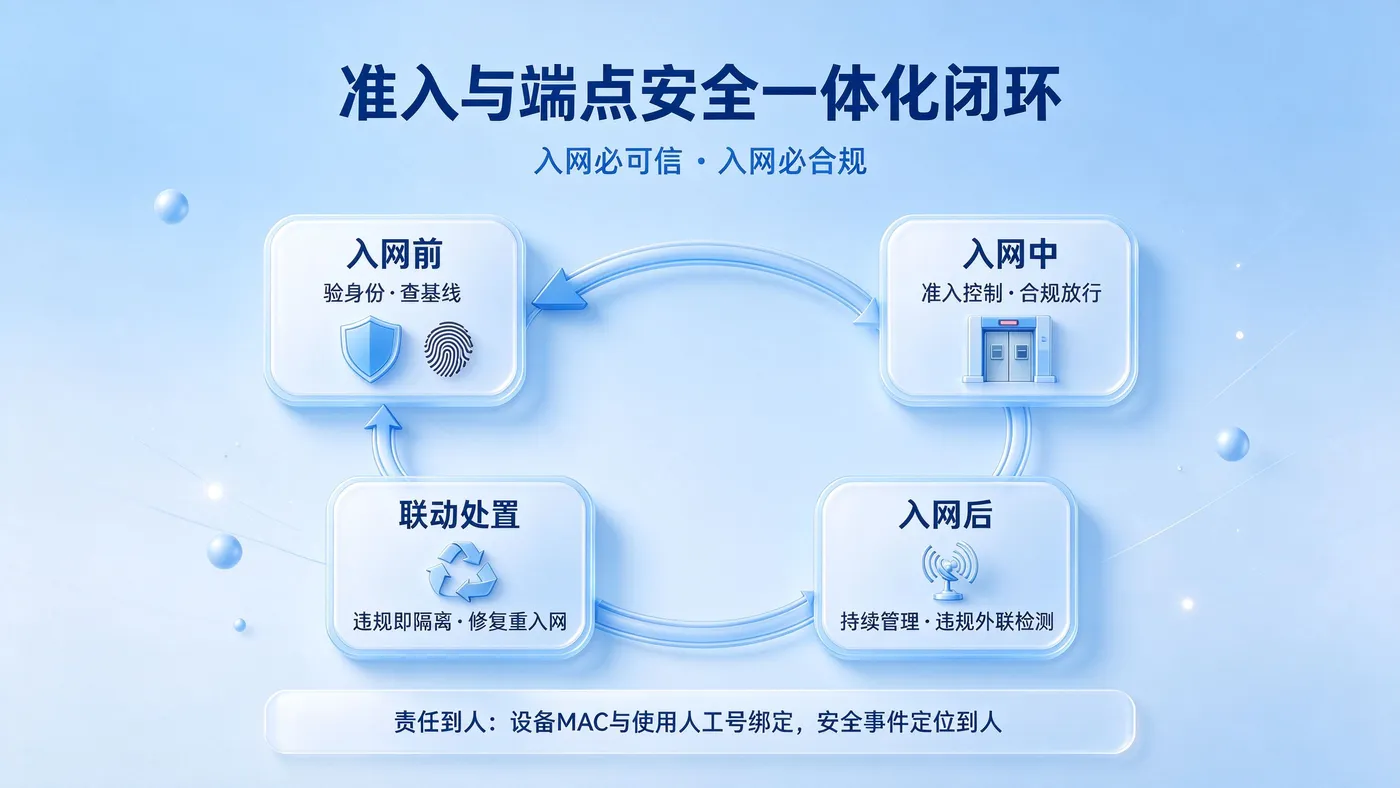
把两类能力串成一条链路,核心是三层:入网前检查、入网中控制、入网后管理,外加一层贯穿始终的联动处置。

第一层:入网前——身份与基线双检查

  • 身份认证:802.1X(EAPOL + RADIUS)做端口级认证,认证通过前端口只放行认证报文;无线与访客场景可叠加 Portal 重定向认证。
  • 设备指纹:将硬件 ID、设备型号等固化参数与 IP、MAC 等网络标识多维交叉验证,识别仿冒设备。设备发现采用主动扫描与被动协议分析(DHCP/ARP/HTTP 等)双模并行。
  • 合规基线:装有代理的终端入网前完成安全检查,覆盖杀毒状态、补丁漏洞、弱口令、防火墙、系统服务、侦听端口、安装软件等检查项;不达标终端进入隔离修复区,只能访问修复服务。

第二层:入网中——准入控制技术矩阵

按控制层级划分,常见技术大致分四类:端口级(802.1X)、网络层(VARP,ARP 欺骗实现流量必经准入设备)、链路层(透明网桥串接检查)、边界级(DHCP 按合规状态分配不同 IP 段、Portal 重定向、旁路镜像通过 RST/FIN 切断非法会话、策略路由由网关引流后按状态决策)。

选型与网络形态强相关:

  • 交换网 + 静态 IP:VARP + SNMP,不依赖可网管交换机,指纹防仿冒;
  • 交换网 + 动态 IP:DHCP + SNMP,合规分 IP 段 + ACL 隔离;
  • 路由网 + 静态 IP:ARP + SNMP + 端口镜像,复杂网络下的多层隔离阻断;
  • 路由网 + 动态 IP:DHCP + SNMP,隔离网与办公网 IP 动态切换。

一个绕不开的工程点是跨三层取 MAC:三层环境下 ARP 拿不到终端真实 MAC,常用两种方案——交换机流量镜像抓 ARP/DHCP 报文还原,或通过 SNMP 读取交换机 MAC 地址表。

第三层:入网后——持续管理与联动处置

准入放行不是终点。入网后的终端会持续产生补丁过期、基线漂移、违规外联等状态变化,需要终端安全管理兜底:定期重扫基线、检测违规外联(既能基于客户端从主机层封堵,也能对无法装客户端的哑终端、特权设备做无客户端检测并提供取证)、维护资产台账与硬件性能评估。

更重要的是联动:终端基线漂移或违规时,准入侧联动将其隔离,整改修复后重新走入网流程。处置动作也可以分层——链路层、网络层、应用层分别阻断,按安全事件类型配置不同的阻断组合。同时把终端 MAC 与使用人工号绑定,安全事件从"某个 IP 出了事"细化为"某个人出了事",满足审计与责任追究要求。

三、落地要点与常见坑

实践中几个细节值得注意:

  • 802.1X 与 DHCP 并存:认证顺序要明确,避免终端在认证通过前就通过 DHCP 拿到业务网 IP;
  • 跨三层取 MAC 依赖 SNMP:需为准入设备配置交换机的只读 SNMP 权限,并注意采集频率与设备负载;
  • 旁路镜像的会话依赖:镜像方式只对存在会话连接的流量(TCP/ICMP)生效,对无状态流量需要配合其他手段;
  • 静态 IP 与动态 IP 的防伪思路不同:静态环境靠多因子指纹防仿冒,动态环境靠 IP 段隔离 + 绑定关系管理。

在我们的项目实践中,准入侧与终端安全侧分别建设后在"基线不达标联动隔离、事件定位到人"两个点上直接对接,省去了大量自研打通工作,策略设计可以完全专注在入网流程上。

四、总结

网络准入与终端安全一体化,本质是把"接入动作"与"终端状态"两个维度在架构上打通:入网前完成身份与基线双检查,入网中用技术矩阵按网络形态放行或隔离,入网后持续管理并联动处置。对设备类型杂、接入场景多的制造、医疗、政务环境,这是把合规要求落成可执行、可追溯工程动作的可行路径。

闭环图-入网可信合规闭环-浅蓝3D版.jpg

相关文章
|
2月前
|
人工智能 自然语言处理 运维
吃透阿里云 Qwen3 系列大模型:全维度能力解析、API 开发实操、项目落地与选型参考
通义千问Qwen3系列完成了从对话问答工具到智能体执行引擎的重要升级,依托MoE混合专家架构、百万级超长上下文、原生全模态融合、全链路Agent四大核心技术突破,搭建起梯度完整的模型家族。不同档位模型覆盖从个人轻量使用到企业复杂业务的全部需求,依托百炼平台,开发者无需搭建底层算力环境,通过简单API调用就可以快速把AI能力嵌入自有业务系统。
347 3
|
17天前
|
人工智能 机器人 云栖大会
QoderWake 上新:数字员工有了你的经验,也有了自己的电脑
QoderWake推出三大新能力:个人分身(从钉钉学习你的业务与语气,群内代你应答)、云电脑(7×24云端环境,任务不中断)、Waker小管家(智能拆解需求、匹配数字员工)。让数字员工真正融入团队,持续、懂行、可信赖。
236 0
|
2月前
|
存储 弹性计算 人工智能
阿里云轻量应用服务器抢购价38元1年,配置、抢购资格与时间、适用场景、抢购策略参考
本文详解阿里云38元/年轻量应用服务器抢购活动核心内容:2核2G配置搭配200M峰值带宽、40G系统盘,面向阿里云新用户每日10点、15点限量秒杀,可预装宝塔、WordPress等开箱即用应用镜像,适配个人博客、开发测试环境、轻量AI助理等场景。同时梳理抢购资格规则、实操策略,补充68元直购价、99元ECS特惠等替代方案,帮助用户理性选择适配自身需求的高性价比上云路径。
|
2月前
|
人工智能 自然语言处理 测试技术
阿里云百炼大模型服务免费Tokens怎么领?每个模型免费Token额度及7000万Tokens领取教程
本文将从 Tokens 的基础概念开始,系统梳理阿里云百炼免费 Tokens 的领取规则、每个模型免费额度、7000 万 Tokens 领取教程、常见使用限制及注意事项,帮助开发者、学生、创业者和技术爱好者快速完成从账号开通到免费额度查询、API 调试的完整流程。
|
2月前
|
弹性计算 安全 关系型数据库
阿里云服务器ECS"99计划":2核2G99元1年,2核4G199元1年,续费同价,2029年结束
本文详解阿里云ECS“99计划”核心权益:2核2G经济型e实例99元/年、2核4G通用算力型u1实例199元/年,活动期至2029年3月31日且续费同价,彻底解决传统云服务首低后涨的痛点。同时拆解两款实例的技术架构差异、配套免费安全防护、1元建站礼包等生态权益,覆盖个人博客、企业官网、开发测试等全场景选型指南,为个人开发者与中小微企业提供高确定性的低成本上云方案。
|
2月前
|
存储 NoSQL Linux
Agent 能力建设的完整方法论:从工具接入到自我进化的演进路径
本文提出企业级Agent落地的四阶段演进路径:工具接入(MCP协议)、记忆建设(检索增强)、协作扩展(多智能体)、自我进化(反思机制),强调Agent是系统工程而非提示词工程。每阶段配可验证检查清单,路径经工业实践检验,助力团队规避常见误区、清晰排期与验收。(239字)
|
2月前
|
人工智能 自然语言处理 5G
云栖2026|从“单次触达”到“持续服务”:阿里云通信的 Agentic 演进
2026云栖大会“云通信”分论坛聚焦Agentic演进,发布新一代语音通信平台、Flow编排与5G消息智能交互方案,推动通信从“触达工具”升级为“理解需求、执行任务、持续服务”的业务增长入口。
336 0
|
2月前
|
弹性计算 人工智能 运维
阿里云大促活动有哪些?新客户轻量、ECS、GPU云服务器、AI产品大促折扣汇总
很多准备初次上云的开发者、个人站长和初创团队都会关注阿里云大促,想知道当期开放哪些产品优惠、新客户可以拿到哪些特价资源。大促期间会集中释放轻量应用服务器、ECS云服务器、GPU云服务器以及各类AI产品的新客专属折扣,不同品类的限购条件、价格档位、资源库存规则各有区别,提前理清活动范围,才能抓住低价资源,避免下单时才发现不满足购买资格。本文把新客户可参与的活动、产品折扣、适用场景和限制条件做完整汇总,附带阿里云CLI实操命令,方便提前查询规格与库存。
145 0
|
2月前
|
弹性计算 安全 Linux
阿里云服务器是什么?如何收费?购买后如何使用?一篇文章看懂
阿里云ECS是IaaS级弹性计算服务,支持x86/ARM/GPU等多种架构,具备高可用(99.975%)、强弹性、易运维与多维安全防护能力,提供包年包月、按量等灵活计费,适用于网站、应用、开发测试等场景。(239字)
|
2月前
|
人工智能 安全 数据可视化
从"认设备"到"认人":人脸识别认证在终端安全管理中的落地实践
很多企业的终端安全还差最后一环——**"人"**:密码共享、账号冒用、人走机不锁,真出了泄密事件,日志只能查到设备和 IP,说不清是谁干的。本文基于迪康端点安全一体化管理系统的人脸识别与人员管控能力,分享一套从"认设备"升级到"认人"的落地实践,覆盖人脸库、人脸认证、桌管用户绑定、工位管理与时间画像,让终端安全真正"责任到人"。