
汽车电子和混合多云,是密钥管理里要求最苛刻的两个场景:一边要 ECU 固件签名、Secure Boot 信任链,一边要跨云统一密钥且密钥不出境。两者都指向同一个底座——可信的密钥管理。下面从信任根讲到统一密钥平面。
一、密钥管理为什么是云安全的底座
密钥管理系统(KMS,Key Management Service)负责密钥的全生命周期:生成、存储、分发、轮换、吊销、审计。它之所以是底座,是因为加密、签名、认证、脱敏、令牌化,最终都依赖"密钥安全"。密钥一旦泄露或管理混乱,上层所有密码应用都会崩塌。很多安全事件不是算法被攻破,而是密钥硬编码在代码里、明文存在配置文件中、或者长期不轮换导致被撞库。
本文把场景收敛到两个高要求领域:汽车电子(ECU 固件签名、Secure Boot、车云通信)与多云环境(同一套业务跑在多家云上,密钥怎么统一)。两者的共性诉求是:合规先行、信任根硬件化、密钥平面可审计。
二、信任根:所有密钥的起点
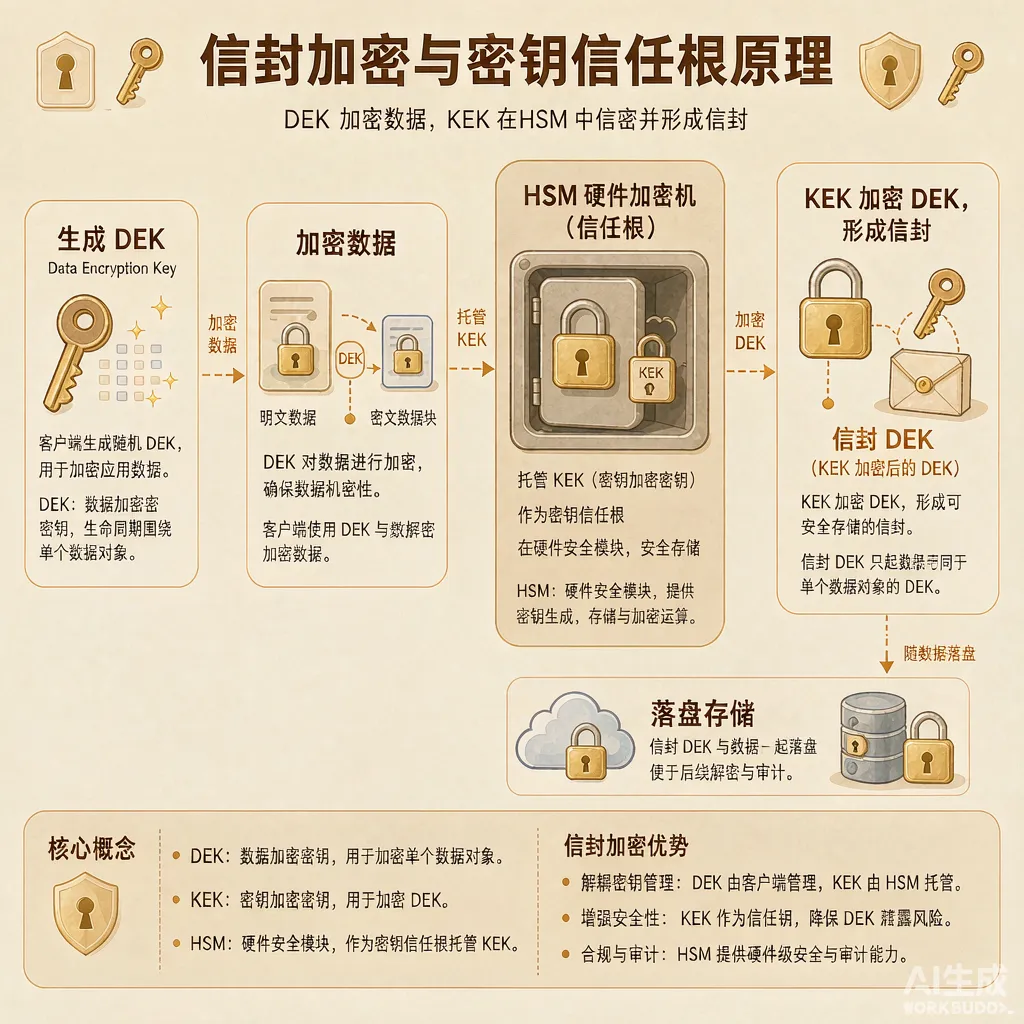
密钥管理第一个原则是"根密钥不能明文存在软件里"。信任根(Root of Trust)应当由硬件加密机(HSM,Hardware Security Module)或云厂商的托管 HSM 承载:
- HSM 内的密钥永不导出明文,只在内部做加解密/签名运算;
- 符合 FIPS 140-2 Level 3、GM/T 0028 等标准,提供物理与逻辑防护;
- 国密场景还需支持 SM2/SM3/SM4 且通过商用密码产品认证。
从信任根派生出"密钥加密密钥(KEK)",再用 KEK 以信封加密保护业务数据密钥(DEK)。这样即使数据库、配置文件被拖,攻击者拿到的也只是被 KEK 锁住的信封,没有 HSM 里的根无法解锁。
三、信封加密:跨系统分发密钥的标准姿势
信封加密(Envelope Encryption)流程:
- 本地生成随机 DEK,用 DEK 加密业务数据;
- 调用 KMS/HSM 用 KEK 加密 DEK,得到"加密信封";
- 把密文数据 + 加密信封一起存储或传输;
- 使用时拿 KEK 解开信封拿到 DEK,再解数据。
好处是:高频数据加解密用轻量 DEK 在本地完成,只有低频的"解信封"才访问 HSM,既安全又不拖性能;密钥轮换也只需重加密信封,不必重写全部数据。
四、汽车电子场景:固件签名与 Secure Boot
汽车里成百上千个 ECU,每个都要保证"跑的是原厂固件、没被篡改":
- 固件签名:出厂和更新时,用 HSM 托管的私钥对固件镜像做 SM2/RSA 签名,ECU 启动时用预置公钥验签,验不过就拒绝刷写。这是防刷机、防供应链投毒的核心。
- Secure Boot:从 Bootloader 到 OS 的每一级都用上一级密钥验下一级,形成信任链(Chain of Trust),任何一级被替换都无法启动。
- 车云通信:车辆与云端之间的指令、遥测用会话密钥加密,会话密钥由车载 HSM 与云端 KMS 协商,避免长驻明文密钥。
- 车规约束:ECU 算力有限、部分低端 MCU 没有硬件密码单元,方案要兼顾资源占用与国密/国际标准支持。
合规上,汽车网络安全(如 ISO/SAE 21434、UNECE R155)明确要求密钥管理与安全更新,固件签名是必查项。
五、多云场景:统一密钥平面的难点
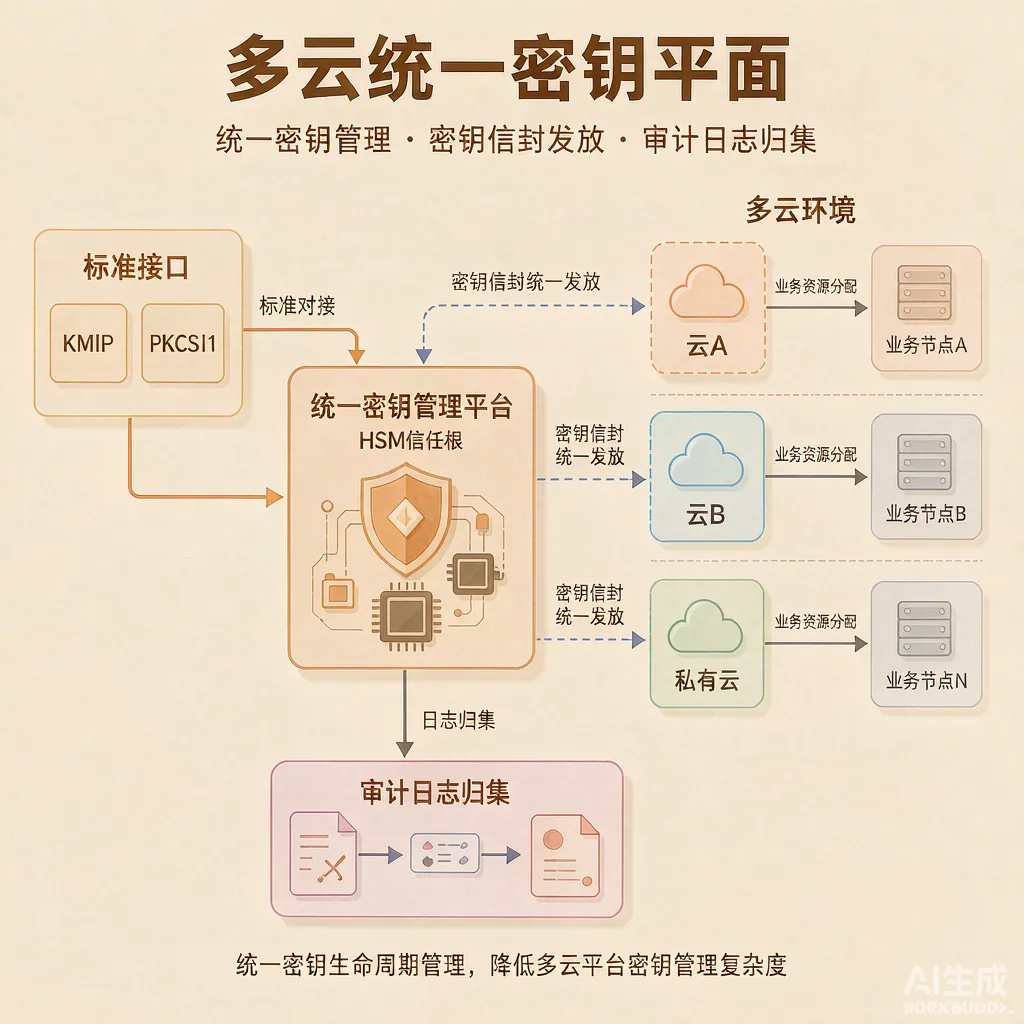
企业把业务分散在多家云(或混合云)时,密钥管理出现割裂:
- 各家云自带 KMS,密钥格式、API、审计口径不互通;
- 跨云迁移数据时,密钥跟着数据走还是留在原地,直接影响合规;
- 监管要求"密钥不出境/不托管给第三方"时,云厂商托管密钥不满足;
- 密钥分散后,轮换、吊销、审计难以统一视图,出事难溯源。
解决思路是建立"统一密钥平面":以自建 HSM 或私有 KMS 为信任根,通过标准接口(KMIP、PKCS#11、KMS API)向各家云上的业务统一发放和托管密钥。业务侧只认统一平面,不感知底层是哪朵云。这样密钥策略、审计、轮换集中管控,数据无论在哪朵云都遵循同一套密码治理。
六、密钥生命周期的硬指标
选型时把下面这些当成硬门槛逐项核对:
- 生成:是否由 HSM 真随机源生成,是否支持 SM2/SM3/SM4
- 存储:根密钥是否永不导出明文,是否 FIPS/国密认证
- 分发:是否走信封加密,是否支持 KMIP/PKCS#11 标准
- 轮换:KEK 能否在线轮换且不影响存量数据可读
- 审计:每次密钥使用是否有不可篡改日志,能否对接等保/密评
- 高可用:HSM/KMS 是否双活、是否支持备份恢复且不泄露明文
七、与合规的衔接
- 等保 2.0:三级要求身份鉴别、访问控制、加密存储传输,密钥管理是支撑项;
- 密评:商用密码应用安全性评估明确看密钥管理、密码模块合规性;
- 汽车:ISO/SAE 21434、UNECE R155 把密钥管理与安全更新列为强制;
- 数据出境:密钥自主管控、密钥不出境常是跨境业务的硬约束。
技术再好,过不了合规也落不了地。所以密钥管理方案从设计第一天就要把审计日志、合规证据留好,而不是事后补。
八、自建 HSM 还是云托管 KMS:成本与边界权衡
两种路线没有绝对优劣,关键看约束条件:
- 云托管 KMS:开箱即用、按调用计费、免运维,适合中小团队与纯公有云业务。短板是密钥不自主、难以满足"不出境"要求、审计口径受云厂商约束。
- 自建 HSM / 私有 KMS:根密钥自主管控、可过国密与等保硬指标、支持多云统一密钥平面,适合金融、政企、汽车以及有数据主权诉求的团队。短板是前期投入高,且要自己运维双活与备份恢复。
- 折中架构:核心根密钥放在 HSM,业务密钥用云 KMS 做信封加密。这样既享受云的弹性,又守住了信任根不被云厂商掌握。这是不少混合云的真实落地形态。
成本上别只算硬件采购价,要把运维人力、双活建设、合规认证、审计集成的时间都算进去。很多团队一开始选云托管省事,业务做到要过密评或数据出境审查时再回迁,返工成本远高于一开始就规划好信任根。
九、落地节奏建议
- 第一步:盘点密钥资产(哪些服务用密钥、存在哪、谁在用),先止血(消除硬编码密钥、明文配置文件);
- 第二步:部署 HSM/私有 KMS 作为信任根,把根密钥收口;
- 第三步:用信封加密改造数据加密与固件签名流程;
- 第四步:多云场景接统一密钥平面,集中轮换与审计;
- 第五步:跑通合规证据采集(密钥使用日志、模块认证证书)。
九、落地节奏建议
- 第一步:盘点密钥资产(哪些服务用密钥、存在哪、谁在用),先止血(消除硬编码密钥、明文配置文件);
- 第二步:部署 HSM/私有 KMS 作为信任根,把根密钥收口;
- 第三步:用信封加密改造数据加密与固件签名流程;
- 第四步:多云场景接统一密钥平面,集中轮换与审计;
- 第五步:跑通合规证据采集(密钥使用日志、模块认证证书)。
十、常见误区
- 误区一:把密钥当配置项存文件。正确做法是由 HSM/KMS 托管,应用只拿令牌。
- 误区二:一套密钥用到底不轮换。正确做法是 KEK 定期轮换、DEK 随数据或按周期。
- 误区三:多云各自建 KMS 互不相通。正确做法是统一密钥平面集中治理。
- 误区四:只管加密不管审计。密评和等保都看密钥使用日志,无审计等于无合规。
十一、小结
密钥管理是加密体系的地基,地基不稳上层全塌。抓住三条主线:信任根硬件化(HSM 托管根密钥)、分发标准化(信封加密 + KMIP/PKCS#11)、治理集中化(统一密钥平面 + 审计)。汽车场景紧盯固件签名与 Secure Boot 信任链,多云场景紧盯密钥不出境与统一视图。先盘点止血,再收口信任根,最后做统一治理,节奏比一步到位更现实。
示意:业务/ECU → 请求密钥 → 统一密钥平面(HSM 信任根) → 信封加密发放 DEK → 本地加解密;审计日志统一归集。
方案参考
技术选型建议:先盘点密钥资产、消除硬编码密钥,再把根密钥收口到 HSM 或私有 KMS;多云场景优先确认能否建立统一密钥平面、密钥是否满足不出境要求。合规上优先核对 FIPS 140-2/国密模块认证与等保/密评证据链。以安当同时支持国密 SM2/SM3/SM4 与标准接口(KMIP/PKCS#11)的密钥管理方案为例,其可把汽车固件签名与多云统一密钥平面纳入同一套 HSM 信任根;具体选型仍需结合行业合规(汽车 ISO/SAE 21434、数据出境)与既有云环境评估。


