
一、补丁管理为什么总是"装了等于没装"
先还原几个日常场景:
- 微软每月补丁日,管理员手动推送一波,但谁都不知道哪台机器真的装上了、哪台因为磁盘满或第三方软件冲突静默失败;
- 某高危漏洞通告出来,IT 紧急群发通知让员工自行升级,一周后抽查,近三分之一终端仍然没打;
- 终端突然蓝屏、变慢,排查半天发现是补丁与老业务软件不兼容,而管理员手里没有任何安装记录可回溯。
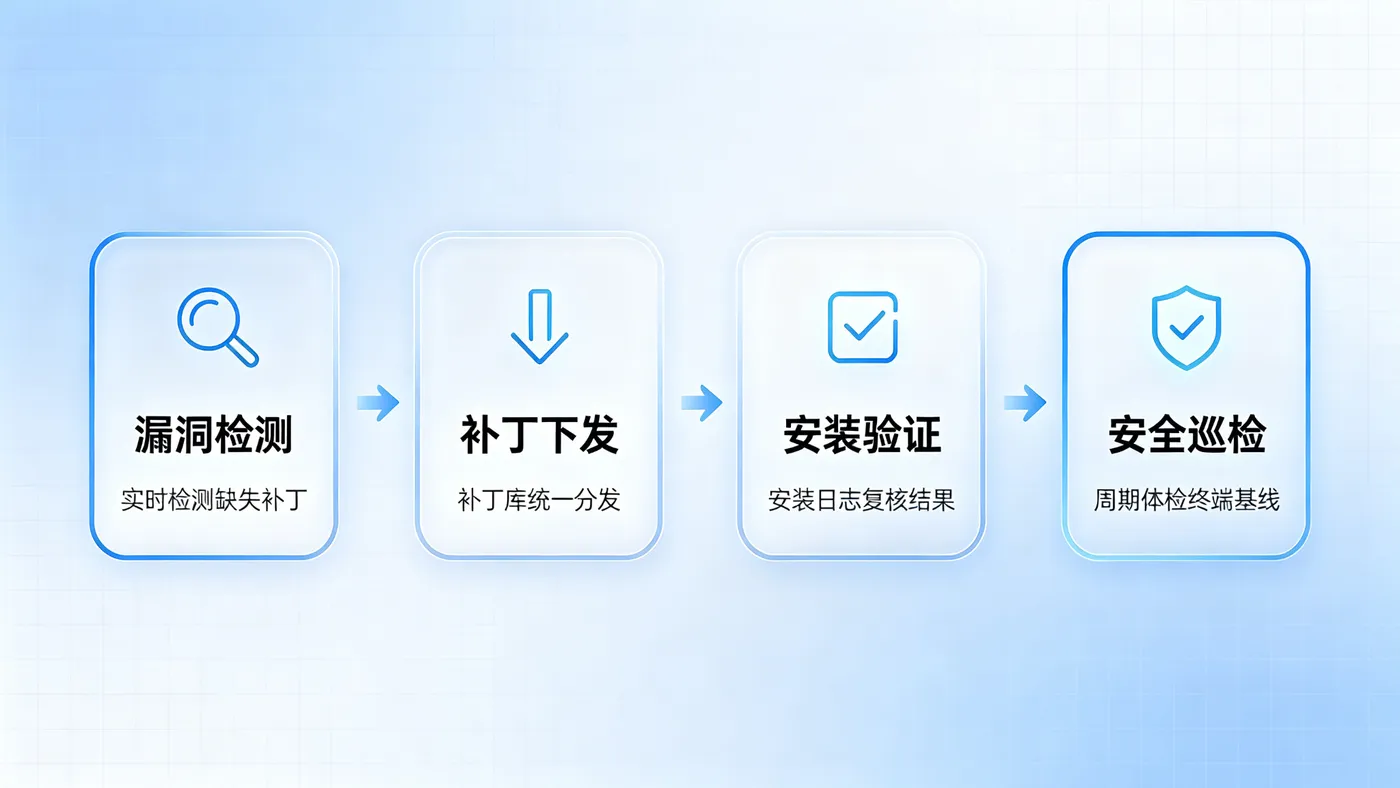
这些问题的根源不是"补丁没发",而是缺少闭环:不知道谁缺、不知道发没发、不知道装没装成、装完没人复检。补丁管理要做到位,必须把"检测—下发—验证—巡检"串成一条线。
二、漏洞检测:先知道"哪些机器缺什么补丁"
闭环的第一步,是把全网终端的漏洞状况摸清。迪康端点安全一体化管理系统的未安装补丁能力可实时检测终端操作系统漏洞,支持按漏洞 ID、补丁名称、严重等级和发布时间查询、搜索与导出。
这一步的价值在于把"凭感觉推补丁"变成"按缺口下菜碟":
- 高危漏洞刚出来,可以立刻圈出全网还有哪些终端缺失对应补丁,优先处置;
- 按严重等级过滤,避免眉毛胡子一把抓——紧急漏洞先修,普通累积更新按计划推;
- 检测结果可导出,用于向管理层汇报和合规留痕。
三、补丁库与统一下发:把"各自升级"变成"一张网"
检测出缺口后,传统做法是让员工自己点 Windows 更新,结果可想而知。平台提供系统补丁库与补丁分发能力:管理员统一查询、搜索、下载、导入补丁,再按部门或策略组分发到目标终端,避免终端自行联网获取补丁带来的版本不一致、流量不可控等问题。
几个落地细节值得注意:
- 补丁库可手动升级:内网隔离环境下,可以离线下载补丁包后导入补丁库,再由内网组件统一分发,不依赖每台终端直接连公网;
- 分批灰度:先在测试终端或单个部门分发,观察安装结果与业务影响,再逐步扩大范围,避免一次性全网推补丁导致批量蓝屏;
- 重启策略可控:补丁安装往往要求重启,可结合业务时段设置安装与重启窗口,午休或下班后统一执行,减少对正常办公的打扰。
四、安装日志:用结果说话,装没装成有据可查
推下去不等于装得上。补丁安装日志实时统计终端已安装补丁信息,包括补丁 ID、严重等级、补丁名称、安装结果、详情和安装时间,并支持导出。
这一步是整个闭环里最容易被忽略、却最关键的一环:
- 安装成功、失败、待重启三种状态一目了然,失败的补丁可以单独挑出来处理,而不是"发过就算完";
- 谁没装、卡在哪个补丁上,按部门、按终端维度一筛就清楚;
- 日志留痕,等出了安全事件需要回溯"这台机器某月某日到底打没打某个补丁"时,直接导出即可,不用逐台远程登录核查。
检测出缺口 → 统一下发 → 日志验证结果,三步走完,补丁管理才真正从"通知"变成"执行"。
五、安全巡检:补丁之外,终端基线也要定期体检
补丁解决的是"操作系统漏洞",但终端的安全基线不止于此。平台提供安检结果与安检日志能力,汇总全网终端的安检结果,记录客户端安检结论、用户信息、所属部门、安检时间和摘要信息,帮助管理员掌握全网终端的合规情况。
落地时建议把安检做成周期性动作,而不是出事才查:
- 定期对全员终端跑一轮安全检查,把补丁缺失、不合规配置、风险项汇总成一张表;
- 按部门查看安检通过率,哪个部门问题集中,就重点跟进哪个部门;
- 安检摘要可作为月度安全报告的输入,向上汇报有据可依。
六、资产与性能异常:打补丁前后都要盯着的信号
补丁管理不是孤立动作,它和终端的软硬件变动、运行状态强相关。平台的风险日志模块提供了几类很实用的告警:
- 硬件变化报警:终端硬件配置发生变化自动告警——比如有人私加内存、换硬盘,资产台账能及时更新;
- 信息变化报警:终端 IP 地址、计算机名、账户信息发生变化后告警,第一时间定位异常设备,防止违规接入;
- 磁盘空间告警:盘符剩余空间不足 5GB 自动告警——补丁装不上,磁盘满是最常见原因之一,提前发现就能避免"推了半天全失败";
- 性能异常告警:CPU、内存、磁盘 IO、网络流量超过设定阈值自动告警,可用于排查补丁安装后是否出现异常占用。
此外,打补丁或软件分发遇到问题时,管理员可借助远程协助直接接管终端处置,支持交互、旁观、兼容、独占输入等多种模式,还能在远程画面上标注批注;需要批量下发补丁包或修复文件时,用文件分发把文件推送到多台终端并指定分发后自动执行,省去逐台操作。
七、落地要点
- 先建闭环再提覆盖率:很多团队一上来就追"补丁安装率 95%",但没有日志验证能力,这个数字本身就是假的。先把"检测—下发—日志"三步跑通,再谈覆盖率;
- 分批灰度,预留回退:高危补丁先小范围试装,观察蓝屏、业务兼容性,再全网推;保留安装日志便于问题定位;
- 把磁盘空间等前置告警配齐:磁盘不足 5GB、性能异常提前告警,能挡掉一大批"补丁安装失败";
- 安检周期化:把补丁巡检纳入月度安全例行,和硬件/信息变化告警一起看,形成"常态体检"而不是"运动式打补丁";
- 与既有体系共用一套策略:补丁管理管"操作系统自身",文档加密管"数据",边界管控管"通道",身份认证管"人",共用一套终端代理和管理平台,运维成本才可控。
总结
终端补丁管理的难点从来不是"有没有补丁可装",而是能不能做到全网可见、统一下发、结果可查、定期复检。通过漏洞检测摸清缺口,补丁库统一分发,安装日志验证结果,安全巡检周期性体检,再配合硬件/信息变化、磁盘空间与性能异常告警,企业才能把补丁管理从"每月忙一波、结果靠猜",变成一条可度量、可追溯、可持续运行的闭环。希望这篇实践能为正在建设终端安全运维体系的技术团队提供参考。



