武汉一家医药研发企业,临床数据包和配方散在几十台终端。
合规要求谁动了敏感数据要有迹可循,可 IT 翻日志才发现,关键字段从没被标记过——文件照常外发,系统毫无反应。
DLP(数据防泄漏)要补的,正是"认得出、拦得住、查得到"这条链路。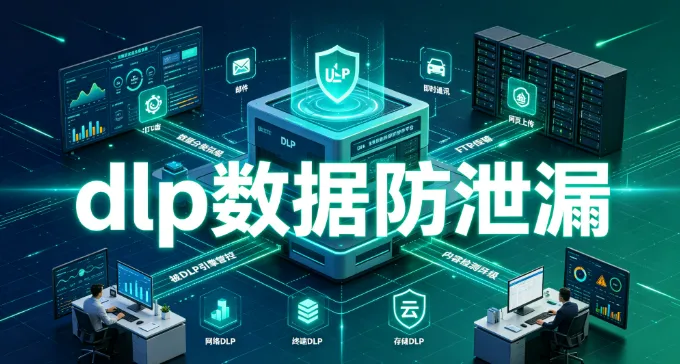
一、先认得出:敏感内容要被标出来
拦之前得先知道哪份文件敏感。这一层把敏感从普通文档里挑出来,不靠人工先打标签。
- 敏感文件扫描与敏感信息报警
(1)做法:内置词库加自定义敏感词,如"报价单""客户名单""配方",按内容命中即亮灯。
(2)它识的是:这份文件到底敏不敏感——新产生的敏感文档也能被捞出来,不用等人工分类。 - 文件异常变化预警
(1)做法:设定时间内发送、打印、U 盘拷贝数量超阈值即报警。
(2)它截的是:短时间大量往外搬这种泄漏前兆——不是等文件飞出去,是搬的动静一大就先响。
二、再拦得住:外发通道要收口
认出敏感只是第一步,关键是文件真要出门时被挡下,随手发、随手共享这类口子先堵上。
- 禁止文件外发、禁止文件共享
(1)做法:对局域网共享、本地外发这类通道按策略关闭。
(2)它截的是:随手发、随手共享——最易忽略的口子先堵,敏感文档出不了本机范围。 - 外发审批
(1)做法:多级审批外发,自定义审批流程与审批人,多端可批。
(2)它审的是:非发不可的要多人确认——一次外发的风险窗口压到最短,不是随便点发送就走。 - 邮件审计记录、邮件白名单、邮箱地址管控
(1)做法:收发人、主题、附件名、时间全程留痕,非工作邮箱按白名单和地址策略限制。
(2)它写的是:邮件这条线走得清——命中规则即告警,事后能按人和时间回放。
三、还要压得住:加密侧兜底与防勒索
通道收住了,文件本身和存量数据还得有第二道保险,防的是出门前就被毁。
- 文档防勒索
(1)做法:对异常加密行为做防护,不该加密的程序试图批量改文件时拦下。
(2)它防的是:文件被勒索病毒翻成乱码——保住可正常打开的副本。 - 文件删除备份、文件修改备份
(1)做法:删除自动备份,修改保留历史版本。
(2)它存的是:删了改了还能找回来——误删或被恶意清库时不至于归零,也给事后取证留了底。
四、最后查得到:留痕兜底与风险画像
前面三层防的是别出事,这一层追的是出了事查得清,让记录真正变成能动手的判断。
- 泄密风险统计
(1)做法:从敏感文件触碰、外发频次等维度画像,识别高风险行为并判断风险等级。
(2)它捞的是:谁近期反常地大量碰敏感数据——把信号提前捞出来,给处置一个依据。 - 文档水印(屏幕、程序、打印、文档、截屏水印)
(1)做法:按策略叠加水印,截图和打印件自带标记。
(2)它印的是:流出后能溯源到谁——带水印的截图和打印件一旦外传,能反查到终端和人。
五、落地顺序:先标敏感,再收通道
数据防泄漏的关键不在装了某个开关,而在把"认得出内容、拦得住通道、压得住加密侧、查得到痕迹"串成一条链。
顺序也有讲究:敏感词先标、外发先审、存量先备、出事先捞,每一层补上一层的漏。对内加密,对外防泄密。
责编:安企神-小赵