无锡一家汽配企业,产线工控机和办公电脑混在一张网里。
IT 最头疼的不是黑客,是工人把私人 U 盘往工位一插,图纸、工艺卡就顺着盘带走;更怕有人私接无线网卡绕开管控。
外设端口管理软件管的,正是这些插在机器上的物理出口。
一、U盘先分四档:谁能写、谁只能读
判断:U 盘是带文件最顺手的介质,先把这块盘能干什么定死,不靠事后追。
- U 盘管控四模式。 它限的是"谁能往盘里写"——禁用连读都不行,只读让盘里文件能进电脑、电脑文件出不去,只写反过来,允许才放开,按岗位和场景分档,不一刀切。
- U 盘黑白名单,给指定 U 盘开放权限。 它放的是"只有公司发的盘能用"——私人盘、陌生盘一律挡,授权的公司盘按名单放行。
这一层的分寸:正常拷资料的口子留着,随手带走的空当不给。
二、机密锁暗区:盘里也要分内外
判断:盘能用了,还得管盘里放什么、在哪儿能看,最敏感的那份不能和普通文件混着走。
- U 盘加密,分明区和暗区。 它固的是"机密文件锁暗区"——明区正常往来,暗区装机密,暗区只在公司授信电脑上可见、可解密,落到别的机器连暗区都看不到。
- U 盘使用记录。 它录的是"谁插了、拷了什么"——插拔时间、拷贝了哪些文件全程留痕,出事后能按盘和人回放,不靠事后猜。
这一层的分寸:把最敏感的那份单独焊死在盘里,又不影响明区日常往来。
三、私接即报警:异常设备不放过
判断:策略定好了,还得有人动歪心思时立刻知道,把风险窗口压到最短。
- 违规 USB 设备报警。 它亮的是"私接即知"——插了不在名单里的设备、触发禁用项,系统先报警,不让不明设备多活一秒。
- 禁用 USB 无线网卡。 它掐的是"绕开管控连外网"——无线网卡一键禁,少一条私接热点、把数据甩出去的路,也顺带把靠网卡做跳板的入侵挡掉。
这一层的分寸:报警先到人,处置压到分钟级。
四、其他接口一键禁:蓝牙光驱串口都收口
判断:U 盘之外,机器上能带文件的口子还有一串,这一层把它们一起收住。
- 其他外设管控一键禁用。 它禁的是"顺手就能传"——蓝牙传文件、光驱刻盘、串口拖设备,按策略一键禁或临时放开,风险口子全收。
- U 盘管理。 它派的是"要用了再开"——远程弹出可疑盘、对盘加密、临时授信,IT 不用跑到工位就能处置异常 U 盘,发现一台机器插了不该插的,当场就能收掉。
这一层的分寸:禁的是风险口子,留的是办公要用的口子。
五、端口也设防:网络出口最后一道
判断:物理介质收住了,机器的网络端口本身也别漏,堵上插了盘再连网甩出去这条组合路径。
USB 端口防火墙、网络访问控制。
它钳的是"机器能连到哪"——禁止访问外网、按 IP 端口防火、指定程序运行时断网,把出口也收进同一套策略。
这一层的分寸:介质和网络两头一起收,组合路径才堵得住。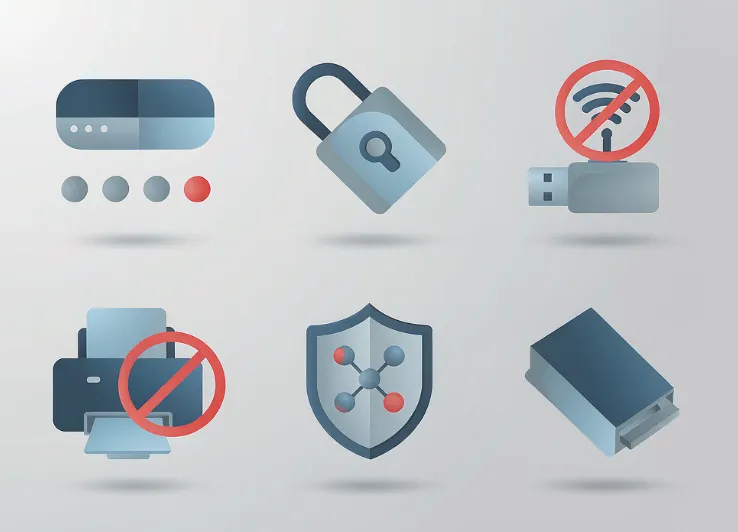
六、收尾:物理出口收住了,数据才真正出不去
外设端口管理软件的价值不在禁了多少设备,而在把插在机器上的每一道口子都纳入同一套策略:U 盘分档、暗区锁机密、私接即报、其余接口一键收、端口再设防。
层层把物理出口焊死,文件才真的带不走。
责编:安企神-小赵