
看不见的陷阱:开学季,警惕潜伏在邮箱里的“幽灵”
九月,是校园重归喧闹的时节,也是信息洪流最为汹涌的时刻。当新生们忙着激活账号,老生们为选课和缴费焦头烂额时,一个看不见的战场正在每个人的电子邮箱里悄然铺开。攻击者们如同嗅觉灵敏的鲨鱼,精准地捕捉到开学季的热点,将精心伪装的钓鱼邮件混入成堆的官方通知中,等待着粗心的师生上钩。
这并非危言耸听。一个看似无害的链接,一次不经意的点击,就可能让你的个人信息、银行账户甚至整个校园网络暴露在风险之中。
一、伪装的艺术:当钓鱼邮件穿上“校服”
钓鱼邮件之所以屡屡得手,关键在于其高超的伪装技巧。它们不再是早期那种充满语法错误、内容荒诞的拙劣模仿,而是进化成了高度仿真的“社会工程学”艺术品。
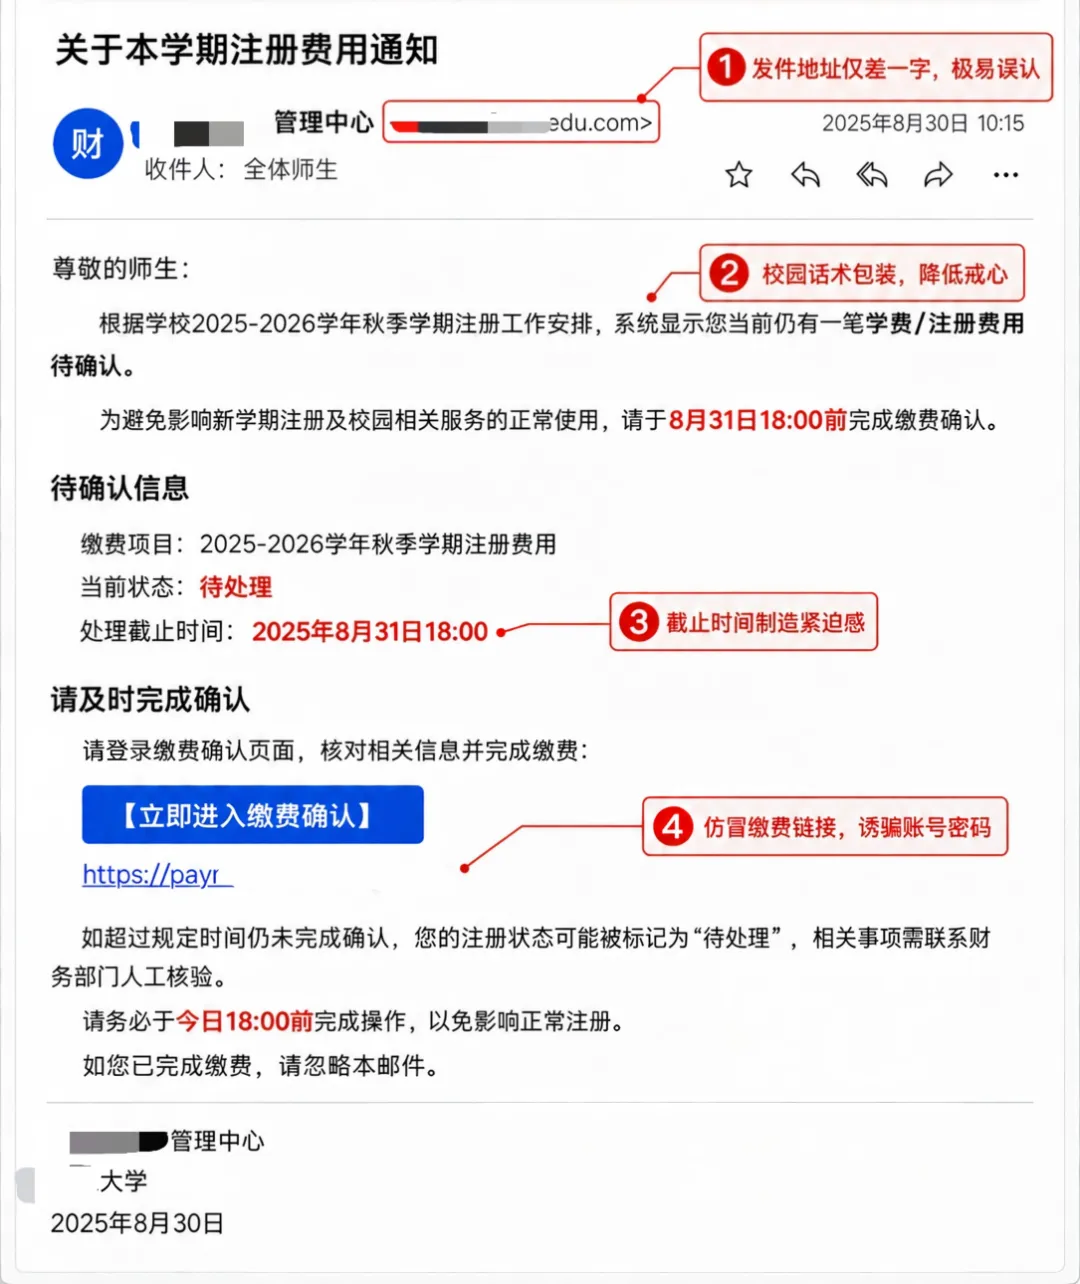
攻击者会复刻真实的校园业务场景,从邮件的主题、发件人名称到正文的排版、话术,都力求与学校官方通知无异。例如,一封主题为“关于本学期注册费用通知”的邮件,可能会使用与学校财务处极为相似的Logo和落款,内容中明确指出“系统显示您当前仍有一笔学费/注册费用待确认”,并附上一个看似正规的【立即进入缴费确认】按钮。
这种仿真度极高的邮件,利用了师生对开学缴费、奖学金申领等事宜的高度关注,极大地降低了收件人的戒心。
Coremail CACTER邮件安全
二、四大“诱饵”:开学季钓鱼邮件的高频主题
结合开学季的特点,攻击者通常会围绕以下四类师生最关心的事项设置“诱饵”:
(一)缴费催收
常见话术:费用待补缴、逾期将影响注册、账户异常,请立即核对。
陷阱:诱导用户点击链接进入仿冒的缴费平台,输入银行卡号、密码、验证码等敏感信息,直接导致财产损失。
(二)补贴申领
常见话术:助学金申报通知、奖学金补录信息确认、国家补贴发放,请点击链接填写资料。
陷阱:套取学生的个人身份信息、家庭情况、银行账户等,这些信息可能被用于后续的精准诈骗或非法交易。
(三)账号异常
常见话术:您的校园邮箱/教务系统账号即将被冻结、检测到异地登录,请重新验证身份、密码已过期,请立即修改。
陷阱:窃取师生的校园网账号和密码。一旦得手,攻击者不仅能冒用身份发送更多钓鱼邮件,还可能访问个人的学术资料、成绩单,甚至利用该账号权限渗透校内其他系统。
(四)校园服务
常见话术:选课系统调整通知、校园卡功能升级、新学期教材预定链接。
陷阱:诱导点击恶意链接,可能在用户不知情的情况下下载木马病毒,或跳转到一个要求输入个人信息的钓鱼网站。

Coremail CACTER邮件安全
三、技术拆解:钓鱼邮件背后的“三板斧”
钓鱼邮件的成功,依赖于一系列技术的组合运用。了解这些技术细节,有助于我们看透其本质。
(一)发件人地址欺骗
这是最基础也最常见的手法。邮件客户端通常会显示一个发件人名称,如XX大学财务处,但这只是一个可以随意设置的字段。攻击者会将这个名称设置得非常官方,而真正的发件邮箱地址则可能是一个与官方地址仅有一字之差的“李鬼”。例如,将官方的xxx@university.edu.cn 伪造成 xxx@university-edu.cn。肉眼稍不留意,就极易混淆。
(二)链接隐藏与跳转
邮件正文中的【点击此处缴费】或【立即验证】等按钮,其背后的真实链接(URL)往往被精心隐藏。当你将鼠标悬停在链接上(切勿点击!)时,浏览器左下角或弹出的提示框会显示其真实地址。这个地址通常指向一个与学校官网域名毫不相干的陌生网站,或是使用短链接服务来掩盖真实目的地。
(三)钓鱼网站(仿冒网站)
点击链接后,用户会被带到一个与学校官方登录页面或缴费平台一模一样的仿冒网站。这个网站在视觉上可以做到以假乱真,但它的服务器却由攻击者控制。一旦你在这个假网站上输入了账号密码,这些信息就会被攻击者实时截获。更高级的钓鱼网站甚至会使用与官网相似的HTTPS证书,让浏览器地址栏显示“安全锁”标志,进一步迷惑用户。
Coremail CACTER邮件安全
四、防御指南:从“三看一核实”到纵深防御
面对日益狡猾的钓鱼攻击,我们需要建立一套从个人到组织的纵深防御体系。
(一)个人层面:掌握“三看一核实”法则
这是每位师生都应具备的基本素养,能在关键时刻保护你的信息安全。
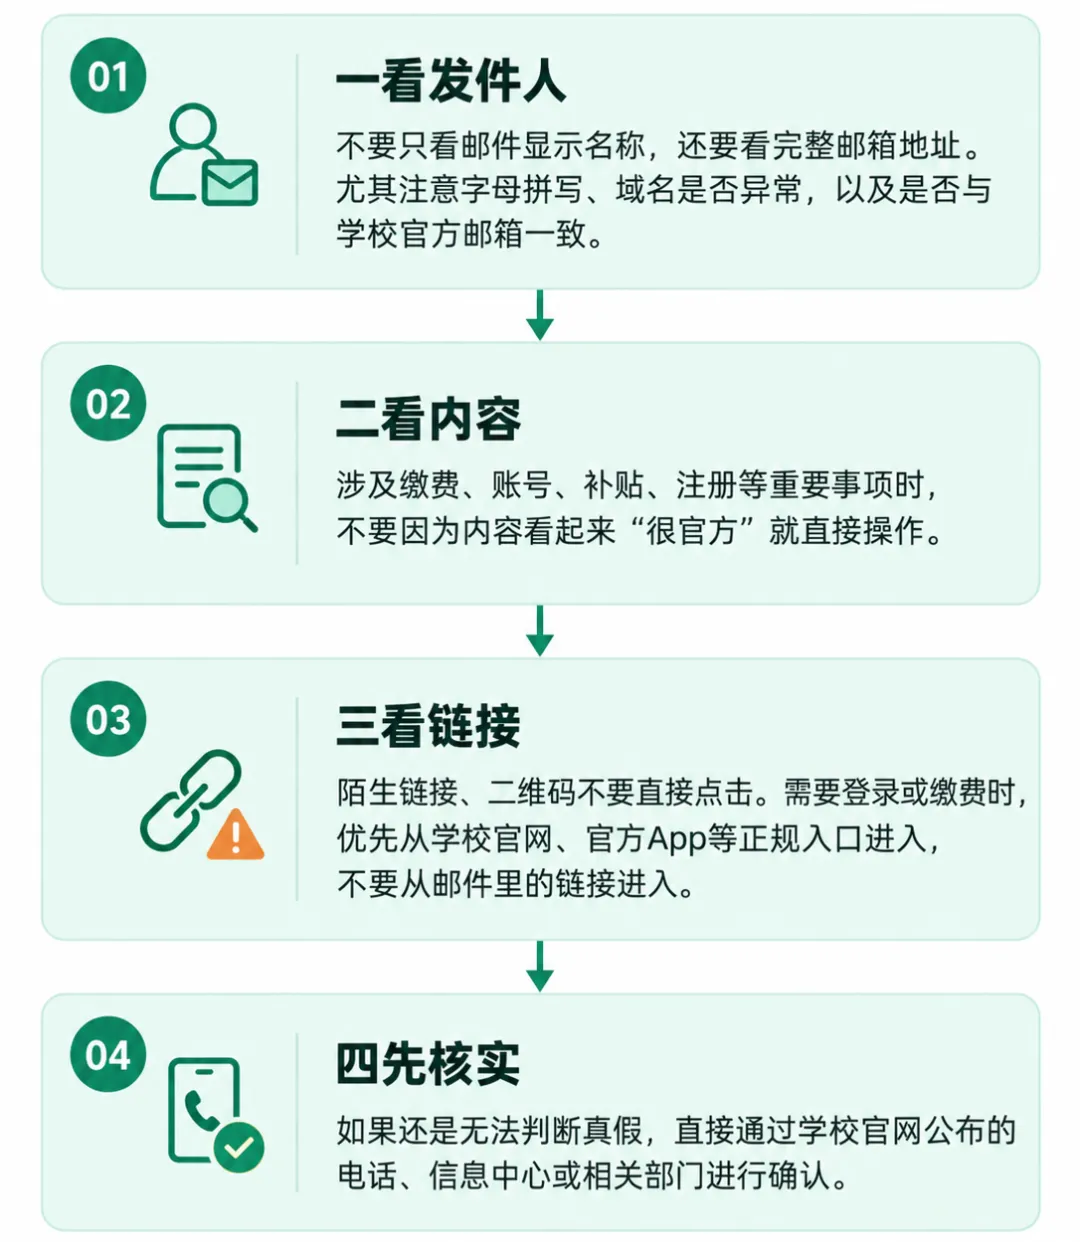
一看发件人:不要只看显示名称,务必仔细核对完整的邮箱地址。检查域名拼写是否正确,是否与学校官方公布的邮箱后缀完全一致。
二看内容:对涉及缴费、账号、个人信息的内容保持高度警惕。官方通知通常不会使用立即、马上、否则后果自负等制造紧迫感的词语来胁迫你操作。
三看链接:对邮件中的任何链接和二维码都不要轻易点击或扫描。需要登录或缴费时,应主动在浏览器中输入学校官网地址或通过官方App进入,而不是通过邮件里的链接跳转。
四先核实:如果对邮件真伪存疑,最稳妥的方式是直接通过学校官网公布的电话,联系相关部门(如财务处、信息中心)进行人工核实。
(二)组织层面:构建技术与管理的双重防线
仅靠个人警惕是不够的,高校等信息密集型机构必须构筑起坚固的技术防线。
部署邮件安全网关:这是第一道,也是最重要的一道技术防线。先进的邮件安全网关(如基于AI深度学习的系统)能够在邮件到达用户收件箱之前,对其发件人信誉、内容、附件和链接进行全方位扫描和分析。它可以识别并拦截99%以上的垃圾邮件、钓鱼邮件和病毒邮件,将绝大多数威胁挡在门外。
开展常态化反钓鱼演练:技术防护无法解决“人”的问题。定期组织模拟钓鱼演练,向师生发送模拟的钓鱼邮件,可以有效检验和提升全员的安全意识。通过实战化的演练,让师生亲身体验钓鱼邮件的套路,从被动提醒变为主动识别。数据显示,持续的反钓鱼演练可以将员工的中招率从20%以上降低到5%以下。
结语
开学季的邮件安全,是一场关乎每个人的信息保卫战。它既需要我们每个人擦亮双眼,掌握“三看一核实”的辨别技巧,也需要学校等机构未雨绸缪,用技术和管理手段将风险拦截在邮箱之外。我们在享受数字化校园便利的同时,也守护好自己的信息安全。
供稿:广东盈世计算机科技有限公司(公共互联网反网络钓鱼工作组成员单位)
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院




