一家做招投标代理的公司年底自查。
档案柜里堆着一批项目标书,没人说得清是谁、什么时候打的。
行政调了打印机的用量统计,只有总张数,没有文件名,也没有人。
纸面这条路,是少数几条不经过网络的出口之一。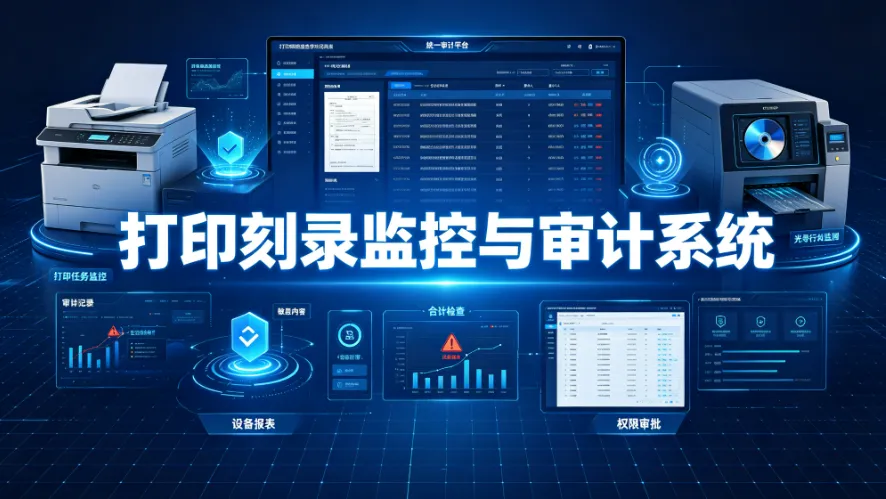
一、纸张和光盘,是两条不走网络的出口
电子文件往外走,多数要经过网络,可拦、可记、可回溯。
打印和刻录不一样,它们到的是纸和盘,出去之后就不再受任何电子策略约束。
(1)打印这条,文档从屏幕落到纸面,纸一进包,内容就跟着人走了。
(2)刻录这条,文件从硬盘写到光盘,一张盘可以装在口袋里出门。
这两条对应的是同一个问题的两半:打印管控要回答的是谁把哪份文件变成了纸,刻录管控要回答的是哪份文件被写进了盘。
两条路有个共同点:动作都发生在本地设备上,中间没有网关,事后也没有天然的电子痕迹。
纸还有一层特殊性,它被复印、被扫描之后,电子侧的记录就断在这里了,再往下只能靠纸上本身带着的东西说话。
所以处置方式只能是同一个思路,在动作发生的那一刻,把谁、什么时候、动了什么记下来。
二、一份文件从屏幕上到纸面,中间有三道判定
1. 第一道:谁在打,用什么程序打
打印权限可以按人、按组给,档位有四档:禁止所有、允许所有、仅禁止加密文件、仅允许加密文件。
打印也可以指定程序:从设计软件里直接出图和从浏览器里打,走的不是同一个出口。
这一道的作用是先把范围收窄:谁有资格打,以及只能从哪里打。
设计部门对着图纸打印机,财务只走电子流程,两个岗位给的档位本来就不该一样。
这一道解决的是这个动作允不允许发生。
2. 第二道:打的是什么
打印的文件会过一次内容判定,命中敏感词就报警。
打印敏感文件报警管的是这份东西该不该出纸,跟第一道管的这个人能不能打不是一回事。
它防的是"纸已经出去了才反应过来":判定一命中就报警,不必等到月底翻日志。
3. 第三道:打几份、打到哪台机器
打印机可以整体禁用,也可以只放开指定的机型。
需要打的走申请,批准之后再打。
申请这条通道留的是余地:确实要出的那一份走一次流程,既留了痕,也不至于耽误事。
打印水印在这一步加上去,纸带出门也认得出是哪一台、哪一份。
它管的是纸离开系统之后的那一段:内容已经不受控,纸上还带着来源。
三道判定是有顺序的:先判人、再判内容、最后判去向,顺序反了,等于先放行再检查。
三、刻录这条路,收在介质层
刻录机在系统里就是一个外设,可以和光驱、蓝牙、串口放在一起统一管。
统一管的好处是不用为每种设备单独找一处设置:禁用、放开、申请走的是同一套流程。
(1)整体禁用,或者按岗位开放。
(2)确实要刻的,走一次申请,批准后使用。
(3)刻录动作跟着文件操作和外发记录一起留档,一份文件被写到光盘上,这条记录和把它往外发的记录是同一类。
刻录和 U 盘拷贝有个区别值得记一笔:盘上的内容写一次就定型,后续不会被覆盖,所以查起来的时候,一张盘对应的是某一次动作;移动盘则是同一个介质反复进出,要靠介质本身的编号把几次动作分开。
要说清它的边界:光盘出了门就不再受控,能确定的是这张盘是谁刻的、刻的是哪份文件,确定不了它后来被复制了多少份。
四、审计的落点,在动作之后留下的东西
打完、刻完之后,有价值的是三类记录。
- 打印日志。
字段是用过的程序、文档名称、打印机名称、份数、页数、纸张。
这几个字段连起来,回答的是谁在什么时候把哪一份文件打了几份,开头那家公司的自查,缺的正是这几个字段。
- 打印水印。
文字、图片、点阵、二维码几种形式,作用不一样:明水印给现场看,纸被复印、被扫描之后还在;点阵水印给软件看,肉眼近乎看不出来,用来反查是哪台机器、哪个账号打出来的。
明水印管的是现场那一关,点阵水印管的是事后追到机器和账号。
- 异常报警。
短时间内的打印量、外发量超出设定阈值就报警,也可以按内容命中来报。
它针对的是量上的反常:一个人平时一天打几页,突然一天打了几百页,先响一声。
三类记录的分工:日志回答做了什么,水印回答哪一份是谁的,报警解决当场知道。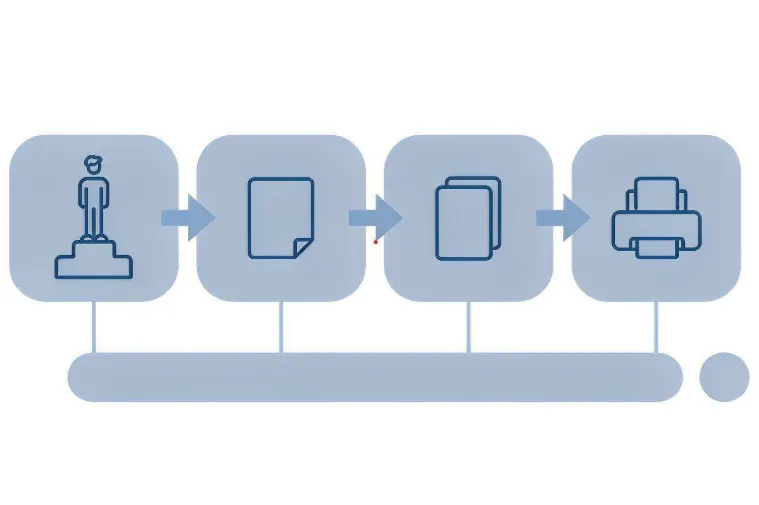
五、小结
打印和刻录是两条不走网络的出口,管不了出门之后,只能管出门之前。
管控落在三道判定上:谁在打、打的是什么、打几份去哪台。
刻录收在介质层,外设可禁用、可申请,动作进记录。
真正的审计价值在后面那三类记录上,日志、水印、报警,缺一类就有一段说不清。
还有一处要提前有数:字段和阈值都得按岗位调,一刀切的默认值跑到最后,往往是该报的不报、不该报的天天报。
责编:安企神-小赵