
图片鉴黄暴恐内容安全审核接口技术解析
本文以云市场 API 网关的「图片鉴黄暴恐内容安全审核」接口为对象,梳理其能力边界、接入方式、返回结构与调用规范,供接入方做技术评估与工程落地参考。全文为中性技术叙述。
一、技术简介
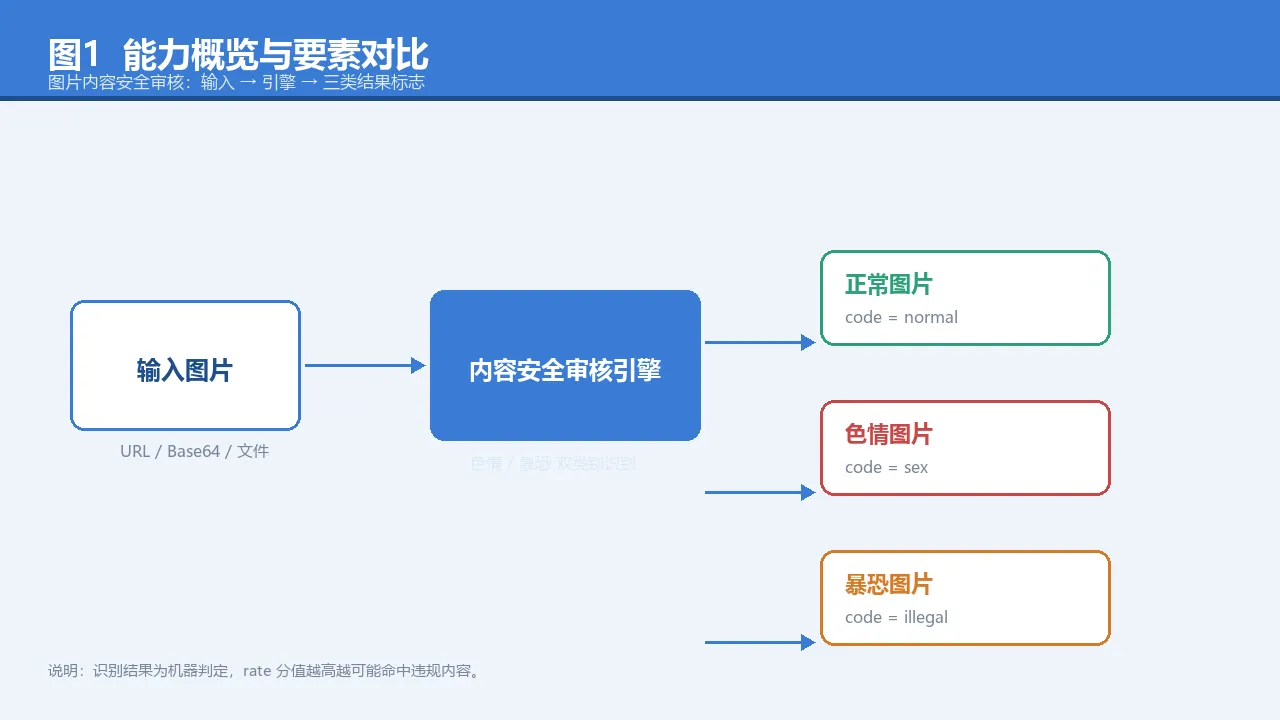
图片鉴黄暴恐内容安全审核接口用于自动识别图像中的违规内容,覆盖色情(sex)与暴力恐怖(illegal)两类不良元素,并给出正常(normal)或需人工复核(needManualReview)的判定。接口以 POST 方式接收图片输入,支持图片 URL、Base64 编码、图片文件三种传入形式,返回 JSON 结构的结果,其中包含风险分值(rate,0–100)与判定标志(code)。典型技术场景包括用户上传内容的机审前置、内容平台合规抽检,以及企业办公系统中的图片流转管控。
二、能力概览
| 能力 | 说明 | 适用情形 |
|---|---|---|
| 色情内容识别 | 检测图像中的色情元素,返回 sex 判定标志 |
社交、UGC 平台、直播截图审核 |
| 暴恐内容识别 | 检测暴力、恐怖主义相关元素,返回 illegal 判定标志 |
新闻、论坛、评论图审核 |
| 正常 / 待复核分流 | 返回 normal 或 needManualReview,配合 rate 阈值做分级处置 |
机审 + 人审混合流水线 |
| 多输入兼容 | 支持 URL、Base64、文件三种图片来源 | 不同系统架构的接入适配 |
| 结构化返回 | 统一 JSON 信封,含 ret_code / rate / code |
自动化结果解析与归档 |
三、适用场景
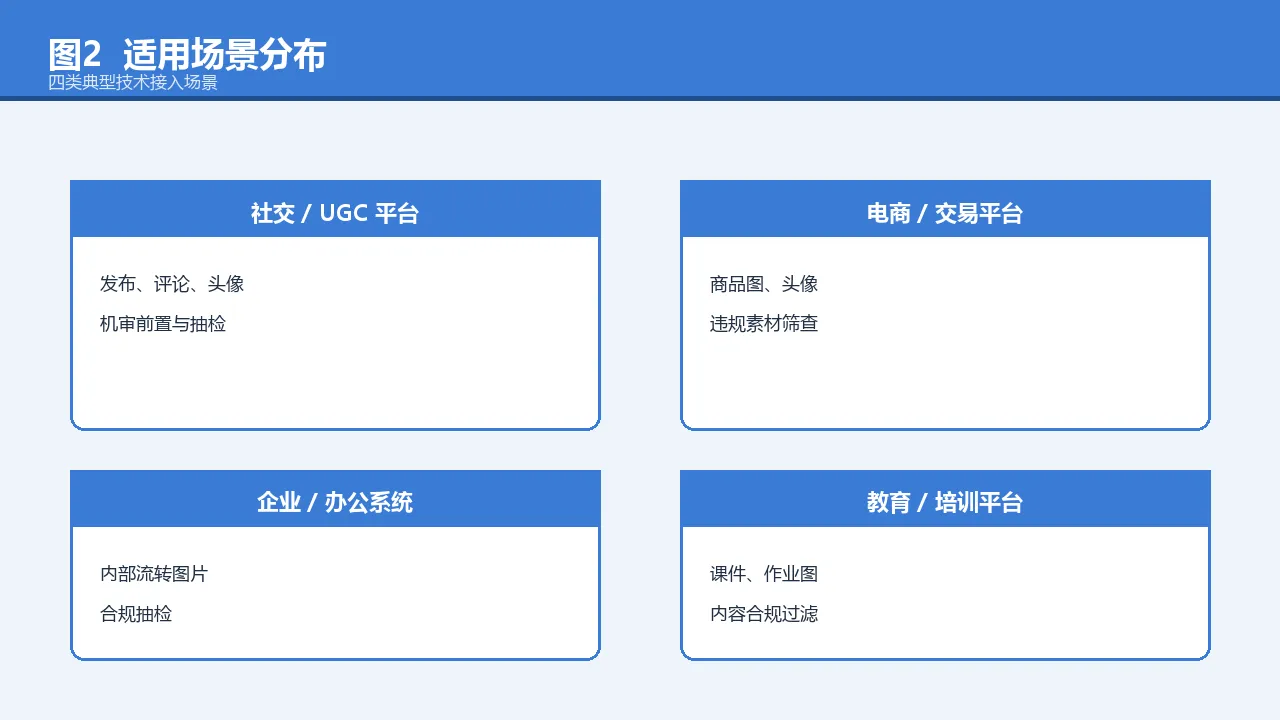
- 在 UGC 平台签收 / 发布环节,对上传图片做机审前置,命中
sex/illegal直接拦截或送人工复核。 - 电商 / 交易平台对商品图、用户头像做违规筛查,避免违规素材进入展示链路。
- 企业办公系统对内部流转的图片附件做合规抽检。
- 教育 / 培训平台对课件、作业图片做内容合规过滤。
- 内容审核工具将本接口作为识别引擎之一,做多引擎交叉验证。
四、接入流程
请求参数
| 参数 | 类型 | 必填 | 说明 |
|---|---|---|---|
imgUrl |
string | 否(与 base64 二选一) |
待识别图片的 URL 地址 |
type |
string | 否 | 1 = 色情鉴别,2 = 暴恐鉴别,不传默认鉴别色情 |
base64 |
string | 否(与 imgUrl 二选一) |
图片的 Base64 编码串 |
说明:
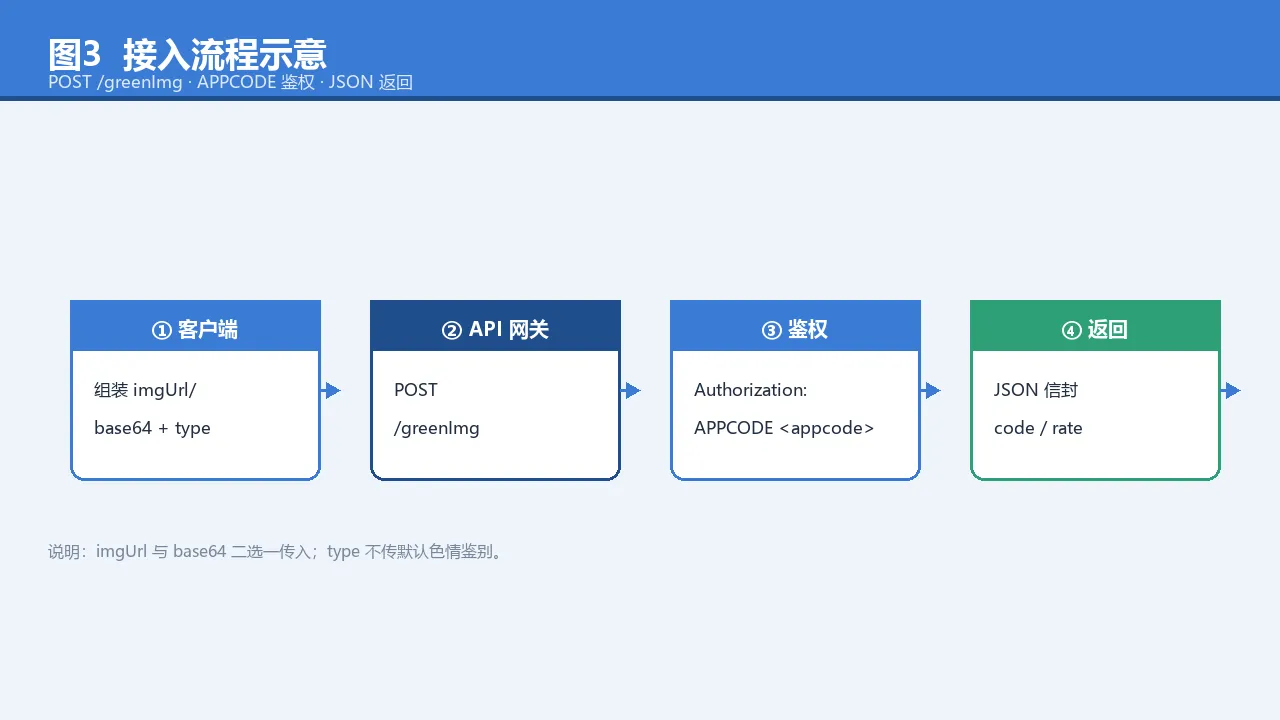
imgUrl与base64二者至少传入其一;type不传时按色情鉴别处理。
标准步骤
- 在云市场开通该 API 商品,获取
APPCODE。 - 构造 POST 请求,目标地址
https://imgaudit.market.alicloudapi.com/greenImg。 - 在请求头加入鉴权:
Authorization: APPCODE <appcode>。 - 请求体以表单格式传入
imgUrl或base64,按需传入type。 - 解析返回的 JSON 信封,读取
showapi_res_body中的code与rate进行业务判断。
五、调用示例与返回结构
Python
import urllib.request
import json

host = "https://imgaudit.market.alicloudapi.com/greenImg"
appcode = "<appcode>"

data = urllib.parse.urlencode({

    "imgUrl": "http://example.com/demo.jpg",
    "type": "1"
}).encode("utf-8")

req = urllib.request.Request(host, data=data, method="POST")
req.add_header("Authorization", "APPCODE " + appcode)
req.add_header("Content-Type", "application/x-www-form-urlencoded")

with urllib.request.urlopen(req, timeout=10) as resp:
    result = json.loads(resp.read().decode("utf-8"))
    print(result)
Java
import java.net.http.*;
import java.net.URI;
import java.util.HashMap;
import java.net.URLEncoder;
import java.nio.charset.StandardCharsets;

public class ImgAudit {

    public static void main(String[] args) throws Exception {

        String host = "https://imgaudit.market.alicloudapi.com/greenImg";
        String appcode = "<appcode>";
        String body = "imgUrl=" + URLEncoder.encode("http://example.com/demo.jpg", "UTF-8")
                    + "&type=1";

        HttpClient client = HttpClient.newHttpClient();
        HttpRequest req = HttpRequest.newBuilder()
                .uri(URI.create(host))
                .header("Authorization", "APPCODE " + appcode)
                .header("Content-Type", "application/x-www-form-urlencoded")
                .POST(HttpRequest.BodyPublishers.ofString(body))
                .build();
        HttpResponse<String> resp = client.send(req, HttpResponse.BodyHandlers.ofString());
        System.out.println(resp.body());
    }
}
PHP
<?php
$host = "https://imgaudit.market.alicloudapi.com/greenImg";
$appcode = "<appcode>";
$body = http_build_query(["imgUrl" => "http://example.com/demo.jpg", "type" => "1"]);

$ch = curl_init($host);
curl_setopt_array($ch, [
    CURLOPT_POST => true,
    CURLOPT_POSTFIELDS => $body,
    CURLOPT_HTTPHEADER => ["Authorization: APPCODE " . $appcode, "Content-Type: application/x-www-form-urlencoded"],
    CURLOPT_RETURNTRANSFER => true,
    CURLOPT_TIMEOUT => 10,
]);
$resp = curl_exec($ch);
curl_close($ch);
echo $resp;
Node.js
const https = require("https");
const querystring = require("querystring");

const appcode = "<appcode>";
const postData = querystring.stringify({
    imgUrl: "http://example.com/demo.jpg", type: "1" });

const options = {

  hostname: "imgaudit.market.alicloudapi.com",
  path: "/greenImg",
  method: "POST",
  headers: {

    "Authorization": "APPCODE " + appcode,
    "Content-Type": "application/x-www-form-urlencoded",
    "Content-Length": Buffer.byteLength(postData),
  },
};

const req = https.request(options, (res) => {

  let data = "";
  res.on("data", (c) => (data += c));
  res.on("end", () => console.log(data));
});
req.write(postData);
req.end();
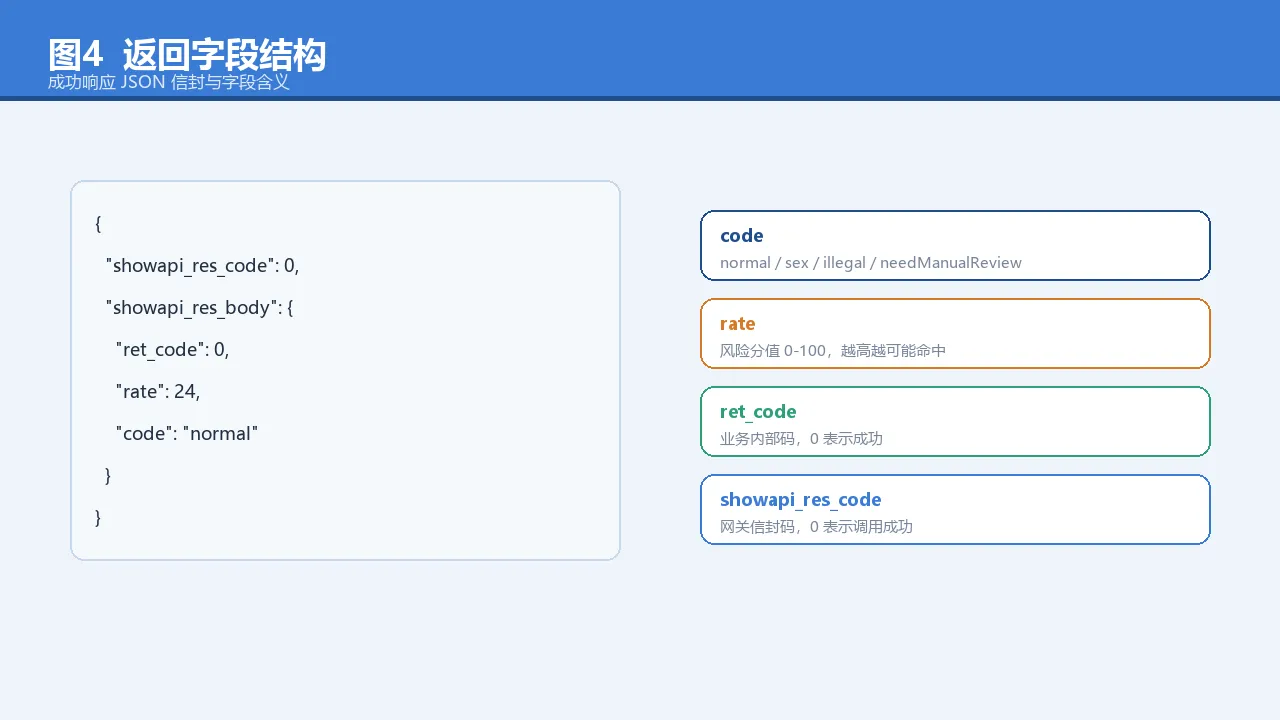
返回结构(成功响应)
{

  "showapi_res_code": 0,
  "showapi_res_body": {

    "ret_code": 0,
    "rate": 24,
    "code": "normal"
  }
}
字段说明:
code:识别结果标志。normal正常图片;sex色情图片;illegal暴恐图片;needManualReview识别结果需人工确认。rate:风险分值,0–100,分值越高表示越可能命中色情 / 暴恐。ret_code:业务内部码,0表示处理成功。showapi_res_code:网关统一信封码,0表示调用成功。
六、在线调试实录
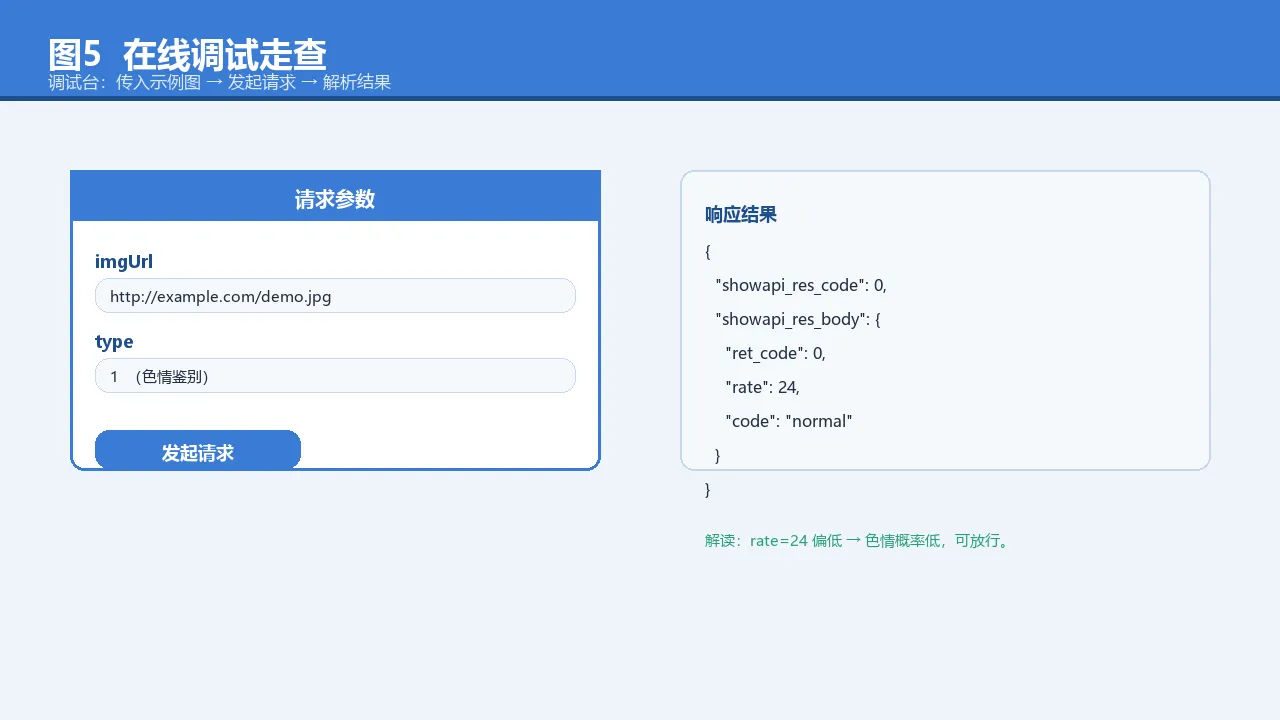
技术走查:向调试台传入一张示例图片 URL,设置 type=1(色情鉴别),发起请求。返回 rate=24、code=normal——分值偏低表示色情概率低,可放行。
切换 type=2(暴恐鉴别)对同一图片复检,若返回 code=illegal 且 rate 处于高位区间,则标记为暴恐命中并进入处置链路;当 rate 落在中间模糊区间时,接口会返回 needManualReview,交由人工复核,避免机器误判带来的业务损失。
调试过程中可观察:showapi_res_code 为 0 代表网关层调用成功,真正的业务判定需进一步读取 showapi_res_body。
七、接口调用限制与规范
- 单账户 QPS 上限与每日调用配额以控制台资源包配置为准,建议在客户端将并发控制在资源包额度内。
- 调用次数扣减口径:仅当 HTTP 响应状态码为
200时扣减调用次数,非200不计数。 - 图片格式支持 PNG / JPG / JPEG / BMP,不支持 GIF;单图大小上限约 4MB。
- 高频调用建议客户端做幂等控制、失败重试与限流;网络层设置合理超时时间并采用退避重试策略,避免雪崩。
- 合规要求:接口仅用于接入方自身业务的内容安全审核;不留存、不向无关第三方转发待审图片;对识别结果中涉及的个人肖像等敏感信息按最小必要原则处理。
八、能力边界与免责声明
- 支持:静态图片的色情 / 暴恐识别,常见位图格式(PNG / JPG / JPEG / BMP)。
- 不支持:GIF 动图、超过约 4MB 的大图、视频帧序列的批量识别(需先逐帧抽图再逐张提交)。
- 边界:识别结果为机器判定,存在误判 / 漏判可能;
rate仅作风险参考,不替代人工合规裁决。 - 免责:返回数据仅供参考,不对基于该结果做出的业务决策或后果承担责任;在涉政、涉黄等强监管场景,建议结合人工复核与合规流程。
九、错误码与排查指南
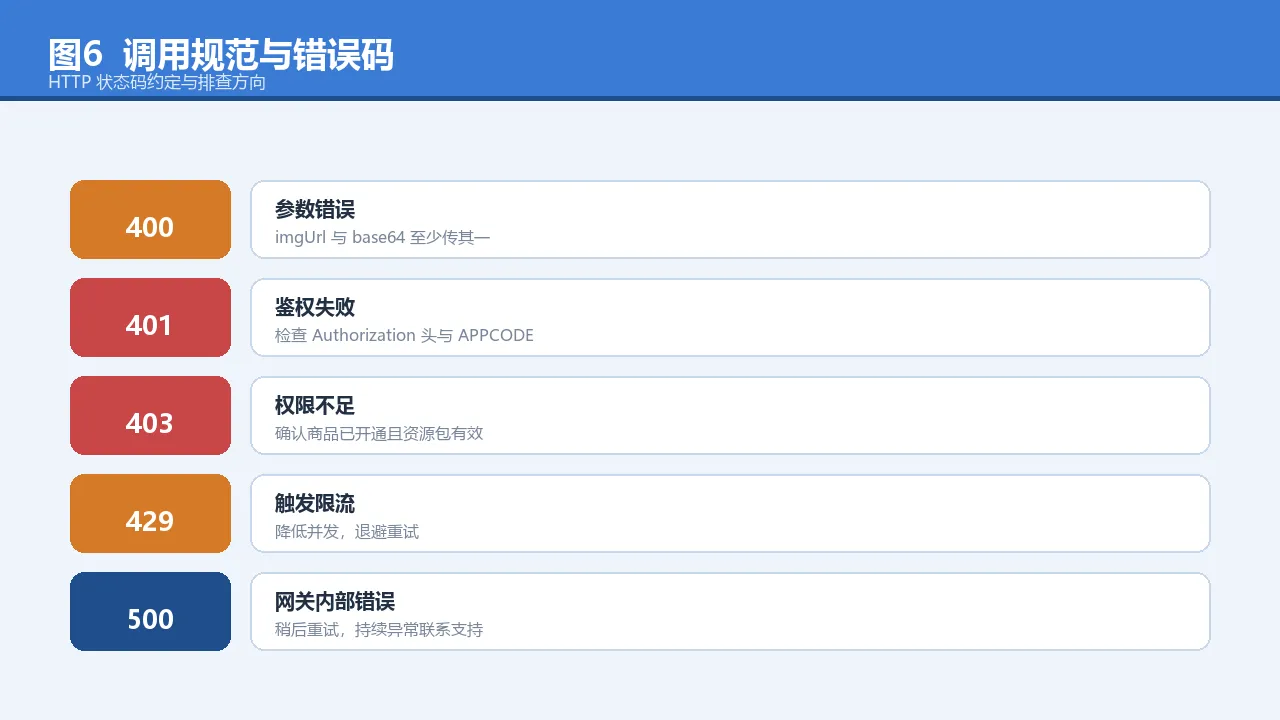
| 状态码 / 业务码 | 说明 | 排查与处理 |
|---|---|---|
| 400 | 参数错误 | imgUrl 与 base64 均未传或格式非法;检查至少传入其一且格式正确 |
| 401 | 鉴权失败 | Authorization 头缺失或 APPCODE 无效;核对请求头与凭证 |
| 403 | 权限不足 | 商品未订购或资源包已失效;确认已开通且余量有效 |
| 429 | 触发限流 | 并发超过配额;降低请求频率,采用退避重试 |
| 500 | 网关内部错误 | 服务端异常;稍后重试,持续异常联系技术支持 |
showapi_res_code ≠ 0 |
业务异常 | 读取 showapi_res_body 中的 ret_code 定位具体原因 |
以上 HTTP 状态码为云市场 API 网关通用约定,具体业务码以控制台实时返回为准。
十、常见问题 FAQ
- 支持哪些图片格式? PNG / JPG / JPEG / BMP,不支持 GIF。
- 图片大小有限制吗? 单图约 4MB 以内。
- URL 和 Base64 怎么选? 二者二选一:远程图片用
imgUrl,本地文件用base64。 - 如何区分色情与暴恐鉴别? 通过
type参数:1色情、2暴恐,不传默认色情。 rate字段代表什么? 0–100 的风险分值,越高越可能命中违规内容。- 高并发如何接入? 客户端做限流、幂等与退避重试;具体配额以资源包为准。
- 机器结果能否作为最终裁决? 机器判定仅供参考,关键场景建议保留人工复核环节。
十一、内容小结
图片鉴黄暴恐内容安全审核接口以 POST 方式提供图像违规识别能力,覆盖色情与暴恐两类元素,支持 URL / Base64 / 文件三种输入,返回含 code、rate、ret_code 的结构化 JSON。接入方需在请求头携带 APPCODE 完成鉴权,并在客户端做好限流、重试与超时控制。识别结果属机器判定,存在边界与误差,建议在高风险场景结合人工复核与合规流程使用;图片格式、大小与配额等具体数值以控制台实时配置为准。




