
核心发现
传统黑名单和单一属地查询已经挡不住住宅中转和秒拨IP了。能串进生产风控的代理检测,需要同时具备代理类型识别、ASN归属判断、动态风险评分和离线部署能力。
一、代理检测到底在检测什么
一个请求到达你的服务器,你只看到一串IP。但这串IP背后,可能藏着完全不同的网络身份。账号令牌像登机牌,证明"谁在办理";IP网络属性像出发通道,证明"从哪类网络进来"。
今天的黑产混用VPN、住宅中转、Tor节点和秒拨IP,每次请求都来自不同地方。传统黑名单更新速度远追不上代理轮换,住宅中转IP用的又是真实家庭宽带出口,ASN和ISP归属看起来完全正常——单查属地根本发现不了。
成熟方案会把检测拆成多个维度交叉验证:
- 代理类型识别(VPN/Tor/Proxy)- 必要
- ASN/ISP归属判断- 必要
- 动态风险评分(0-100)- 必要
- 秒拨/真人概率- 加分项
只看代理标记会误伤企业出口;只看归属地,住宅中转ASN正常但实际用于批量操作;只看黑名单,新代理节点查不到。每个维度单独都不够,交叉验证才能闭环。
二、主流工具横向对比
市面上的工具定位各不相同——有的只给地理和ASN,有的只识别匿名类型,有的偏欺诈分,有的只做历史举报。选型要拆开看,比谁在你的核心场景里给出够用的字段。
| 检测维度 | IP数据云 | MaxMind | IPinfo | AbuseIPDB |
| 离线库 | ✅ 私有化日更 | ✅ MMDB(代理库另购) | ❌ | ❌ |
| 高并发 | P99<1ms,250万+ QPS | 延迟低,受限于MMDB | 受免费额度限制 | 严格限速 |
| 场景画像 | 20+细分场景 | 基础场景 | 仅基础归属 | 无 |
| 真人/秒拨 | ✅ 双维度 | ❌ | ❌ | ❌ |
| 误报控制 | 低,ASN白名单 | 较高,需自维护 | 高,仅看归属 | 不适用 |
最关键的差异在离线部署。注册、登录、交易这类高频链路,每次请求都要查,在线API有延迟和成本瓶颈。注册、登录、交易这类高频链路,每次请求都要查,在线API有延迟和成本瓶颈。
三、落地三层架构
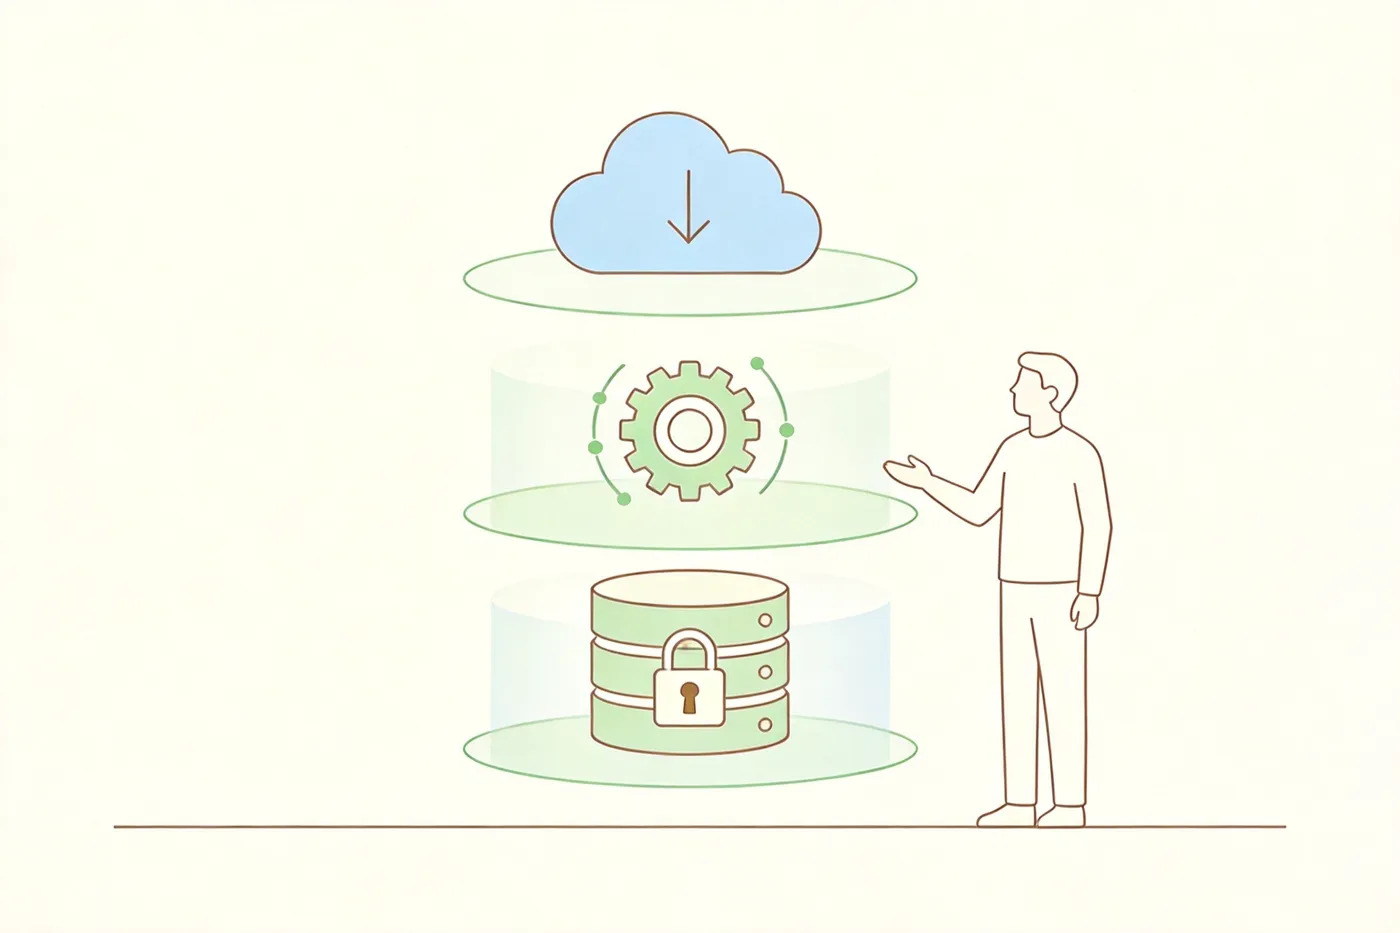
1.接入层 · 取真实出口IP
在网关/Nginx处获取真实TCP/UDP出口IP,过滤伪造的XFF头。
2.主查层 · 离线库+在线API双模
高频核心用离线库,新IP补情报用在线API。
3.决策层 · 分级规则
数据中心非白名单→降权,VPN/Tor/高风险→拒绝,住宅中转但秒拨/真人异常→二次验证,全量留审计日志。
四、接入建议与常见误区
先定场景再选工具:国内核心链路用离线库主查+在线API补情报;规则至少输出is_proxy、proxy_type、asn、usage_type、risk_score五项,别只用一个总分拦。企业出口和合作IDC先建ASN白名单,减少误伤,每次判定存日志便于审计。
五个误区:把VPN一律封禁、把机房IP等同恶意、用单家总分替代多信号、把属地当真人位置、用静态黑名单代替行为风险。
常见问题 FAQ
Q1:不同工具给出的代理检测结果不一致怎么办?
先核对维度差异。各工具擅长的维度不同,如果proxy_type一致但风险分不同,差异在评分样本和阈值。把多源结果映射为统一字段,再按ASN白名单、网络类型、代理类型、risk_score融合判断,不盲信单家。
Q2:住宅中转和普通家庭IP怎么区分?
住宅中转出口ASN可能属运营商、归属正常,但proxy标记、秒拨概率、真人概率会异常。仅查属地不够,需同时看proxy_type、mb_rate、real、risk_score。usage_type显示住宅但proxy命中+秒拨概率高+真人概率低,结合请求频率判断,必要时转二次验证。
选型结论
代理检测的核心差异不在"能不能识别代理",而在"识别到什么粒度"。能区分类型还是只给是否、能输出风险分还是只有黑白名单、能离线部署还是只能在线查——这决定了检测是停在"情报参考",还是能串进生产链路做实时决策。




