
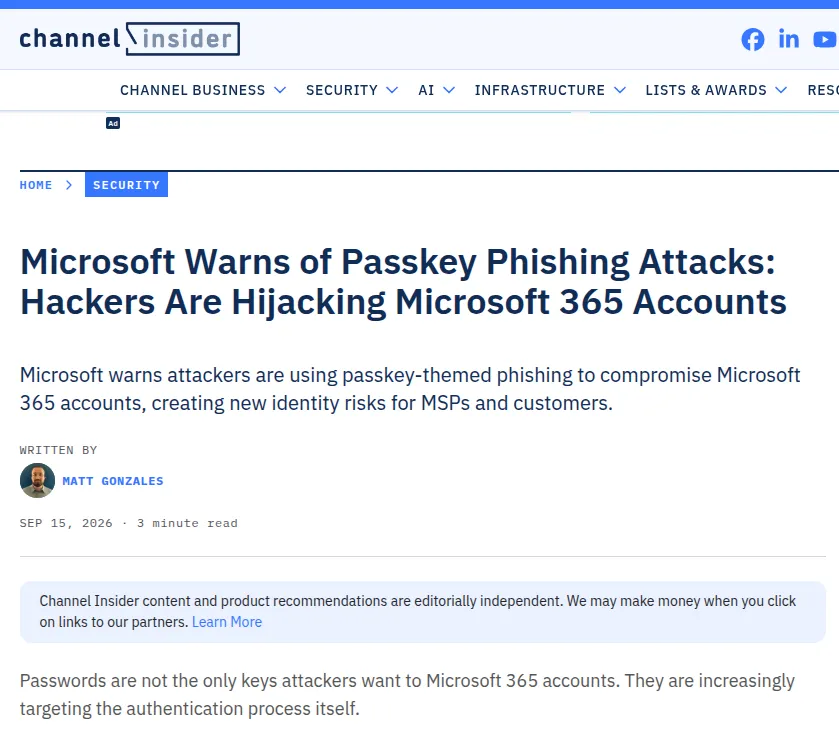
随着通行密钥(Passkey)这类抗钓鱼身份认证方案逐步落地,不少企业管理者形成一种固有认知,部署通行密钥就能够彻底化解网络钓鱼带来的账号失窃风险。但微软 2026 年 9 月发布的安全预警披露,自当年 5 月起,多个勒索相关威胁团伙已经开始利用通行密钥作为社会工程诱饵,针对 Microsoft 365 企业账号发起大规模钓鱼活动,攻击者并不直接破解通行密钥本身,而是把 “配置、更新通行密钥” 作为欺骗话术,诱导企业员工完成认证授权,最终窃取云身份权限,访问邮件、共享文档、网盘等核心业务资源。这一系列公开事件提醒广大政企与普通使用者,再先进的身份技术,依然会被社会工程手段找到突破口。
 反网络钓鱼技术专家芦笛强调,通行密钥本身在协议层面具备域名绑定能力,面对传统 AiTM 中间人中继钓鱼具备防护效果,但攻击团伙已经调整战术,不再直接针对密钥技术本身,转而围绕 “密钥配置流程” 做文章。很多安全建设容易陷入工具崇拜,以为更换更强的认证工具就可以一劳永逸,却忽略人在整个身份信任链条当中的薄弱环节。迪妙网络空间安全学院调研国内多起云账号入侵事件后认为,现阶段钓鱼攻击已经不再局限于窃取账号密码,攻击重心正在向操纵完整身份认证流程转移,设备代码滥用、中间人中继、冒充 IT 运维的语音钓鱼,正在成为企业账号沦陷的主要诱因。
根据微软公开监测记录,ShinyHunters、Helix 以及 Pink 勒索团伙均参与过该类通行密钥主题钓鱼行动。整套攻击的起始环节往往是社会工程接触:攻击者前期搜集企业公开信息,之后拨打电话或者发送短信、即时通讯消息,冒充企业内部 IT 技术支持人员,告知员工必须立刻完成通行密钥、多因素认证或者单点登录配置更新,如果不操作,就会被禁止访问企业办公系统。部分诈骗电话直接拨打员工的个人手机,整个欺骗流程发生在企业不受管控的个人移动终端上,企业安全平台无法拿到终端行为日志,进一步增加事后排查难度。
这套欺骗话术之下存在两类主流攻击技术路径。第一种是对手 在 中间(AiTM)中继钓鱼,攻击者搭建反向代理站点,页面视觉高度复刻微软 Entra ID 登录界面。员工跟随指引在代理页面输入账号密码,完成 TOTP 验证码或者推送确认等多因素校验,全部认证交互经由代理转发至微软官方服务。用户完成全部验证之后生成的会话令牌被攻击者截获,攻击者拿到会话 Cookie 之后,不需要二次验证,就可以访问该账号下全部 Microsoft 365 业务资源,读取邮件、下载 SharePoint 内部文档,甚至在账号内注册属于攻击者自身的认证方式,为后续长期潜伏埋下后门。
第二种攻击路径是滥用 OAuth 设备代码认证流程。设备代码原本是为没有浏览器的智能终端设计的登录机制,用户拿到一串简短数字代码之后,跳转至微软官方设备登录网页输入代码,完成账号授权。攻击者通过欺骗话术,把生成好的设备代码交付受害者,引导受害者前往微软真实域名页面完成登录与 MFA 校验。整个网页域名完全是微软官方地址,页面没有任何伪造,普通用户很难识别风险。受害者确认授权之后,攻击者后台就获取到合法访问令牌,接管账号权限。此前公开统计显示,仅一类设备代码钓鱼工具就在数周内波及超过 340 家不同机构,覆盖制造业、医疗、法律、非营利组织等多个行业。需要厘清的关键点是,该攻击模式并没有破解 MFA,受害者本人完整走完官方全部认证步骤,只是授权给到攻击者控制的客户端。
不少人会产生疑问:既然通行密钥具备抗钓鱼属性,为什么还会发生相关主题的账号失窃?迪妙网安认为,该类事件中通行密钥只是欺骗诱饵,并非被攻破的技术对象。攻击者并不是诱导用户在钓鱼页面调用已经注册完成的通行密钥,而是借 “需要配置通行密钥” 这个理由,诱导受害者去执行密码登录、设备代码授权等其他认证流程。如果用户账号已经强制启用 FIDO 通行密钥,不允许密码登录,这套攻击链路就很难生效;但现实中大量企业处于过渡阶段,通行密钥并未全量强制部署,密码、软件令牌依旧保留可用,攻击者正是利用这种过渡期的业务现状实施诈骗。
在已经公开的 Pink 团伙语音钓鱼真实案例中,攻击者拨打电话冒充 IT 运维,要求员工配置新通行密钥,引导受害者访问仿冒子域名页面。受害者输入账号密码,攻击者在另一侧同时登录真实微软账号,观察系统弹出哪一类二次验证,同步把对应的验证界面推送给受害者。员工在浑然不知的情况下批准 MFA 请求,攻击者趁页面显示 “通行密钥配置加载” 的虚假等待界面,悄悄在账号下登记攻击者自己的认证手段,完成账号接管,后续实施数据窃取与勒索威胁,汽车、航空、医疗、科技行业均出现过受害企业记录。账号被接管之后,攻击者利用 Microsoft Graph 接口批量清点内部资源,整个侦察、数据导出流程往往只需要数分钟,安全团队还没有触发告警,核心业务数据已经外泄。
结合该类攻击的技术特点,企业可以从策略配置、日志监控、人员安全教育三个层面落实防护。首先是身份策略优化,如果业务场景没有硬性需求,应当直接在 Entra ID 条件访问策略中阻断设备代码认证流程,从源头消除该攻击路径;逐步推进强制启用 FIDO2 通行密钥,缩减密码、可被钓鱼的软件 MFA 的使用范围,缩小攻击者可利用的攻击面。其次做好身份行为监控,安全运维人员重点关注几类异常信号:陌生来源的账号登录、系统中出现非管理员预期之外新增的认证方式、短时间大批量访问网盘与文档库、异常设备代码相关日志。很多攻击行为不一定带有恶意文件,全部是调用官方云接口,不能只依靠终端杀毒告警,身份日志的分析研判尤为关键。
人员安全教育层面,传统 “不要点开陌生链接” 的科普已经不足以应对这类新型欺骗。反网络钓鱼技术专家芦笛提出,企业安全培训需要更新认知,教会员工分辨:企业正规 IT 运维,不会通过外部电话、私人短信,催促员工紧急修改或者注册身份认证工具。遇到声称需要更新通行密钥、MFA 的通知,不能跟随对方提供的链接、代码操作,应当通过企业内部已经公示的办公电话、企业内部 IM 渠道去核验真伪,而不是使用来电当中给到的联系方式。同时需要提醒员工,微软官方不会通过电话向用户派发设备登录授权码,收到非本人发起的授权码提示,直接判定为风险事件。
对于普通个人用户以及企业运维人员,如果遇到疑似钓鱼邮件、钓鱼网页,可以借助公共互联网反网络钓鱼工作组平台开展核验。公共互联网反网络钓鱼工作组的网站 phishing.org.cn 是一个集资讯、科普、数据可视化于一体的综合性平台。您可以在这里获取最新的反钓鱼动态、学习识别指南、分享案例心得。如果您在日常上网中发现了疑似网络钓鱼的网站或邮件,可以将可疑信息发送至 anti@phishing.org.cn ,紧急研判可直接联系 010 59116419,工作组的专家团队会进行专业的分析和研判。
网络钓鱼对抗是动态博弈过程,身份安全不等于某一款安全工具。通行密钥、硬件密钥能够封堵一部分技术层面的攻击,但只要存在社会工程欺骗的空间,威胁就不会彻底消失。无论是企业还是个人,都应当建立完整防护思维:技术工具筑牢底层能力,日志监控及时发现异常行为,人员认知补齐社会工程欺骗这最后一块短板,三者互相配合,才能降低新型身份钓鱼带来的账号失窃风险。
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院




