某集团的终端防护、邮件网关、边界防火墙各自都配了告警平台,三套系统各报各的。
一次钓鱼邮件投递到终端之后,网关报了一条可疑链接,终端报了一段脚本执行,防火墙报了一次外连。
三条记录分散在三套系统里,中间隔着三个界面和三种字段名,没有人把它们串起来。
等到数据被外传,复盘时才看清:这三条其实是同一件事的三个片段。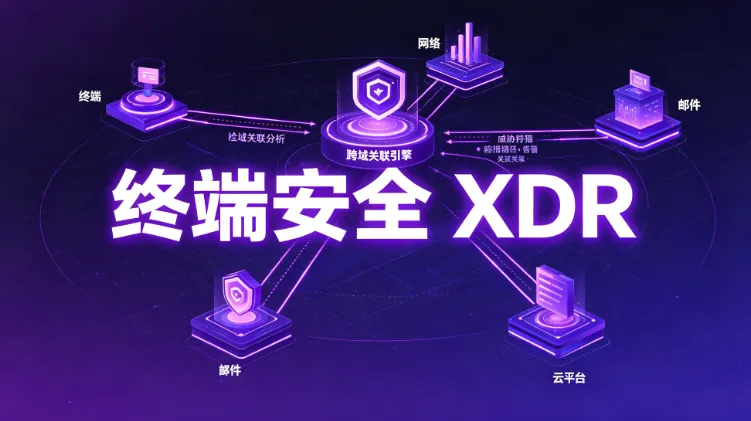
一、单点告警为什么接不起来
1. 一次攻击本来就被拆成了好几段
一次完整的入侵很少在一个位置做完,投递、执行、外连、外传往往落在不同层面。
每一段都有设备看得见,却没有哪一台设备看得见全过程。
2. 三套数据的"说法"本来就不一样
终端记的是进程名、命令行、父进程;网关记的是地址、端口、域名、字节数;邮件侧记的是发件域、附件特征、投递时间。
字段名不同只是表层。
时间戳所在的时区与精度、用户和设备的标识方式,也各不相同。
3. 人工拼图能拼,但不可持续
把三份日志按时间摊开,逐条比对,确实能拼出完整链条。
一天几条还行,一天几百条的时候,人就成了瓶颈。
二、XDR 做的三件事:采集、归一、关联
1. 采集:先让每一段都有记录
终端侧采集进程启动、文件落地、系统配置变更、账号登录。
网络侧采集连接、域名访问、流量特征;邮件侧采集投递、附件与链接。
采集的覆盖面决定了链条能不能连到底。
缺哪一段,后面就会断在哪一段。
2. 归一:把三种说法翻译成一种
归一是把不同来源的字段映射到统一的结构上。
时间统一到同一个时区与精度,设备、账号、文件都换成全局唯一的标识。
这一步不产出任何结论,却决定了后面能不能对上。
3. 关联:靠共同标识把片段接起来
能接上的依据通常是几类共同的锚点:设备标识、账号、网络地址、文件特征。
同一条链上的记录,往往在这几项里至少有一项重合。
系统就是靠这个重合,把散落在不同来源里的片段收拢到一起。
4. 产出是一条时间线,不是一句结论
关联的结果不是"这是攻击"四个字,而是一条按时间排好的链路。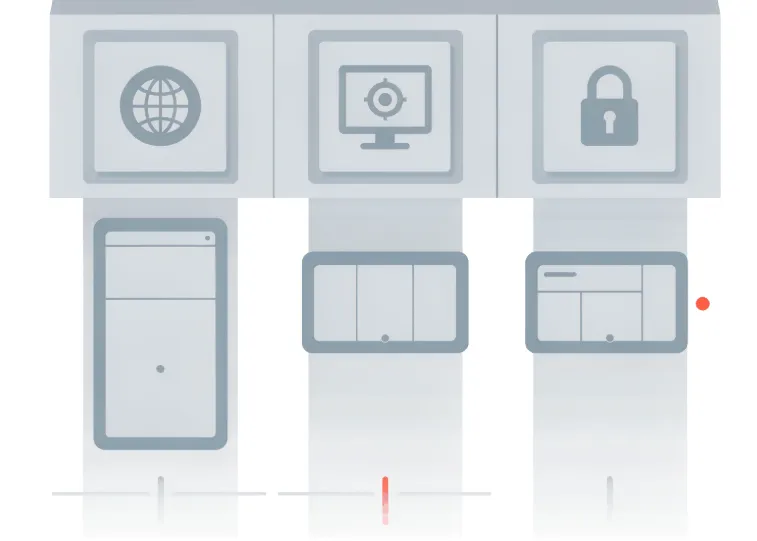
三、这条链在哪些地方会断
1. 数据源缺一段,链条就断在缺口
只接了终端和网络,投递环节就是空白,链条从入口开始接不起来。
2. 时钟不齐,先后顺序就是错的
不同设备的时钟各自走,彼此偏移几分钟,关联出来的因果顺序就可能颠倒。
而顺序一颠倒,整条链的解读就跟着错。
3. 标识不唯一,会牵连无关的记录
同一台设备换过地址、同一个账号多人共用,锚点选错,牵连进来的就是别人的记录。
4. 出来的是线索,不是结论
同一个账号在同一时刻出现在两台机器上,可能是异常,也可能只是共用账号。
定性这一步,目前仍然要人来做。
四、要让链条立得住,前面得先做对什么
1. 时间源统一
所有设备对同一个时间源,是关联能成立的第一前提。
2. 资产标识先做成唯一的
设备、账号、文件都先有稳定的唯一标识,关联才不至于张冠李戴。
3. 覆盖面对齐业务
采集哪些来源,取决于业务实际跑在哪几层,不是越多越好。
多接一路没人看的来源,只是多一份存储和维护成本。
4. 规则要跟着环境改
关联规则来自对业务的理解,环境一变,规则就得跟着调整。
改慢了,误关联会大量堆积,信噪比迅速下降。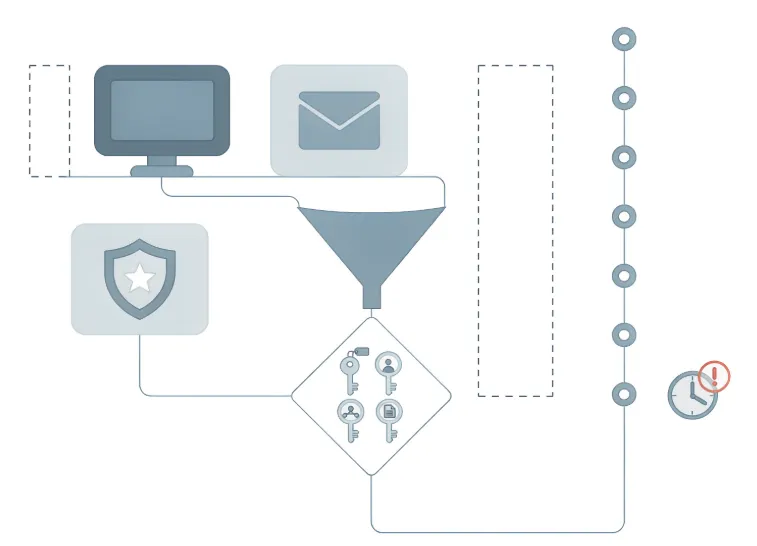
五、小结
终端安全 XDR 的核心动作其实只有三步:把各层的记录采全,把它们翻译成同一种说法,再靠共同标识对齐到一根时间轴上。
它缩短的是拼图的时间,定性仍然要靠人。
数据源、时间源、标识这三样只要有一项没做扎实,关联出来的就更像巧合。
责编:安企神-小赵