某设计院的图纸做了加密,外发要走审批,看起来已经比较扎实。
可投标前一个月,一份未标密级的方案被业务人员当成普通资料,直接发给了外部合作方。
事后查下来,这份文件从选定版本到发出,全程没有一个人定过密级,也就没有任何规则拦过它。
真正的问题不在加密,而在没人说清哪些资料算核心。
一、分级不清,防护就没有着力点
1. 不做分级,规则只能一刀切
不知道哪些文件重要,管控就只剩下"全部按最严来"这一条路。
2. 一刀切的直接后果是绕过
全公司都套用最严的策略,正常的对外协作立刻受影响。
业务跑不动,绕行就会自发出现,换私人邮箱、用手机拍、把文件拆开发,办法总比限制多。
3. 分级的起点是业务判断
哪些数据丢了会伤筋动骨、哪些丢了只是添麻烦,这类判断只能由业务和管理层给出。
技术团队可以帮忙落地,替代不了这个决定。
二、三个控制点各自的盲区
1. 终端侧:管得住文件,管不住屏幕
加密在终端上做的是一道"出门检查",文件离开受控环境就打不开。
只要文件还在受控终端里,有权限的人对它做的操作,就都在授权范围之内。
内部泄密里占比最大的那一块,恰恰是这类"合法操作"。
能补上的多是水印这类手段,把使用者和去向标在画面上,出了事追得到人。
但它同样作用在事后,信息已经带走、内容已经拍下,水印只能形成威慑,拦不住那一次。
2. 通道侧:堵得住通道,堵不住新通道
邮件、即时通讯、网盘、打印、刻录,这些通道都能按策略管控。
问题在于通道是会新增的。
今天还没被纳入管控的那个协作工具,明天就可能成为新的出口。
规则只能跟着通道走,更新一慢,缺口就出来了。
3. 内容侧:认得出关键词,认不出变体
关键词和规则匹配能发现大部分明显的外发行为。
把文件改名、拆段、转成图片之后再发,识别率会明显下降。
这是规则类手段的天然边界,越依赖固定特征,对变体越无力。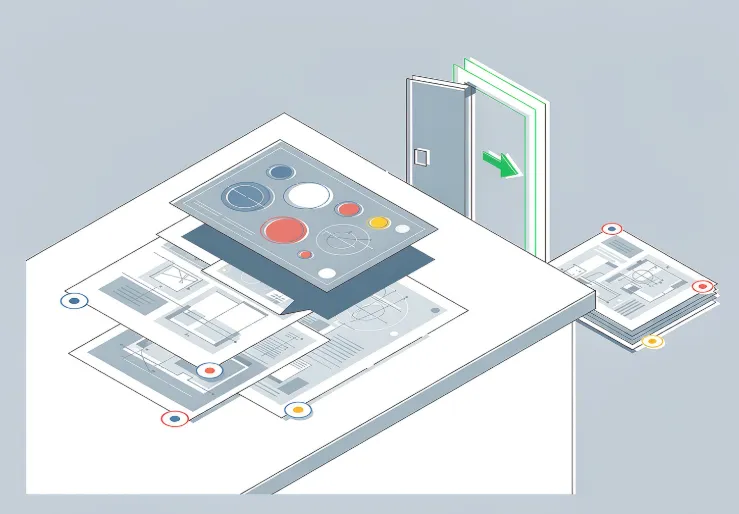
三、代价:误报、效率与审批链
1. 误报的代价最先显现
规则定宽了会漏,定严了会误拦,而误拦的抱怨往往先到。
一旦有人因为误拦而放弃走正规流程,规则就已经失效了一半。
2. 效率的代价落在业务部门
每次外发都要等审批,销售、投标、售后这类节奏快的岗位受冲击最大。
3. 审批链越长,绕行越有动力
流程要区分场景,常规、低频的外发可以简化,涉及核心数据的才走完整链条。
审批链条的长度应该和数据的密级挂钩,不能所有外发都套用同一套流程。
四、让规则立得住的两个前提
1. 管理层要给出边界
能接受多大程度的效率损失、哪些数据必须走审批,这些边界由管理层来画。
边界不清晰,一线就会自己解释规则,解释的方向通常是省事的那一边。
2. 业务部门要参与定规则
一线最清楚哪个环节必然要外带文件、哪种审批会拖垮流程。
让他们参与,规则才有落地的可能。
五、小结
企业防止数据泄密,技术手段解决的是"拦不拦得住",分级解决的是"该拦谁"。
分级不清,规则就只能一刀切;一刀切久了,绕过就成了常态。
先把资料分成几档,再决定每一档用什么手段,这个顺序不能反过来。
责编:安企神-小赵