
2025 年 3 月,一家装备制造企业发生图纸泄密事件。研发人员在内网打开加密 CAD 图纸,系统默认开放剪贴板复制权限,员工将图纸内关键尺寸参数复制粘贴到微信聊天框,发送给外部合作方。后续资料被竞品获取,企业核心产品方案提前泄露,造成直接经济损失。事后复盘发现,企业部署了文档加密软件,但剪贴板默认复制权限未做限制,文件本身无法被拷贝带走,文字、参数却能通过复制粘贴外泄,这是很多企业 DLP 建设中极易忽略的隐形泄密通道。
很多企业在部署文档透明加密后,重点管控文件拷贝、U 盘导出、屏幕截图,却忽略剪贴板复制行为。加密文件可以正常打开查看,但如果默认允许复制内容到剪贴板,敏感文字、表格数据、图纸参数都可以被复制粘贴到浏览器、聊天软件、本地文档,加密防护直接被绕过。
为什么需要管控默认复制权限?
默认复制权限,用于控制加密文件内容能否复制到系统剪贴板。该开关默认开启时,用户可以选中加密文档内文字、数据,复制到剪贴板,粘贴至其他应用;关闭该权限后,加密文件内容无法复制,从源头阻断复制粘贴泄密路径。
在业务场景中,完全禁止复制会影响内部协同。例如技术人员需要摘抄少量参数用于内部测试,财务需要提取部分报表数据。一刀切禁用剪贴板会严重降低办公效率。这就是需要精细化管控默认复制权限的根本原因:不再是 “全允许” 或 “全禁止” 二选一,而是基于用户、终端、文档类型做分级策略。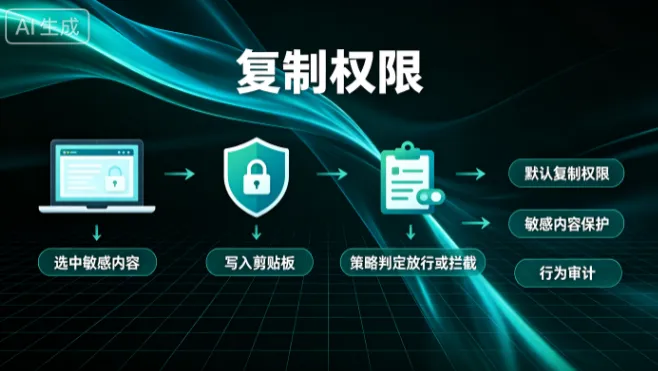
未管控默认复制权限,会带来多重安全隐患。第一,加密外壳失效,文件本身无法外发,但内容可以通过剪贴板剥离出来;第二,泄密行为隐蔽,复制粘贴操作没有明显痕迹,很难及时发现;第三,放大合规风险,面向客户隐私、项目涉密资料,一旦发生数据外泄,企业难以满足等保、数据安全法相关审计要求。
阿里云提供的底层能力
阿里云终端安全体系,为终端数据防泄漏提供底层支撑能力,可支撑剪贴板权限管控策略落地。
依托阿里云终端安全客户端的文件驱动层钩子能力,可监控系统剪贴板读写事件。当应用读取加密文档内容并尝试写入剪贴板时,安全客户端实时拦截该行为,匹配预设的复制权限策略,判断是否放行。
阿里云云安全中心提供统一策略管理与审计能力。管理员可在云端控制台,按部门、终端分组、用户账号、文档后缀配置策略,对不同涉密文档设置差异化默认复制权限。所有剪贴板复制尝试行为,都会生成安全日志上报至云端,支持检索、告警、留存,满足安全审计要求。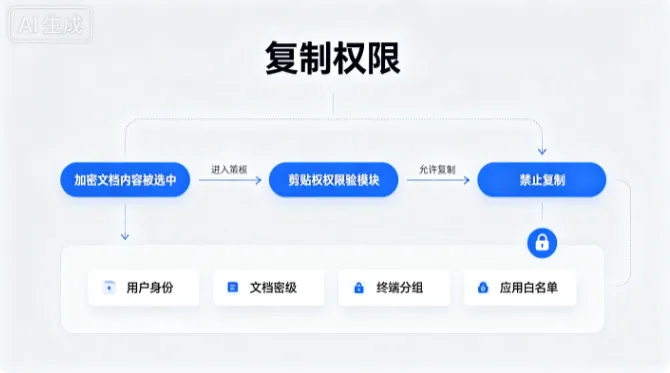
同时,阿里云提供终端进程管控能力,可配合剪贴板策略做联动防护。例如限制涉密文档内容,禁止粘贴到微信、浏览器等外部应用,仅允许粘贴到指定内网业务软件,实现更细粒度的权限隔离。
自研或第三方加密软件如何调用这些能力
企业自研文档加密系统,或是第三方数据防泄密软件,可对接阿里云终端安全底层能力,实现默认复制权限管控。
对于第三方加密软件,可基于阿里云终端安全开放的事件回调接口,订阅剪贴板操作事件。当用户尝试复制加密文件内容,加密软件接收事件回调,结合自身加密标签判断文档密级,调用阿里云终端管控接口,拦截剪贴板写入动作。策略下发、日志上报统一接入阿里云云安全中心控制台,实现策略集中管理。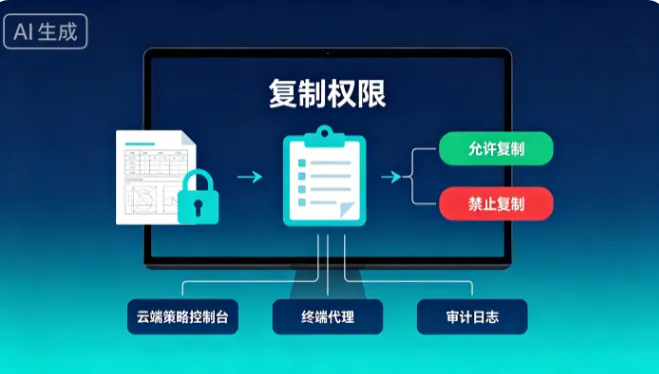
自研加密系统可深度复用阿里云终端驱动层监控能力,无需从零开发剪贴板行为捕获模块。自研系统负责文档透明加密逻辑,阿里云能力负责系统层面剪贴板、进程、审计的底层监控,二者协同。可以按需配置默认复制权限:高密级图纸、核心客户资料,直接关闭复制权限;普通内部文档,开启复制权限但限制粘贴范围。
在集成实施时,需要做好兼容性测试,避免 Office、CAD、PDF 等专业软件出现异常卡顿、崩溃问题,同时配置告警规则,当多次出现剪贴板拦截行为,自动推送告警给安全管理员。
结语
管控默认复制权限,补齐了文档加密体系中剪贴板泄密的短板。通过阿里云终端安全底层能力,企业不再只能全盘开放或禁止复制,实现敏感内容拷贝的精细化管控,兼顾数据安全与内部办公协同效率。
从合规层面,剪贴板操作日志完整留存,可支撑等保测评、数据安全审计,降低企业数据泄露带来的法律与经营风险。将默认复制权限纳入终端 DLP 整体策略,与文件加密、外设管控、屏幕水印联动,构建完整的终端敏感数据防护体系,守住复制粘贴这类容易被忽视的数据泄露通道。
编辑:小七




