我做了20年的数据工作了,数据开发、数据仓库、大数据我都认为自己手到擒来,唯独在数据治理这个领域,我这些年职业生涯感受到更多的是那种受挫感。在家闲着,把DAMA2这本书又努力看了一遍。说实话这本书里面的知识含量确实太高了,再次看完以后的总体感觉还是知识爆炸,太多的信息看完就忘记了(又又又忘记了)。
看完这本书我想了三个我问自己的问题,让大模型参考dama2 book 回答:
1-“所有的数据治理工作能力中,最重要的是什么?”
2-“在DAMA2 车轮图框架中最重要的治理工作是那一项?”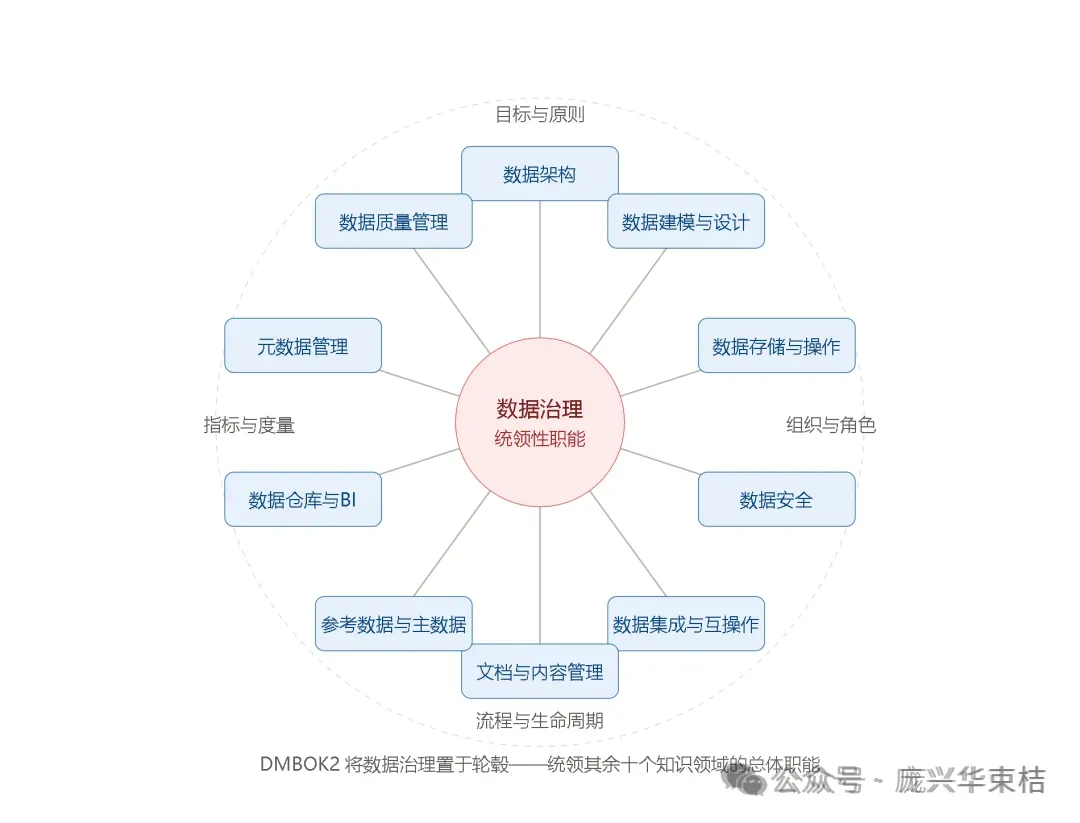
3-“如果我所在的组织要开展“数据治理”活动,最开始该建议从哪些工作做起,这些工作中最重要的是什么?如果要给这些工作定义一个业务驱动的目标,应该是什么?”
DMBOK2 将数据治理定义为对数据管理与数据使用进行规划、监督与控制的职能,它的核心不是工具、标准文档,而是权威决策与责任归属:
- 数据治理本质是回答 谁有权针对数据做什么决定,谁对数据结果承担责任;
- 政策、标准、数据质量规则、元数据规范,都要依靠这套权责体系才能落地;缺少决策权与问责,所有制度都会停留在纸面,跨部门数据争议无法裁决;
- 数据所有者(Data Owner,业务角色)承担业务决策责任,数据管家(Data Steward)负责日常落地、定义业务术语、协调数据问题,是治理落地的关键载体;
按照DAMA2的官方内容,最重要的其实是“建立清晰的数据决策权与问责机制”。我不是不认可,只是认为从实践的角度来看,让决策层认可有“数据治理”这件事情要做,然后才能去把数据治理这么大一摊子内容打包进去,按照这套架构来“建立清晰的数据决策权与问责机制”。否则,就可能是做出一个点状事件形式的“建立清晰的数据决策权与问责机制”,大概率“头痛医头,脚痛医脚”,不得章法。
那么就需要一个足够重要的需求,让决策层认识到数据领域的管理远不是一个点,而是一个系统性的问题。这个需求需要有强的业务驱动,也有能让管理层能真实体会到其确实需要管理层牵去,构建一套体系化的“数据治理”方案。并由此去构建“建立清晰的数据决策权与问责机制”,这是果,我们最先需要找到的应该是因。
这也是我读完这本书,会提出这个问题的原因,为什么要做“数据治理”?为什么要去构建“建立清晰的数据决策权与问责机制”。
我认为从数据治理领域来看,数据质量与数据安全是唯二的“因”,而且从我经历的日常工作角度来看,数据质量的“因”更大,也更容易依靠这“因”把整个“数据治理”的各个领域穿起来。数据安全因为其影响决策时候的“一票否决”,在很多时候可能更容易由此引出企业实际去落地“数据治理”工作。但是很多时候这是一个附加条件,而不是必要条件。业务牵扯面不如数据质量这么深入。
上面是我回答的我的第一个问题,反过来看我的第二个问题“在DAMA2 车轮图框架中最重要的治理工作”的回答就应该是“数据治理”。因为在这套架构中“数据治理”处于中心环节,第一个问题我的回答案虽然不是“数据治理”,但是也是为了“建立清晰的数据决策权与问责机制”。这就是最重要的,并无异议。
就剩下三个问题,这是一连串的问题。包括:“从哪儿做起”、“最重要的”、“业务驱动目标”。先说从哪儿做起。
- 第一步必然是现状评估,识别业务痛点,评估组织当前数据管理成熟度,识别业务最关心的数据问题(统计口径不一致、数据错误、合规风险、数据不可用等),找到业务驱动的切入点,避免纯 IT 驱动治理。
- 第二步,要开始获取高层支持,建立跨业务治理组织:成立数据治理委员会(DGC),任命业务侧的数据所有者(Data Owner)、领域数据管家(Data Steward),明确角色、RACI 权责;DMBOK2 强调数据所有权属于业务,不是 IT。
- 第三步, 制定数据治理章程、原则与数据政策:发布治理章程,明确治理的授权、决策流程、争议升级机制、基础治理原则(业务驱动、数据作为资产、共担责任)。
- 第四步,制定路线图与可度量指标:规划分阶段落地计划,定义治理成效衡量指标,从小范围试点起步,逐步扩大范围。
上面就是DMBOK2提供的步骤,这期间最重要的我仍然认为是“找到业务驱动的切入点”,万事开头难,第一步就是最重要的一步。做好“数据治理”的开头,找到一个能推动进行后面几步的“切入点”才是最重要的。找到这个点,然后再获得高层支持,再构建“数据治理的组织与流程”,制定“路线图”并坚持走下去。
让我们都能找到真正能把数据治理工作头开好的“切入点”,做好关键的第一步吧。