出了事再翻日志,是很多团队的常态。
某公司发现服务器配置被人改过,运维组翻了两天日志,才发现关键那天的记录早就被覆盖,只能不了了之。
复盘时翻出一个更尴尬的事实:日志一直在记,只是没人想过它会不会被覆盖。
操作日志审计最容易失效的地方,不是"记不记",而是"记了以后能不能信"。
一、日志为什么常常用不上
先看清楚它失效的几种典型方式,比直接讲该怎么建更有意义。
1. 记录不完整
动作发生了,但记录里只有一部分。
比如只记了文件的删除,没记重命名;只记了登录,没记改配置。缺口平时看不出来,出事时正好卡在那里。
2. 记录不可信
日志落在本机、谁有权限谁都能清,或者留存时间设得很短。
这类日志在事后追查时,法律和技术上的说服力都很有限。
3. 记录没人看
日志每天产生大量条目,没有检索入口、没有告警联动,它就只是一堆静态数据。
放着不动的记录,和不存在差别不大。
二、三个层面的操作,覆盖到哪一层
日志能回答多少问题,取决于它覆盖了哪些动作。
1. 文件层面
创建、修改、重命名、复制、移动、删除,这些是最常被追查的动作。
其中复制和移动尤其要注意——它们会改变文件的归属位置,记录里通常需要同时留下源路径和目标路径。
2. 系统与配置层面
账号变更、权限调整、网络配置、策略修改,这类动作往往先于数据失窃发生。
很多事故复盘的起点,就是某条配置在某个时间点被改过,而这一步恰恰最容易被漏记。
3. 外设与外部通道层面
U盘的插拔、外设接入、文件打印与外发,指向的是数据离开设备的那一刻。
这一层记录的价值在于,它能把"文件被动过"和"文件被带走"区分开。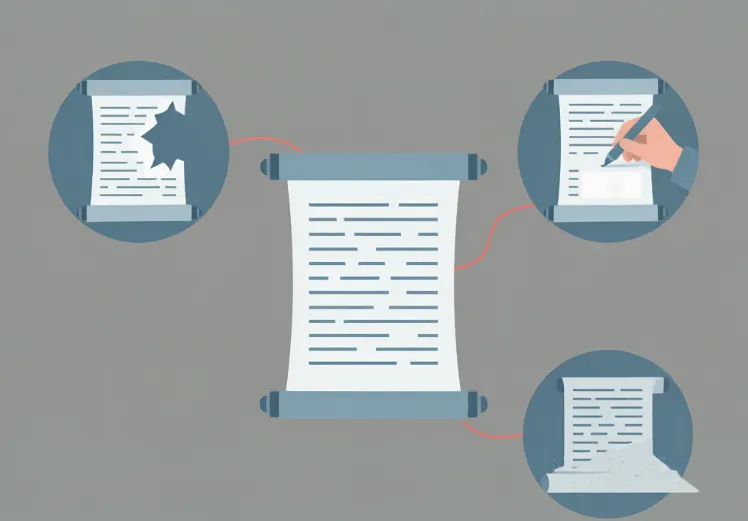
三、日志本身的安全与留存
一段日志要能作为依据,前提是它自己没被动过。
1. 集中收集
记录统一汇聚到服务端,比留在各台终端上更稳。
终端一旦重装或格式化,本机那份通常第一个消失。
2. 加密与权限控制
日志集中加密存放,访问权限按层级分配。
需要注意的是,日志本身也是敏感数据——谁在查日志、查了谁,这件事同样需要被约束。
3. 留存周期与合规
留存时间不是越长越好,它直接对应存储成本和合规要求。
设得太短,等发现异常时记录已经没了;设得太长,检索和存储都会成为负担。
四、检索、关联与报表的实际作用
日志的价值,最终体现在能不能回答一个具体问题。
1. 按维度检索
按部门、按人员、按时间段筛出记录,是最基础的能力。
检索不顺,翻日志就会变成一件没人愿意做的事。
2. 关联成链路
单条记录往往说明不了什么,把同一件事涉及的多条记录串起来,才看得出完整过程。
例如"拷到U盘"加上"拔盘"再加上"外发",三段连起来才是一条完整的路径。
3. 统计成报表
把记录按维度统计成报表,管理层看到的是趋势而不是流水账。
不过报表的口径要提前定清楚,口径不一致,统计出来的结论反而会误导判断。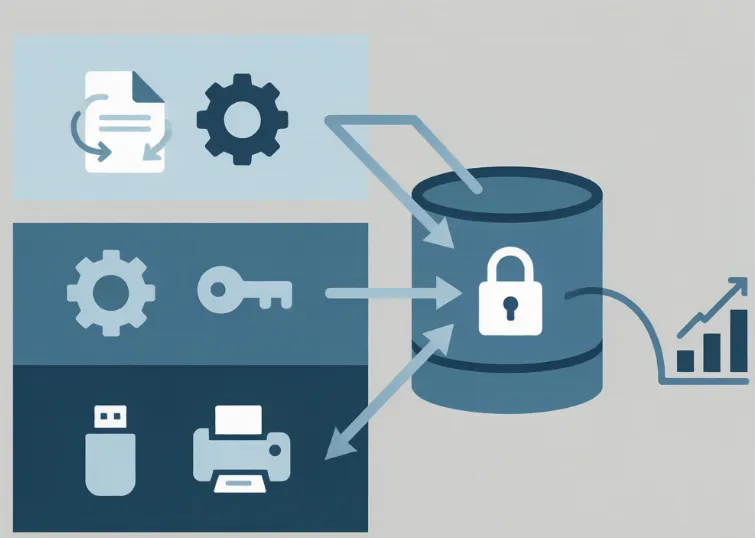
五、小结
操作日志审计真正难的,不是把日志记录下来,而是让它在需要的时候站得住。
记录是否完整、是否可信、是否有人看,这三件事决定了一套日志的实际价值。
先把失效的方式想清楚,再去补对应的短板,比照着清单逐项配置更有效。
责编:安企神-小赵