
一、为什么屏幕拍照成了新的风险点?
在传统防泄漏体系中,管控手段主要围绕"文件本身"和"外设通道":
- 文档加密解决"文件落到磁盘上是否可读";
- U盘、打印、邮件、聊天管控解决"文件能不能被带出去"。
但屏幕是一个无法被完全管控的输出面:
- U盘禁了,但屏幕上的内容本来就是给员工看的,必须能显示;
- 打印水印只解决纸质件,手机拍屏绕开了打印机;
- 管控个人手机在企业管理中既不现实,也容易引发劳资矛盾。
于是员工掏出手机对着屏幕一拍,几十秒就能把机密方案、客户名单、财务报表完整记录下来。这种泄密方式过去几年呈明显上升趋势,也是很多企业"加密做了、外设管了,但还是泄密"的根因之一。
二、技术方案:三层水印,覆盖不同场景
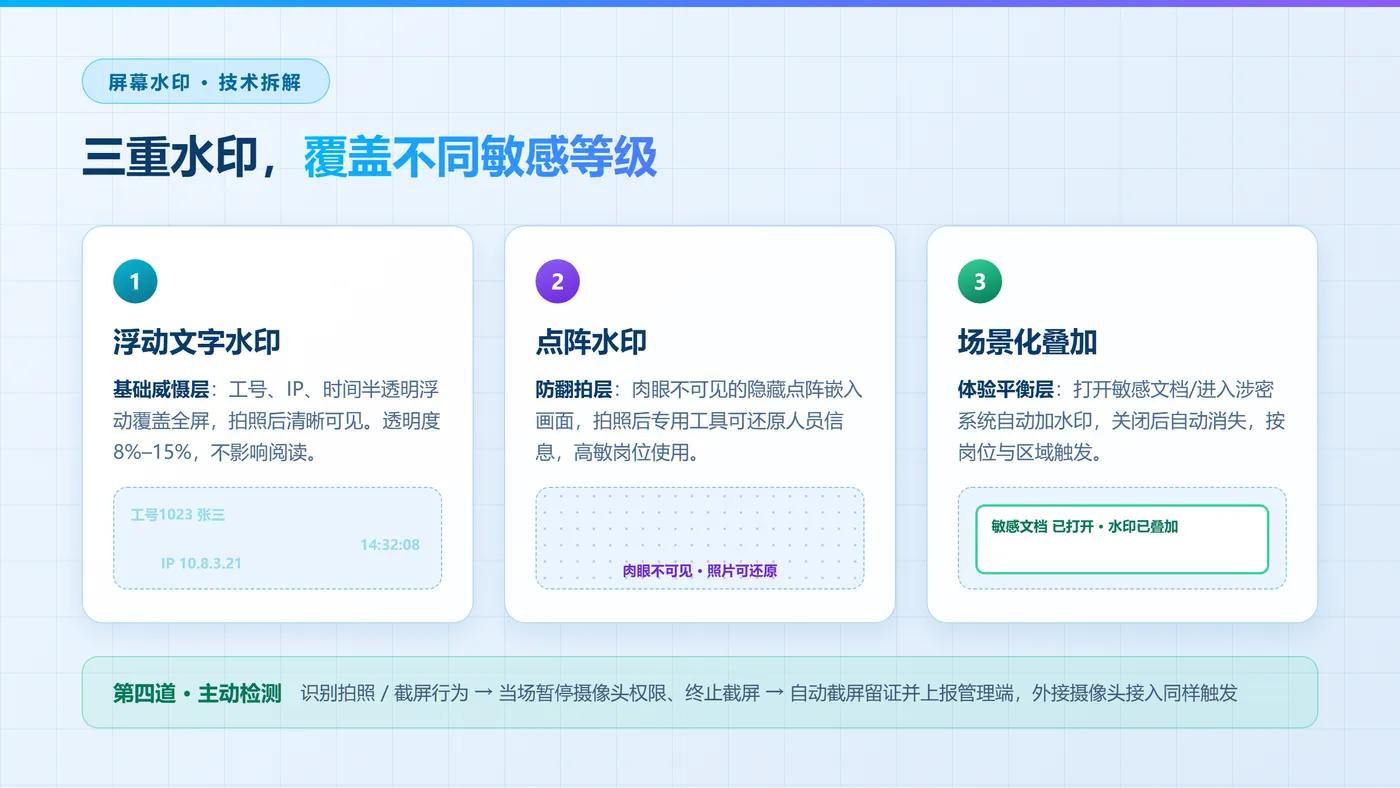
1. 浮动文字水印:基础威慑层
在屏幕上叠加半透明的浮动文字水印,内容通常包含:
- 员工工号、姓名;
- 终端 IP、计算机名;
- 当前时间(精确到秒)。
技术要点:
- 半透明 + 周期性位移:水印透明度控制在不影响正常阅读的程度(通常 8%–15%),每隔几秒在屏幕不同位置浮动,避免被后期修图抹除;
- 覆盖全屏:包括桌面、已打开的所有应用窗口,不能只覆盖浏览器或 Office;
- 拍照可见:即使员工用手机拍摄屏幕,照片放大后水印依然清晰可辨,从而把"谁拍的"变成可追溯的证据。
2. 点阵水印:专门针对翻拍
浮动文字水印对普通拍照有效,但如果对方刻意去修图,文字水印可以被涂抹。点阵水印(也称隐藏水印、数字水印)是另一套思路:
- 水印以肉眼几乎不可见的点阵/微字形式嵌入屏幕画面;
- 员工正常办公完全感知不到;
- 一旦被手机拍摄,照片中放大后可以通过专用工具还原出隐藏的人员/终端信息;
- 即便对方后期裁剪、压缩、加滤镜,点阵信息仍可被提取。
这一层主要面向高敏感岗位(研发核心代码、财务报表、法务合同、客户数据),成本相对高,不需要全员开启。
3. 场景化叠加:不是所有屏幕都要全程水印
全屏幕全程水印体验很差,实际落地通常采用按场景触发:
- 敏感应用/文档触发:打开指定的涉密系统、机密文档分类时,屏幕自动叠加水印;关闭后水印自动消失;
- 岗位触发:研发、财务、法务等岗位屏幕全程带水印,普通办公岗位仅在访问敏感系统时触发;
- 敏感区域触发:在涉密会议室、机房、档案区等物理区域内,终端自动提升水印强度。
这种"按需叠加"的方式,既保留了威慑能力,又不至于让全员抱怨"屏幕花"。
三、主动检测:发现拍照行为,当场阻断并留证
水印解决的是"拍了能追",但更理想的状态是"拍不成"。这一层做的是实时检测 + 即时阻断 + 自动取证:
- 拍照行为识别:终端实时监测本机摄像头调用、截屏 API 调用,识别"正在拍屏"的动作;
- 临时阻断:一旦检测到拍照行为,立即暂停本机摄像头拍照权限,让对方这一下拍不成;检测到屏幕截屏时,同样终止截屏动作;
- 自动取证:阻断的同时,终端自动截屏当前屏幕,连同发生时间、终端、用户信息一起上报管理端——等于把"对方想拍的那一幕"直接截下来留证;
- 外接摄像头检测:检测到有外接摄像头接入终端时,自动截屏并上报,覆盖"用 USB 摄像头拍屏"这类绕过方式;
- 全程日志:从检测到拍照、阻断、自动截屏到恢复,每一步都写日志,事后可以完整还原当时发生了什么。
这样形成了完整链条:对方一抬手就被发现 → 当场拍不成 → 系统自动存下现场证据 → 日志留痕。威慑力和可追溯性都比单纯水印高一个量级。
四、落地踩坑记录
实际部署中有几个常见坑,提前规划可以少走弯路:
- 水印太淡:为了"不影响体验"把透明度调得太低,结果拍出来的照片里水印根本看不见,等于没做;建议先在 10 人小范围试拍,确认照片中水印可辨识;
- 水印太亮/固定位置:全屏固定位置大字水印,员工反应"看着眼睛累",长期会引发大规模投诉;务必使用浮动 + 半透明;
- 只覆盖主屏幕:多显示器环境下水印只加在主屏,副屏漏了;多屏终端必须每块屏都叠加;
- 忘记锁屏画面:员工离开座位没锁屏,别人直接拍屏,这是水印覆盖的盲区;锁屏画面同样要带水印;
- 性能影响评估:实时全屏水印叠加对低端终端的 GPU 有一定消耗,部署前先在最低配机型上验证帧率和功耗,避免老旧机器卡顿。
五、总结
屏幕拍照是U盘、打印管控之后最常见的"漏网通道"。企业无法物理没收员工手机,但可以通过浮动文字水印做基础威慑、点阵水印做高敏岗位追溯、按场景叠加平衡体验,再配合截屏/录屏管控与行为审计,把"拍了也不敢拍、拍了也能追到"这两件事落地。
水印方案本身不复杂,关键是透明度平衡、覆盖完整性、场景触发策略三件事做到位。它和前一篇提到的文档加密、外设管控、网络管控一起,构成终端数据防泄漏的完整闭环。




