
一、为什么加密之后,数据还是会"走"?
文档加密解决的是"文件落在终端上是否安全",但数据外泄的路径远不止文件拷贝:
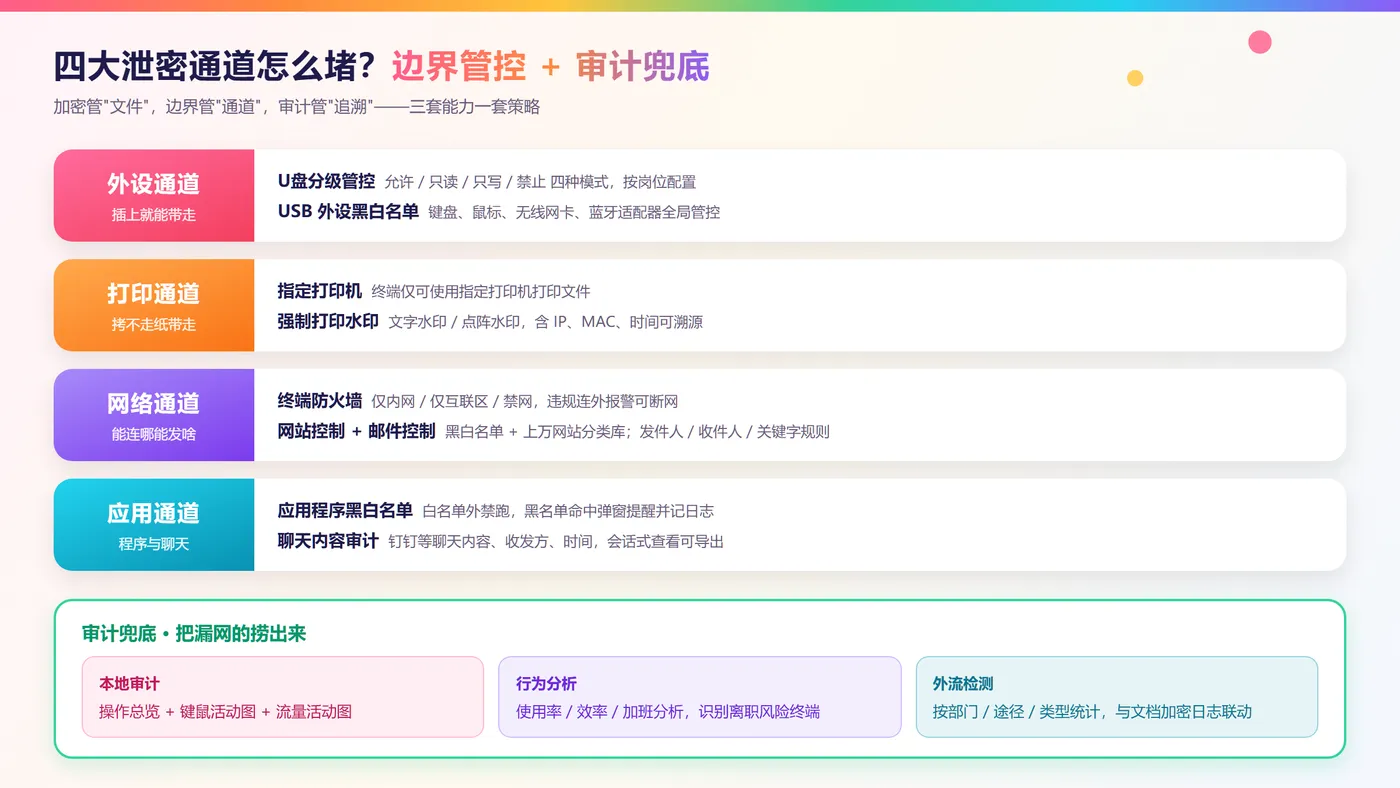
- 外设通道:U盘、移动硬盘、USB 外设,插上就能带走;
- 打印通道:加密文件不能拷,打印成纸质件照样泄密;
- 网络通道:访问外部网站、发送邮件、连接非受控网络;
- 应用通道:未授信程序读取敏感文件、聊天工具外发文件;
- 行为通道:员工在办公时间从事非工作活动,或出现离职前的异常数据行为。
加密管"文件",还需要一套机制管"通道"。我们在迪康端点安全一体化管理系统中,用边界管控 + 审计兜底的思路补齐了这一层。
二、外设管控:把"插上就能带走"变成"插了也要受控"
1. U盘分级管控
对 U盘 不再是一刀切禁用或放任,而是按岗位/场景设置四种模式:
- 允许使用:正常读写,适用于内部文件流转岗位;
- 只读使用:可读不可写,防止把内部文件拷进U盘;
- 只写使用:可写不可读(写入数据可带出,但不能读回),适用于数据采集等单向场景;
- 禁止使用:完全禁用,适用于核心研发、财务等高敏岗位。
同时支持"使用U盘须提交申请、写入U盘须审批",把例外场景也纳入管控闭环,而不是靠管理员手工放行。
2. USB外设黑白名单
除U盘外,键盘、鼠标、打印机、无线网卡等 USB 外设同样可管控:设置全局黑白名单,白名单设备正常使用,黑名单设备(如随身 WiFi、蓝牙适配器)一律禁止,从源头阻断"外设开热点绕过网络管控"等绕过手法。
三、网络管控:限定终端"能去哪、能发什么"
1. 终端防火墙:给每台终端划定网络边界
按终端角色设置可访问的网络区域:
- 仅允许访问内网;
- 仅允许访问内部互联区域(如办公网段与服务器区之间);
- 禁止所有网络访问。
并支持配置内网网段与互联区域网段。针对违规连外网行为,可自动报警,并支持报警时断网(重启后恢复)与断网例外地址配置——既要"看得到",也要"拦得住"。
2. 网站控制:用"黑白名单 + 分类库"管住浏览行为
- 设置网站访问黑白名单,限定终端可浏览范围;
- 系统内置上万条主流网站信息,可按视频类、购物类、游戏类等分类一键管控,避免逐个录入。
3. 邮件控制:三类规则拦截敏感外发
通过发件人匹配规则、任一收件人匹配规则、主题或正文包含关键字三类规则,限制终端发送邮件。例如:禁止向外部邮箱发送含"客户名单""合同"等关键字的邮件,命中即拦截并计入审计。
四、应用管控:管住"程序"这个最小执行单元
1. 应用程序黑白名单
设置终端可运行程序的黑白名单:白名单外的程序禁止运行;黑名单命中时客户端弹窗提醒并记录日志。适合对"即时通讯外发文件""网盘客户端"等高风险应用做精确管控。
2. 打印管控:打印也要"留痕"
支持指定终端仅可使用指定打印机打印文件,并强制添加打印水印:文字水印可包含关键字、IP、计算机名称、MAC 地址、时间等,点阵水印则对拍照翻拍更友好。打印件一旦外泄,可通过水印定位到人和设备。
五、审计兜底:外流行为"看得见、可追溯"
边界管控之外,还需要审计把"漏网的"捞出来:
- 本地审计:统计客户端当日操作总览,提供键鼠活动图与流量活动图,识别非办公行为;
- 网络审计:记录终端聊天内容(如钉钉)、收发方与时间,支持以会话形式查看并导出——对聊天外发文件的行为形成威慑与追溯;
- 行为分析:基于终端使用率、工作效率、加班/未关机等维度做效能分析,并可识别存在离职风险的骨干终端(离职前往往是数据外泄高发期),提前干预;
- 文档外流检测:统计全网文档外流情况,按部门、外流途径、文档类型汇总,与文档加密方案的日志联动,形成完整证据链。
六、落地要点
- 分级管控,先"松"后"紧":先按部门角色梳理外设/网络/应用的使用基线,试点部门启用较严格策略,灰度推广,避免影响业务;
- 管控与审批结合:把"禁止"升级为"申请+审批+审计",兼顾效率与安全;
- 与文档加密方案联动:加密管文件、边界管控管通道、审计管追溯,三套能力共用一套策略与日志体系,运维成本低;
- 异常优先告警:把离职风险识别、违规连外网、敏感外发等场景做成主动告警,而不是事后翻日志。
七、总结
数据防泄漏不是"加密文件"一件事,而是文件、外设、网络、应用、行为的体系化治理。本文分享的边界管控实践,配合上一篇的透明加密方案,可以构成完整的终端数据安全闭环。希望这两篇实践,能为正在建设终端安全体系的技术团队提供参考。

