一、为什么传统的"单点加密"不够用
很多企业部署过文档加密软件,但效果往往不理想,常见问题包括:
- 体验与安全难以兼顾:要么强制加密影响正常办公,要么为了效率放开加密等于形同虚设;
- 只管"加密"不管"流转":文件加密后,通过外设、网盘、邮件、聊天工具等途径照样能流出去,事后无法追溯;
- 审计能力弱:出了泄密事件,说不清谁在什么时间、通过什么途径把哪份文件带出了企业;
- 缺乏体系化设计:加密、管控、审计、分析各自为战,策略割裂,运维成本高。
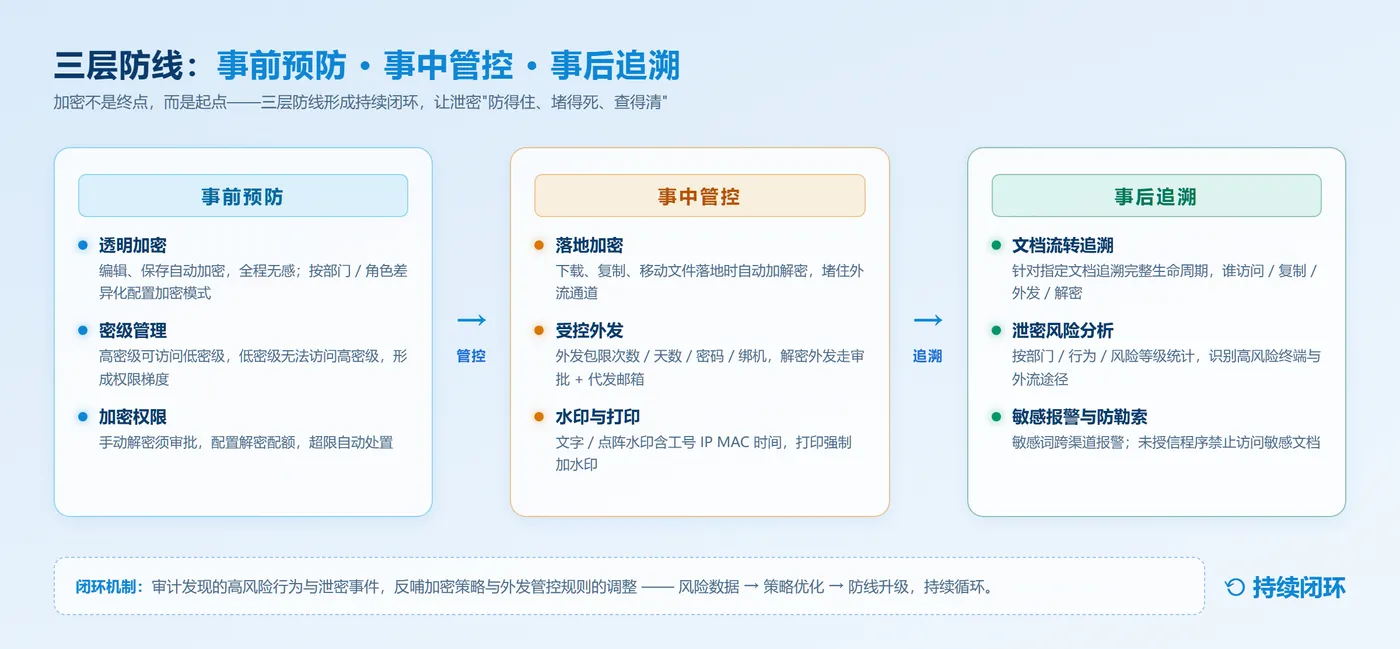
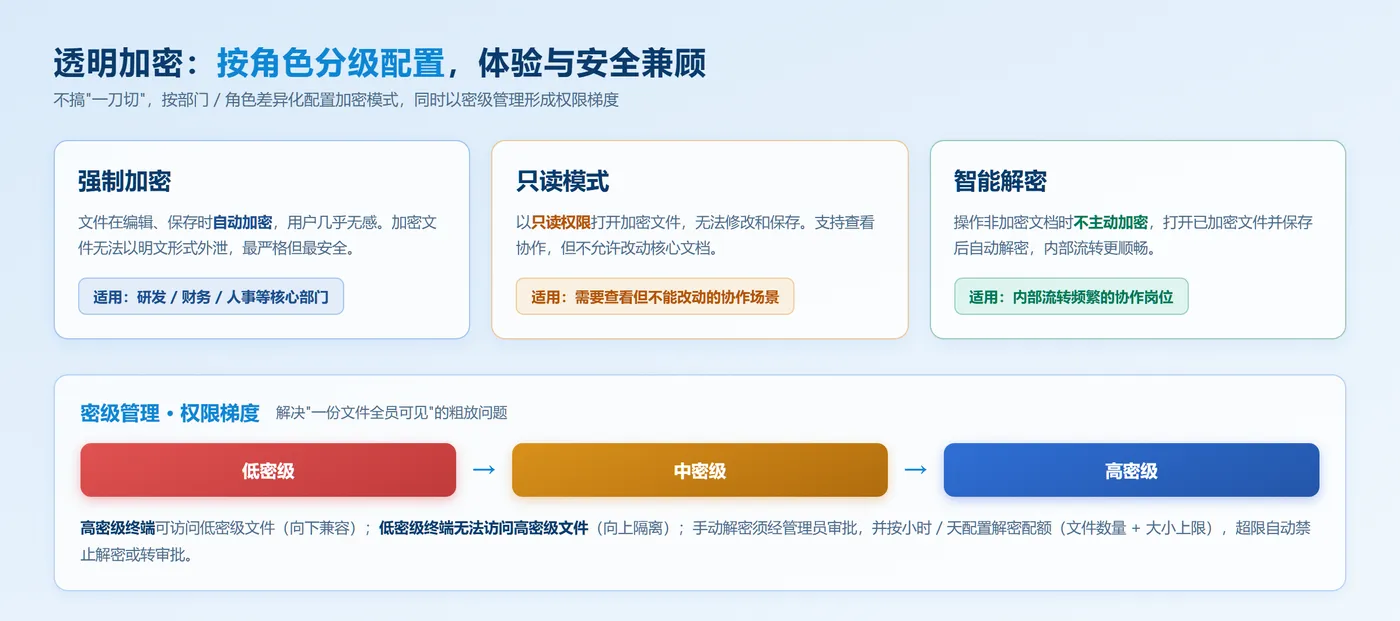
这套方案的总体思路是构建 "事前预防—事中管控—事后追溯" 三层防线,让加密只是起点,而不是全部。
二、方案总体架构
整个方案围绕终端侧展开,核心包含四层能力:
| 层级 | 核心能力 | 解决的问题 |
|---|---|---|
| 加密层 | 透明加密、加密权限、密级管理 | 文档本身的安全,防止"裸奔" |
| 管控层 | 落地加密、内/外发包、水印、打印管控 | 控制文档流转途径,堵住外泄通道 |
| 审计层 | 文档流转追溯、泄密风险分析、防勒索 | 看得见风险,查得到源头 |
| 分析层 | 行为画像、AI 辅助洞察 | 从被动审计走向主动预警 |
三、关键实践拆解
1. 透明加密:让加密"无感",让策略"分级"
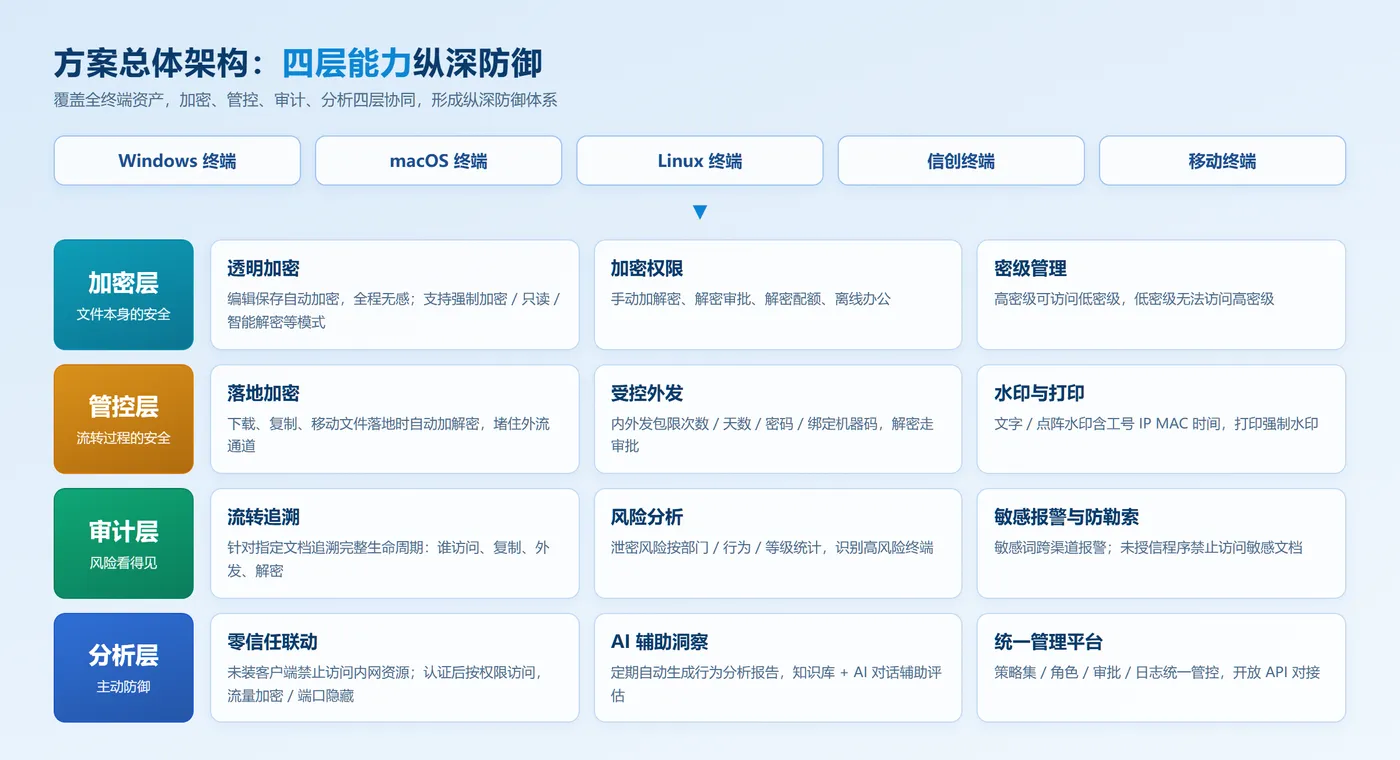
透明加密是整个方案的基石。核心实践是按部门/角色差异化配置加密模式,而不是一刀切:
- 强制加密:文件在编辑、保存时自动加密,用户几乎无感,适用于核心研发、财务、人事等部门;
- 只读模式:以只读权限打开加密文件,禁止修改保存,适用于需要查看但不能改动的协作场景;
- 智能解密:操作非加密文档时不主动加密,打开已加密文件并保存后自动解密,适用于内部流转频繁的协作岗位。
同时配合密级管理:高密级终端可访问低密级文件,低密级终端无法访问高密级文件,形成"向下兼容、向上隔离"的权限梯度,解决"一份文件全员可见"的粗放问题。
2. 落地加密:把好"进"与"出"的边界
文件加密后,最容易被忽略的是落地方向的外流——从网站下载、从 U 盘/共享目录复制、移动文件。方案通过落地加密策略解决:
- 从指定网站下载到本地目录的文件,按策略自动加密或解密;
- 文件从本地磁盘、U 盘、共享目录复制或移动到目标位置时,按下发策略自动加解密;
- 支持按文件类型和文件大小限定范围,避免对无关文件造成干扰。
这一步的关键价值在于:即使员工主动"搬运"文件,文件在落地的瞬间仍然是加密态,外流通道被提前封堵。
3. 受控外发:需要外发时,给文件"上锁"
业务上难免需要把文件发给外部合作方。方案提供外发包机制,把"能不能发"升级为"发出去后怎么管":
- 限制外发包的打开次数、访问天数,设置打开密码;
- 绑定机器码,指定只能在特定机器上打开;
- 可禁止阅读者打印、设置屏幕水印、要求阅读者先同意阅读协议;
- 解密外发走审批流:员工提交申请,管理员审批通过后由代发邮箱自动发送,并支持为邮件添加隐式水印,实现泄密可追溯。
这样既满足了真实的业务外发需求,又把外发纳入了可控、可审计的轨道。
4. 水印与打印管控:让"不敢泄"成为一种约束
在敏感文档上叠加文字水印或点阵水印(包含工号、IP、MAC、时间等信息),并控制指定打印机在打印时强制加水印。一旦文档被拍照、截屏或打印外泄,可以通过水印快速定位泄密源头,对潜在泄密者形成有效威慑。
5. 文档流转追溯与泄密风险分析:让泄密"看得见"
事后追溯是闭环的最后一环,也是很多企业最缺失的一环:
- 文档流转日志:针对指定文档追溯其完整生命周期——谁访问过、复制过、外发过、解密过;
- 泄密风险分析:按部门、行为、风险等级统计全网泄密风险,识别高风险终端和高频外流途径;
- 敏感信息报警:对窗口标题、邮件内容、文件名、网页搜索、聊天内容中的敏感词自动报警;
- 防勒索:通过配置敏感文档类型与允许访问的应用白名单,构建零信任访问机制,未授信程序禁止访问敏感文档,从源头阻断勒索软件的加密破坏。
6. 零信任联动:终端身份不可信,访问资源就受限
在加密体系之上叠加零信任能力:未安装零信任客户端的终端禁止访问内部服务资源,终端通过身份认证后仅可访问授权范围内的资源,并支持流量加密、端口隐藏等能力。加密管"文件",零信任管"通道",两者配合实现纵深防御。
7. AI 辅助洞察:从"人找风险"到"风险找人"
在大量终端数据之上,可以引入 AI 辅助分析:定期自动为指定员工生成终端行为分析报告,通过知识库结合 AI 对话方式调取内部资料,辅助管理员进行行为分析和状态评估,让审计从"事后翻日志"升级为"定期自动体检"。
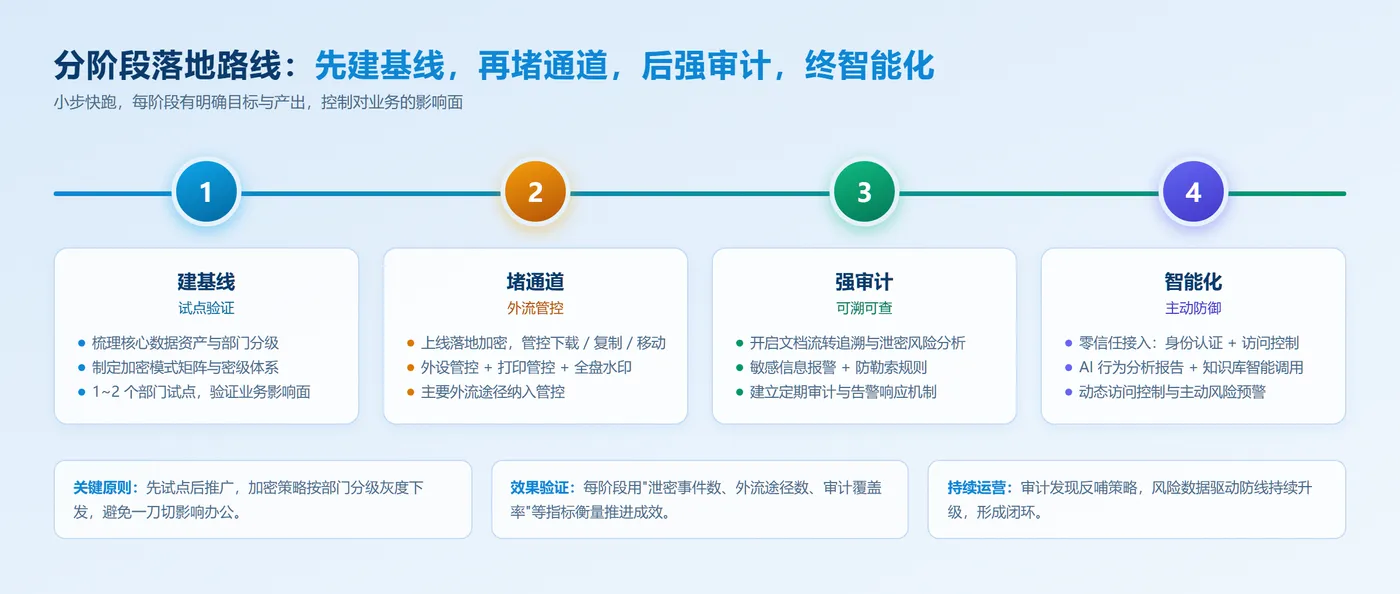
四、分阶段落地建议
- 第一阶段:建基线。先梳理核心数据资产与部门分级,制定加密模式矩阵和密级体系,试点 1~2 个部门,验证透明加密对业务的影响面;
- 第二阶段:堵通道。上线落地加密、外设管控、打印管控和水印,把主要外流途径纳入管控;
- 第三阶段:强审计。开启流转追溯、泄密风险分析和敏感信息报警,建立定期审计与告警响应机制;
- 第四阶段:智能化。接入零信任与 AI 分析能力,实现动态访问控制与主动风险预警。
五、总结
终端文档防泄密不是部署一套加密软件就结束,而是一个"加密 + 管控 + 审计 + 分析"的持续闭环。实践表明,透明加密解决"文件本身的安全",落地加密和外发管控解决"流转过程的安全",追溯与风险分析解决"出了事查得清",零信任与 AI 则让体系具备主动防御能力。希望本文的实践经验,能为同样在建设终端数据安全体系的技术团队提供一些参考。