【Azure Fabric Service】Service Fabric 节点 Error:数据盘挂载失败与 CHKDSK 修复

简介: Service Fabric节点因D盘挂载失败导致`D:\SvcFab`不可访问,引发配置持续失败。根本原因是数据盘文件系统异常,需优先执行`chkdsk D: /f /r`修复逻辑错误及坏扇区,再验证目录可访问性,而非直接调整应用配置。

问题描述

Service Fabric服务的其中一个节点(Node 0) 报错 “ Service Fabric data drive for \"dataPath\":D:\SvcFab may not be available. Check whether the drive is mounted correctly. Error: System.IO.DirectoryNotFoundException: Could not find a part of the path 'D:\'” 从错误信息来看,是 D 盘无法正常挂载,`D:\SvcFab` 等依赖目录会不可访问,最终节点配置会持续失败。


问题解答

第一部分:D 盘不能挂载成功,为什么要先执行 CHKDSK

这类故障的核心不是“Service Fabric中的应用配置失败”,而是“数据盘不可用”。一旦 D: 盘没有成功挂载,`D:\SvcFab` 就会不可访问,随后出现节点配置卡住、扩展持续重试等连锁反应。

常见日志如下:

Service Fabric data drive for "dataPath": D:\SvcFab may not be available.

System.IO.DirectoryNotFoundException:

Could not find a part of the path 'D:\'

首先,需要确认 Azure VM 上的数据盘是存在,只是在系统里表现为卷异常、盘符异常或目录不可读,这种情况下,就需要进入文件系统层排查。

CHKDSK 的作用是检查并修复卷的逻辑错误(/f),并在需要时扫描坏扇区尝试恢复可读数据(/r)。

因此,这里的操作顺序应是:先确认 D 盘挂载异常,再执行 CHKDSK,而不是先动应用层配置。

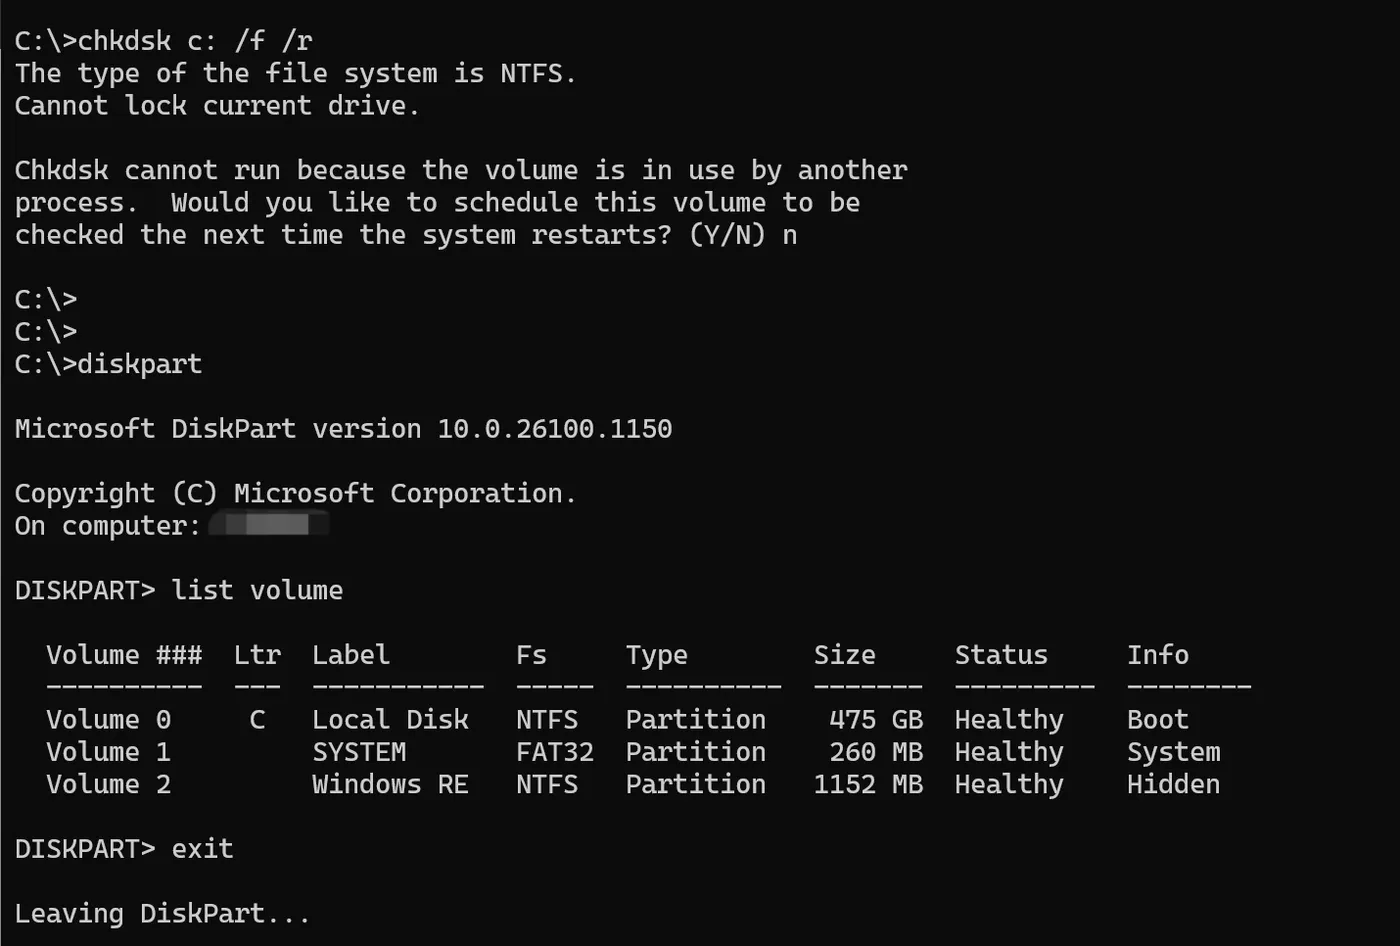
建议命令:chkdsk D: /f /r

注意:/r 扫描时间长,生产环境执行前应预留维护窗口,并确认备份或快照可用。

第二部分:CHKDSK 执行步骤

步骤 1:登录节点并确认权限

使用 RDP 登录故障虚拟机,确认当前账号具有本地管理员权限。


步骤 2:执行 CHKDSK

chkdsk D: /f /r

参数说明:

  • /f:修复文件系统错误。
  • /r:扫描坏扇区并尝试恢复可读数据(包含 /f 功能)。

若提示在下次重启时检查,输入 Y 并按计划重启。


步骤 3:等待检查完成

CHKDSK 通常会经历文件记录、索引、安全描述符、文件数据、空闲空间等阶段。

注意:大容量磁盘可能耗时较长,过程中不要强制中断。


检查结束后,确认卷和目录:

diskpart

list volume

exit


dir D:\

dir D:\SvcFab

若 D: 与 D:\SvcFab 已可访问,说明文件系统修复生效;

若仍不可访问,应继续排查底层磁盘或存储层问题。
 

参考资料

chkdsk : https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/chkdsk?tabs=hdd%2Cevent-viewer


当在复杂的环境中面临问题,格物之道需:浊而静之徐清,安以动之徐生。 云中,恰是如此!

相关文章
|
2月前
|
监控 NoSQL Unix
【Azure Redis】Redis 指标 ClockSkewSeconds 解读:含义、读数与时钟偏差的影响
《ClockSkewSeconds 解析》:详解 Redis 监控中时钟偏差指标的含义——反映节点与参考时钟的时间差(秒级),非请求耗时;阐明其对 Key 过期、日志关联及分布式一致性的影响,强调稳定时间比瞬时偏差更关键。
121 1
|
2月前
|
NoSQL JavaScript 前端开发
【Azure Function】NodeJS Function大批量写入到Redis遇见丢失数据情况的分析
Azure Functions 中批量写 Redis 时,看到 Invocation 已完成,不代表每个 Redis SET 都完成了。如果代码用 callback 调用 client.set(),随后立即执行 client.quit() 或直接返回,Function Runtime 可能认为本次执行已经结束,但 Redis 写入还在事件循环里排队。我的建议很明确:所有外部依赖调用都必须 await,批量写入要么顺序等待,要么用受控并发等待全部 Promise 完成。
138 1
|
5月前
|
人工智能 缓存 API
阿里云千问大模型Qwen3.7-Max功能、免费试用、订阅计费、配置接入详解
阿里云千问Qwen3.7-Max是面向智能体时代打造的旗舰大语言模型,专为复杂推理、长文本处理、代码工程与长周期自主任务优化,在编程、办公自动化、科研推理等领域具备顶尖能力。以下从核心功能、免费试用、订阅计费、配置接入四大维度,全面解析该模型的使用与接入细节。
795 4
|
4月前
|
机器学习/深度学习 人工智能 运维
大模型微调成本分析:LoRA、QLoRA与全参数微调的经济性对比与企业落地策略
本文剖析企业AI从“调用模型”迈向“训练专属模型”的关键转型,聚焦大模型微调成本痛点,对比全参数微调、LoRA与QLoRA三大方案在GPU成本、显存需求、训练效率及落地适配性上的差异,指出QLoRA+RAG融合架构是当前企业低成本、高可控构建垂直AI能力的最优路径。
435 0
|
7月前
|
NoSQL 网络协议 Cloud Native
【Azure Redis】云原生环境下的 Redis 超时之谜:为什么 15 分钟后应用才恢复?
云原生中Redis短暂不可用后应用持续超时15分钟?问题不在Redis,而在Linux TCP默认重传机制(tcp_retries2=15)与长连接模型的错位。需三管齐下:调低内核重传次数、客户端显式配置超时与自动重连、应用层引入断路器与弹性重试。
384 20
|
7月前
|
网络协议 虚拟化 Docker
【Azure Developer】.NET Aspire 启动报错:listen tcp bind: An attempt was made to access a socket in a way forbidden by its access permissions
.NET Aspire在Windows启动时因Hyper-V端口保留机制,导致DCP代理无法绑定53209等端口(报错“访问被拒绝”)。虽端口未被占用,但已被系统保留。推荐方案:修改launchSettings.json,将服务端口改为7xxx等安全范围;或临时重启winnat服务、永久排除指定端口。
822 21
|
7月前
|
人工智能 监控 网络协议
【App Service】常规排查 App Service 启动 Application Insights 无数据的步骤 (.NET版本)
本文详解Application Insights在Azure App Service中无日志数据的三大原因及排查方法:1)网络连通性(验证到AI端点的443端口访问);2)w3wp.exe进程是否成功加载AI模块;3)DLL冲突(检查并移除重复的Microsoft.ApplicationInsights等组件)。
296 10
|
7月前
|
前端开发 应用服务中间件 Linux
【Azure App Service】PHP页面上传文件413错误的解决方案
在使用 Azure App Service(Linux + PHP) 部署 Web 应用时,如果上传文件大于1MB,就会遇到 HTTP 413(Request Entity Too Large) 错误。 # 问题解答 ### 一、HTTP 413 错误的本质含义 413 Request Entity Too Large 是标准 HTTP 状态码,表示: > 客户端提交的请求体(Request Body)大小超过了服务器当前允许的最大限制。 在 Azure App Service(Linux)环境中,这个错误并不一定来自前端网关(Frontend),而更常见的来源是 App...
1712 13
|
5月前
|
人工智能 搜索推荐 SEO
外贸机械企业AI搜索曝光提升3倍:AB客GEO介入全过程复盘
本文剖析外贸机械企业如何应对AI搜索变革:传统SEO已不足,需转向GEO(生成式搜索引擎优化)。通过构建企业数字人格、建立客户采购问题库、重构FAQ/产品/案例内容、增强结构化数据,使AI能理解、信任并引用企业。某企业实践后,AI搜索曝光提升约3倍,实现从“争排名”到“进答案”的跃迁。
372 0
|
10月前
|
安全 API Windows
【Azure APIM】如何解决后端API服务配置自签名证书时APIM请求报错500:Error occured while calling backend service
本文介绍在Azure API管理(APIM)中使用自签名证书时,因CA证书不受信任导致后端HTTPS连接失败的问题及解决方案。通过分析错误日志和验证流程,指出需将根CA和中间CA证书分别上传至APIM的受信任证书库,并强调仅上传完整链PFX文件无效。最终按正确步骤上传CER格式的CA证书后,问题得以解决,实现安全通信。
315 4