移动存储管控的技术实现:U 盘等外设到底怎么管

简介: U盘管控看似简单,实则涵盖设备精准识别(VID/PID/设备类)、策略分级(路由层禁用/过滤驱动拦截/加密容器)及深度审计(操作日志、内容哈希),并需与终端DLP协同,避免策略裂缝。技术路线选择取决于安全强度与用户体验的平衡。

U 盘管控看着是个小功能,真做起来涉及设备识别、策略分级、审计三个层次。

从终端安全的技术视角,与其纠结"有哪些产品",不如先看"有哪些实现路线"——路线决定了能力边界和体验代价。
image.png

一、识别层:先认出"插进来的是什么"

管控的前提是识别。

系统接入一个 USB 设备时,靠 VID/PID(厂商/产品 ID)、设备类(大容量存储、HID、复合设备)、驱动栈来区分它是 U 盘、手机、打印机还是加密狗。

识别不准,后面的策略就会"误伤"——比如把键盘当存储禁了。

// 设备接入时按 VID/PID 与设备类判定策略的示意(概念代码)
DevicePolicy Lookup(Device d) {
   
    if (trustedList.Contains(d.Vid, d.Pid)) return ALLOW;
    if (blockList.Contains(d.Vid, d.Pid))   return DENY;
    return d.Class == MASS_STORAGE ? READONLY : ALLOW;
}
image.png

二、策略分级:三条主流路线

路线 A —— 路由层禁用:

设备接入直接在总线/驱动层禁止枚举,最硬,但体验也最差,插上什么都没反应,容易误伤正常外设。

路线 B —— 过滤驱动拦截:

在文件系统过滤驱动(如 Windows minifilter)的 IRP 层对存储设备的读写做拦截,实现只读、白名单、按文件类型限制。

这是兼顾管控力度和体验的主流做法,上一节识别不准的代价在这里会被放大。

路线 C —— 加密容器:

U 盘本身做加密分区,离开受控环境打不开。

它把"管控"从"禁止"变成"数据自带保险",适合"必须带出去用"的场景,代价是依赖加密介质和密钥体系。

三条路线不是互斥的:强管控环境常用 A+B,移动办公场景更偏 C。

三、审计与追踪:管得了还要看得清

光禁不够,得知道"谁、在什么时间、往哪个设备、拷了什么"。

文件级写操作日志、设备接入/拔出日志是标配;

进一步可做内容级审计——记录拷出去的文件哈希,即使介质带走也能在事后对账。
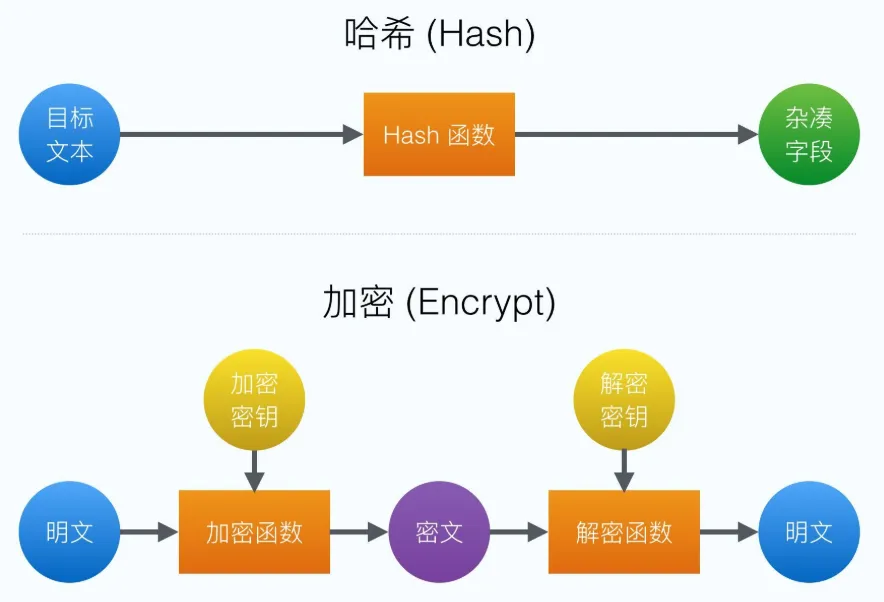
image.png

四、和终端 DLP 打通:别把移动存储孤立看

移动存储只是数据出口之一。

真正落地时,它要和企业整体的终端 DLP 对齐:

同一份敏感文件,无论是走 U 盘、邮件还是网盘,策略应该一致。

把 U 盘管控当成"独立小工具"来做,往往会和它的出口(IM、云盘)形成策略裂缝——数据从 U 盘没走成,转头就从个人网盘溜了。

小结

移动存储管控的实现路线,本质是"识别精度 × 策略力度 × 审计深度"的取舍。

路线 A 够硬但体验差,路线 C 灵活但依赖介质,路线 B 是大多数受控环境的平衡点。

选型前先想清楚:你要的是"绝对禁死",还是"放得开但看得清"——这两个目标,对应的技术路线完全不同。

责编:小赵
相关文章
|
2月前
|
存储 监控 应用服务中间件
会话存档到底存了什么:一次技术拆解
本文详解企业IM(如企微、钉钉)会话存档机制:它是由平台服务端合规留存的加密消息数据,覆盖单聊/群聊的文本、图片、语音、事件等,仅限企业账号范围。对比终端监控,存档更合规、覆盖更准,但需企业自建解密、存储与权限管理体系,防范私钥泄露、越权访问与超期留存风险。
689 0
|
24天前
|
存储 安全
U盘禁了鼠标也跟着死,如何限制U口但保留键盘鼠标正常使用?
USB管控≠禁用所有接口!哈尔滨某设计所因“一刀切”禁USB,致无线键鼠失灵,办公瘫痪。其实键盘鼠标走HID协议,与存储类U盘天然隔离。科学做法:按设备分类(存储/通讯类严管,HID类默认放行),设黑白名单+场景化U盘策略(禁用/只读/只写/允许),蓝牙键鼠单独放行,全量审计留痕。分类施策,安全与效率兼得。
|
9天前
|
存储 安全 网络安全
机房里面怎么阻止拷贝内部课件?先堵外设,再管内容与屏幕
机房课件易被窃取,主因是多人共用、本地存储、拷贝渠道多(U盘/网络/截屏/拍照)。需“堵+溯”双管齐下:禁用USB、封外网、加密复制、禁截屏、加动态水印,并全程记录授权拷贝行为,实现源头防控与精准追责。
|
9天前
|
安全 数据安全/隐私保护
加密文件换电脑打不开怎么处理?先分清是防护还是损坏
公司加密文件换电脑打不开,是高频安全防护现象,并非文件损坏。其本质是文档与授权设备/账号绑定,脱离信任环境即无法解密。2026年员工换机、外派增多,此类问题更常见。正确做法:优先补授权、查策略、用分发或远程解密,而非盲目修复。
|
2月前
|
运维 安全 C++
企业电脑管理那些事:资产、补丁与远程怎么高效做
电脑管理≠桌面管控:前者聚焦资产清点、补丁修复、远程运维与自动化,追求“可度量、可维护、可恢复”;后者侧重安全合规。二者常共用终端代理,选型应关注清点准确率、补丁覆盖率、MTTR等可量化指标,核心是统一平台、持续运营。
240 1
|
14天前
|
存储 运维 监控
多地办公分支机构如何统一管理员工工作?集中管控是关键
分支机构增多易致管理混乱:策略不一、资产不清、故障靠跑。安企神终端集中管控平台实现“统一策略、远程运维、实时可视”,一套模板全网同步,软件分发、补丁更新、行为监控、屏幕录像、终端防火墙一体化管理,让多地办公如在同一大厅。
100 0
|
16天前
|
人工智能 安全 算法
内鬼比黑客更可怕:信息防泄密软件怎么堵住自己人
近期两起泄密案警示:离职员工带走硬件资料、研发人员泄露核心配方,致企业损失千万。真相是——80%泄密源于内部人员!本文剖析内鬼作案手法(离职拷贝、在职倒卖),详解防泄密软件如何从文件加密、外发审批、物理出口三端堵漏,并强调权限管控+审计留痕+水印追溯的合规闭环,助企业守住核心资产。
|
21天前
|
监控
监控电脑聊天怎么落地:聊天框里的风险,也能留痕看得见
南宁外贸公司因业务员私用微信外发报价单、客户名单致客户流失。风险常藏于聊天框——拖拽即发、无人监管。安企神方案实现:聊天内容全审计留痕、敏感信息实时报警、外发强制审批、屏幕操作录像溯源、离职苗头智能预警,让数据流动可控可溯。
|
21天前
|
安全 数据安全/隐私保护
防止通过共享、截屏、录屏等方式泄密:文件没出电脑门,屏幕却先漏了
本文详解企业防泄密新思路:不止锁U盘、加密文件,更要堵住屏幕截录、共享拖拽等“隐形出口”。通过分级禁截屏、动态水印、共享自动加密等手段,实现屏幕、共享、打印全链路防护,并强调按岗施策、分步落地,让安全真正管住风险又不伤效率。
102 0
|
27天前
|
人工智能 监控
聊天监控软件:老板该弄清哪几个问题?看完这篇不再迷茫!
杭州某电商公司引入聊天监控系统,聚焦“防飞单、保客户资源”:自动留痕微信/企微等对话,支持按人按客户检索;文件外发需审批,截图行为亦被记录;敏感词实时报警并留存上下文;三类记录(聊天、文件、截屏)完整闭环,确保证据链可溯。监控仅限工作账号与客户往来,边界清晰,兼顾合规与信任。
110 0