终端安全建设实践:企业文档资产全生命周期防护方案

简介: 多数企业安全建设长期重边界、轻终端,导致大量核心文档资产暴露在终端风险中。勒索加密、人为误删、内部违规外传、敏感资产失管,成为政企普遍存在的安全痛点。本文从风险剖析、建设思路、落地策略、场景实践四个维度,系统性讲解终端文档安全的标准化建设方案,为企业终端安全合规建设提供参考。

一、前言

在企业常态化安全建设中,网络边界防护、服务器安全加固往往是运维团队的重点工作。但大量安全事件复盘发现:80%以上的数据安全风险,发生在企业内部终端侧。
合同资料、研发文档、财务数据、客户信息等核心资产,全部依托员工办公终端完成创建、编辑、传输、存储、销毁全生命周期流转。网络边界防御无法覆盖终端本地风险,传统杀毒、简单加密等单一手段,也无法应对当前多元化的文档安全威胁。
如何搭建一套覆盖容错恢复、威胁防御、行为管控、审计溯源的终端文档防护体系,成为企业安全运维与合规建设的核心课题。

二、企业终端文档核心安全风险剖析

结合政企安全运维现状,终端文档风险可归纳为四大类,也是绝大多数企业的共性安全短板。

2.1 勒索病毒常态化攻击,数据损毁不可逆
勒索病毒迭代速度快、变种数量多,传统特征库查杀存在天然滞后性。新型病毒可绕过常规防护,批量加密终端本地办公文档。多数企业仅针对服务器数据做备份,员工终端文档长期处于无备份、无防护状态,一旦遭遇攻击,极易造成业务停滞、核心数据永久丢失。

2.2 人为操作失误,造成高频数据丢失
相较于网络攻击,员工误删除、误覆盖、误修改文档是最高频的数据风险。财务报表、招投标文件、项目方案等重要资料,一旦操作失误且无版本回溯能力,只能人工返工整理,耗费大量人力成本,严重影响办公效率。

2.3 内部泄密隐蔽性强,管控难度极高
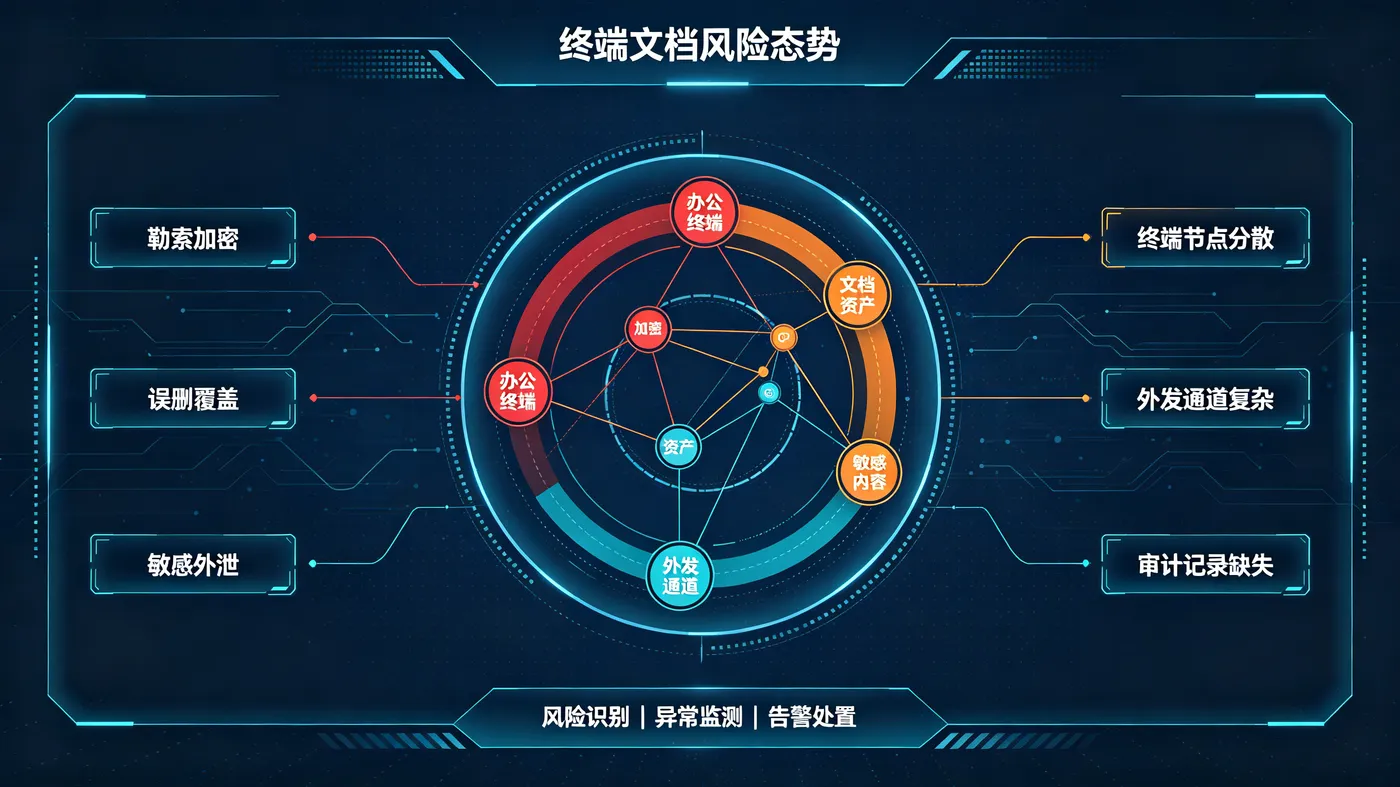
内部数据泄露是企业最易忽视、危害最大的风险。员工可通过微信、邮箱、网盘、浏览器等多渠道私自外传涉密文档。同时企业敏感文件分散在全网终端,无统一盘点、无风险监测手段,泄密事件隐蔽性强、发现滞后,且缺少操作日志支撑溯源取证。

2.4 终端行为无审计,合规建设存在短板
多数企业安全审计仅覆盖网络与服务器层面,终端文档复制、删除、外发、解密等操作无记录、无统计、无留存。不仅无法开展常态化安全巡检,也难以满足等级保护、内部安全审计的合规要求,存在明显合规漏洞。

三、终端文档安全标准化建设思路

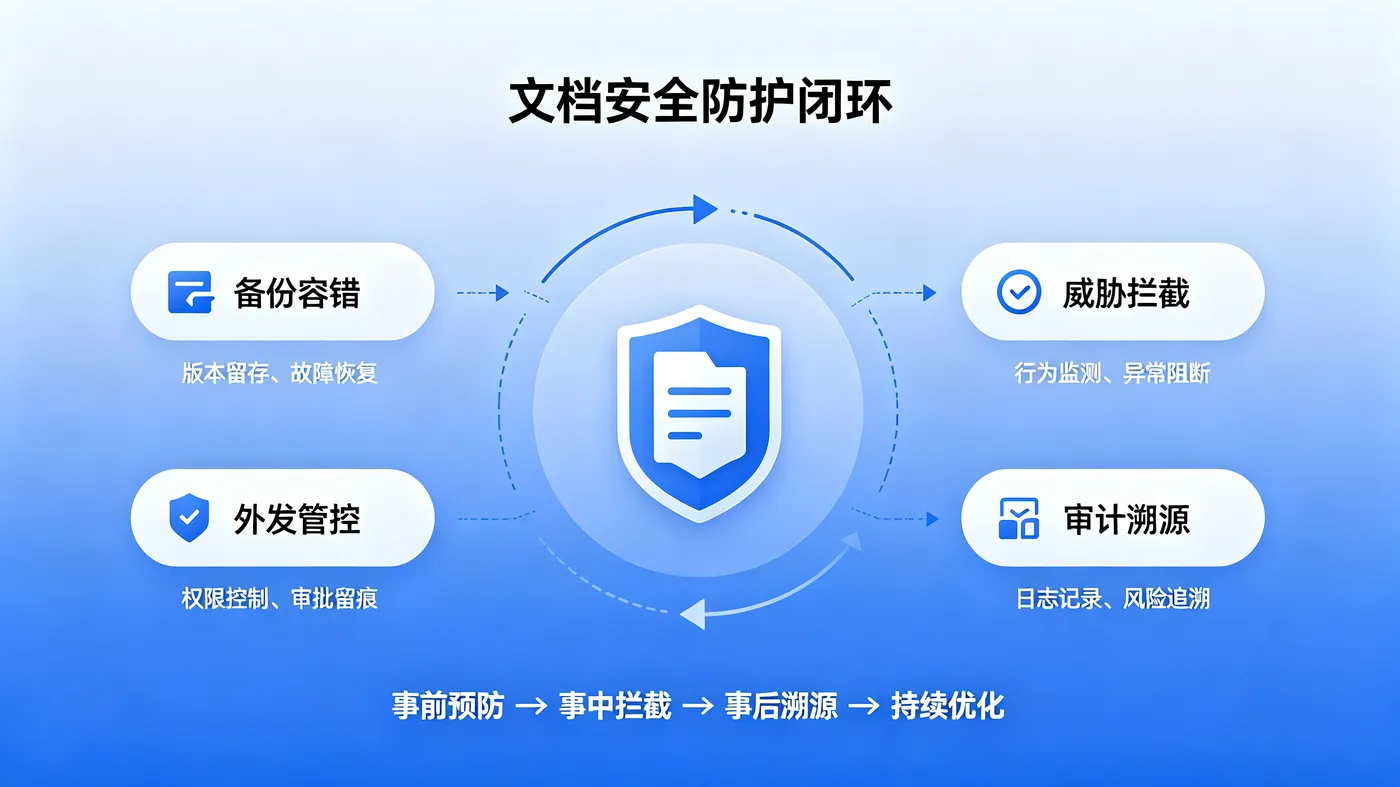
完整的终端文档防护体系,拒绝单一功能堆砌,需要形成事前预防、事中拦截、事后溯源的闭环能力,全方位覆盖文档全生命周期风险。

3.1 搭建终端文档备份体系,筑牢容错底线
备份是数据安全的最后一道防线,也是应对误操作、病毒攻击的核心兜底能力。企业需建立智能化、精细化的终端备份策略,支持文档修改、删除、手动多场景触发备份。通过限定备份文件格式、大小、版本留存数量,在保障数据可恢复的同时,避免终端磁盘资源浪费。
本地化留存+服务端归档的双重备份模式,可有效规避文件误删、篡改、病毒加密带来的数据丢失问题,实现故障快速恢复,降低业务损耗。

3.2 基于行为检测,构建未知勒索防御能力
摆脱传统特征库查杀局限,采用进程行为动态监测机制,不依赖病毒样本,可精准识别各类新型、未知勒索病毒的批量加密、篡改、读写异常行为。通过自定义企业核心文档后缀白名单,对高价值资料进行重点防护,毫秒级拦截恶意操作并留存攻击日志,实现未知威胁的主动防御。

3.3 精细化外发管控,平衡安全与业务效率
一刀切的封禁模式会严重阻碍正常办公,成熟的终端防护体系需具备差异化管控能力。全覆盖监测终端文件外发渠道,区分普通办公文件与涉密敏感文件,实现“普通文件自由流转、敏感文件严格管控”。
针对合法业务外发需求,配套线上审批流程,实现授权可控、全程留痕。所有违规外发行为自动记录归档,做到风险可拦截、行为可追溯、事件可取证。

3.4 敏感资产主动发现,消除隐形风险隐患
通过自定义敏感关键词、涉密规则,全天候监测终端本地文档与窗口内容,自动识别散落的合同、客户资料、核心业务数据等敏感资产,主动发现隐蔽泄密风险。运维人员可全局掌握全网敏感文件分布状态,实现风险提前预警、精准处置,解决敏感资产失管、漏管难题。
阿里云 (1).png

3.5 全链路日志审计,满足安全合规要求
构建终端文档全生命周期审计体系,完整记录文件创建、修改、复制、删除、外发、解密等全部操作行为,支持单文件全链路溯源。通过可视化数据统计,直观展示全网终端安全态势,支撑日常安全巡检、风险排查、事件复盘,同时可直接输出合规材料,适配等保测评与企业内审场景。

四、企业落地典型应用场景

4.1 行政财务场景:规避人为操作风险
针对报表、合同、招投标文件等高频办公资料,开启自动备份与版本留存策略,彻底解决员工误操作导致的文件损坏、丢失问题,减少人工返工成本,保障财务、行政业务平稳运行。

4.2 研发法务场景:严防核心资产外泄
针对源代码、专利资料、法务合同等高涉密资产,开启专项外发管控策略,禁止私自外传,合法业务流转需审批授权,在不影响正常协作的前提下,守住企业核心商业资产。

4.3 全域安全场景:常态化抵御勒索攻击
全网终端统一落地安全防护基线,依托行为检测能力防御各类勒索病毒攻击,避免单点终端中招引发全网数据损毁,保障企业整体业务连续性。

4.4 运维合规场景:标准化安全巡检取证
依托终端全量日志与可视化报表,开展常态化安全巡检、风险盘点、合规自查,快速处置安全隐患,突发事件可精准溯源取证,满足企业长期合规建设需求。
阿里云 (2).png

五、总结与思考

终端是企业文档资产的核心载体,也是数据安全的核心战场。单纯依赖网络边界防护,无法解决终端侧的数据丢失、病毒破坏、内部泄密、合规缺失等核心问题。
企业终端文档安全建设,需要摒弃碎片化、单一化的防护思维,以备份容错为基础、威胁防御为核心、行为管控为抓手、审计溯源为兜底,搭建全生命周期、全链路的标准化防护体系。通过技术防护结合制度规范,全方位筑牢终端安全防线,守护企业核心数字资产,助力企业安全、合规、稳定运营。
相关文章
|
3月前
|
人工智能 弹性计算 安全
阿里云轻量应用服务器2核2G价格:38元、68元、79元、459元是怎么回事?
本文介绍阿里云轻量应用服务器2核2G配置价格差异现象,从产品定位、阶梯定价策略到高性价比替代方案进行了系统梳理。文章首先剖析了38元、68元、79元、459元四个价格分别对应新用户限量抢购价、新用户专属价、产品新用户专属价及老用户价,明确了不同用户身份的选购门槛。接着指出,轻量应用服务器以其一体化集成、丰富应用镜像及开箱即用等优势,成为个人开发者和轻量级应用的理想起点,其中38元抢购款日均成本仅约0.1元,且可一键部署OpenClaw等AI应用镜像。
|
3月前
|
人工智能 监控 IDE
阿里云百炼新人免费额度解析:免费额度、适用范围、领取教程及常见注意事项
本文梳理了阿里云百炼平台新人专属免费额度的核心规则与使用指南。免费额度面向新用户自动发放,每模型通常为100万Token,有效期90天,仅适用于华北2(北京)地域模型的实时推理调用,不支持Batch、调优、部署等场景。文章详细解读了额度查询的三种方式、主账号与RAM子账号共享规则、不同模型额度相互独立等关键特性。重点介绍了“免费额度用完即停”功能的开启与关闭逻辑,以帮助用户避免意外扣费。同时,针对“额度耗尽后如何继续使用”、“如何查看消耗记录”、“为何会产生费用”等十余个常见问题提供了清晰的解答,旨在帮助用户全面理解并充分利用此项福利,实现零成本入门与体验。
|
3月前
|
人工智能 安全 API
阿里云通义千问大模型完整解析:全系列模型能力、核心优势、行业落地与选型定价全梳理
生成式人工智能技术持续迭代,大模型已经从概念阶段深度走进各类业务生产环节,不管是个人开发者搭建AI应用、中小团队做业务智能化改造,还是大型企业完成数字化转型升级,都需要选择适配自身业务的大模型底座。通义千问,代号Qwen,是阿里云完全自主研发的大模型家族,并非单一对话模型,而是一套覆盖文本、代码、图像、音频、视频、超长文档处理、智能体执行的完整模型产品矩阵,依托阿里云百炼大模型服务平台对外提供服务,支持在线调用API、模型微调、私有知识库搭建、智能体编排、私有化部署等多样化能力,是国内企业级调用规模位居前列的大模型体系。
1751 2
|
3月前
|
存储 人工智能 数据库
工具调用、记忆、规划:一文读懂Agent运行底层逻辑
AI Agent依靠规划、记忆、工具调用三大核心模块实现自主任务执行。本文拆解Agent内部工作机制,分析生产落地中的各类现实问题,分享对应的治理思路。
|
3月前
|
缓存 弹性计算 测试技术
阿里云企业级云服务器新版详解:4 核 8G/4 核 16G/8 核 32G/16 核 32G 配置价格与完整测评说明
企业数字化转型过程当中,云服务器已经成为业务系统运行的核心载体。和面向个人用户的入门实例不同,企业级云服务器核心诉求集中在算力资源独享、性能稳定性、网络吞吐能力、存储IO性能、架构扩展能力、安全隔离等级等多个维度,支撑企业官网、业务后台、ERP系统、数据库服务、微服务集群、接口服务、数据分析等各类生产业务。很多企业采购人员、运维人员在选型的时候,经常会陷入规格选择困境,4核8G、4核16G、8核32G、16核32G是企业生产环境当中使用频率最高的四档主流规格,但是不同规格族硬件平台、CPU主频、内存配比、内网带宽、云盘IO能力存在明显差距,单纯只看CPU内存数字做采购,很容易出现性能瓶颈,要么
389 0
|
3月前
|
人工智能 开发框架 运维
阿里云无影云电脑新版全解:ASP自适应流协议、多终端外设、安全管控与运维命令实操教程
新版无影云电脑以自研ASP自适应流媒体协议为底座,把弹性算力、多终端无缝接入、外设重定向、企业级安全防护、批量自动化运维、Agentic Computer智能AI能力整合在一起。打破本地硬件的性能与地域限制,文件、计算资源全部运行在云端。
251 0
|
3月前
|
人工智能 开发者
阿里云Token Plan套餐39元起,搭配Qoder写代码或轻量服务器跑模型,组合购低至68元起
阿里云重磅推出Token Plan组合购活动:Token Plan套餐惊喜焕新,全面支持Qwen3.8-Max,算力拉满,【轻服+TokenPlan】组合套餐68元起!活动涵盖三大方向:Token Plan自选,云产品×TokenPlan灵活搭配,43.45元起;AI Coding,QoderCN×TokenPlan重磅焕新,98元起;Agent托管,无影云电脑×TokenPlan开箱即用,88元起。下面为大家详细解读本次活动的全部内容与价格明细。
|
3月前
|
存储 人工智能 运维
海量异构数据统一存储:阿里云OSS 对象 / 向量 / 表格桶、MetaQuery、OSS Agent 实战手册
随着大模型、AI Agent、多模态业务快速发展,企业数据形态发生巨大变化。图片、视频、音频、文档等非结构化素材,大模型生成的高维向量嵌入,业务产生的海量结构化表格数据交织在一起。传统存储产品往往只能单独处理一类数据,向量需要部署独立向量库,结构化数据需要搭建数据湖,非结构化文件使用对象存储,多套系统并存带来架构复杂、运维繁重、成本居高不下、数据割裂等一系列现实痛点。
175 0
|
3月前
|
人工智能 自然语言处理 API
阿里云百炼Token Plan指南:支持AI模型、Credits计费规则、获取API Key 和 Base URL及接入AI工具全流程
阿里云百炼Token Plan团队版是面向企业与开发者的AI大模型订阅服务,以Credits统一计量,支持Qwen、GLM、Kimi等150+文本/图像模型,兼容OpenClaw、Cursor等主流AI工具,提供团队管理、数据安全与高峰不排队保障。阿里云百炼Token Plan官网:https://t.aliyun.com/U/EsRjVx
338 0
|
3月前
|
机器学习/深度学习 缓存 人工智能
阿里云kimi-k3模型详解:模型能力、价格、上下文限制及使用注意事项参考
本文介绍了阿里云百炼平台提供的旗舰级大模型Kimi-K3。该模型由月之暗面研发,拥有2.8万亿参数,是全球首个开源的三万亿级模型,并创新性地采用了KDA混合线性注意力与注意力残差技术。它原生支持文本与图像输入,具备强制开启的深度思考模式,并提供高达100万tokens的上下文窗口。文章详细梳理了其五大区域(北京、新加坡、日本、德国、美国)的部署与功能矩阵,重点解读了其独有的动态加载工具DLT机制在优化智能体开发流程上的价值,以及适用于长程编程、超长文档分析、复杂推理等高阶场景的定位。同时,也明确了其定价策略与通过百炼平台进行OpenAI/DashScope协议兼容调用的方式。