阿里云云防火墙配置地址簿后策略未命中?IP集合、优先级与访问控制规则检查方法实用指南
本文由 云国际站代理商『云老大 飞弟:@yunlaoda360 / YunLaoDa-服务器服务商•撰写』如需转载请注明!
一、问题背景与核心原理剖析
1. 业务场景中的策略失效痛点
在跨境出海或混合云架构中,企业IT管理员常使用阿里云云防火墙的地址簿功能来批量管理IP、域名或端口,以简化访问控制策略的维护成本。然而在实际运维中,配置地址簿后策略未命中的情况频发,导致合法业务流量被误拦截或非法访问意外放行。根据云老大在服务中小企业技术团队时的观察,这类问题通常不是系统故障,而是由动态解析延迟、规则优先级冲突或对象引用类型错误引发的逻辑偏差。当开发人员反馈新上线的服务无法访问时,运维工程师若仅检查安全组而忽略云防火墙地址簿的异步生效机制和匹配顺序,往往会陷入反复提交工单却难以定位根因的困境,直接影响业务发布效率和线上稳定性。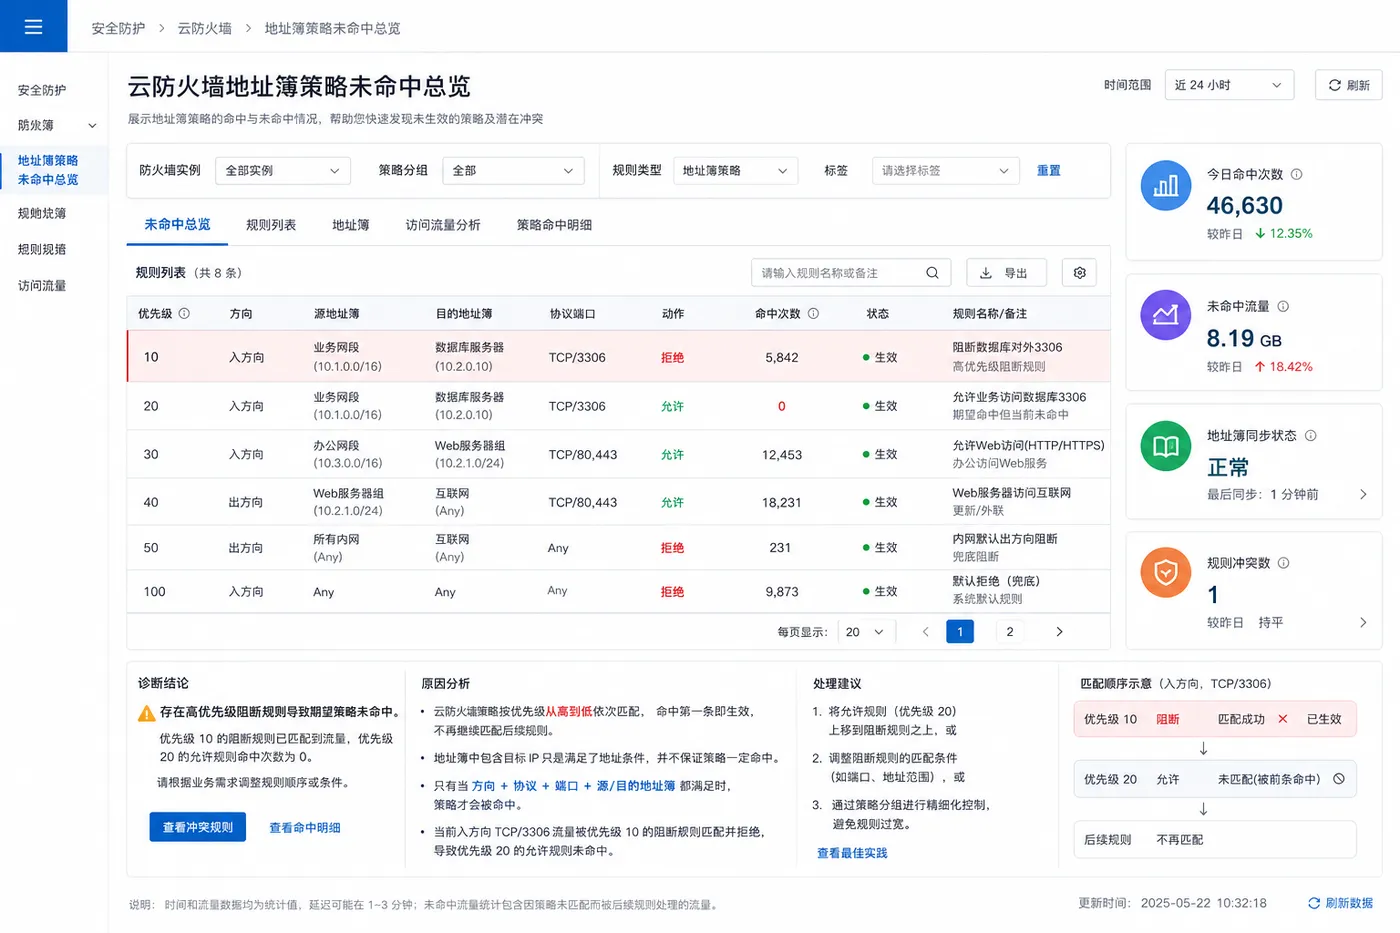
2. 地址簿匹配机制与基础检查项
要解决策略未命中问题,必须理解云防火墙访问控制策略严格遵循自上而下的匹配原则,一旦流量命中某条规则即停止后续检索,这与地址簿在列表中的排序无关,仅取决于策略本身的优先级序号。在进行故障排查前,需完成以下基础检查:确认地址簿类型(IP、域名、端口、ECS标签)与策略配置的对象类型一致,避免混用;检查策略方向(入向/出向)是否与实际流量路径匹配;验证地址簿成员变更是否存在秒级至分钟级的异步同步窗口。此外,需明确自定义地址簿与内置威胁情报库属于不同处理平面,修改自定义地址簿无法覆盖系统级恶意IP拦截,这是很多运维人员容易混淆的概念盲区。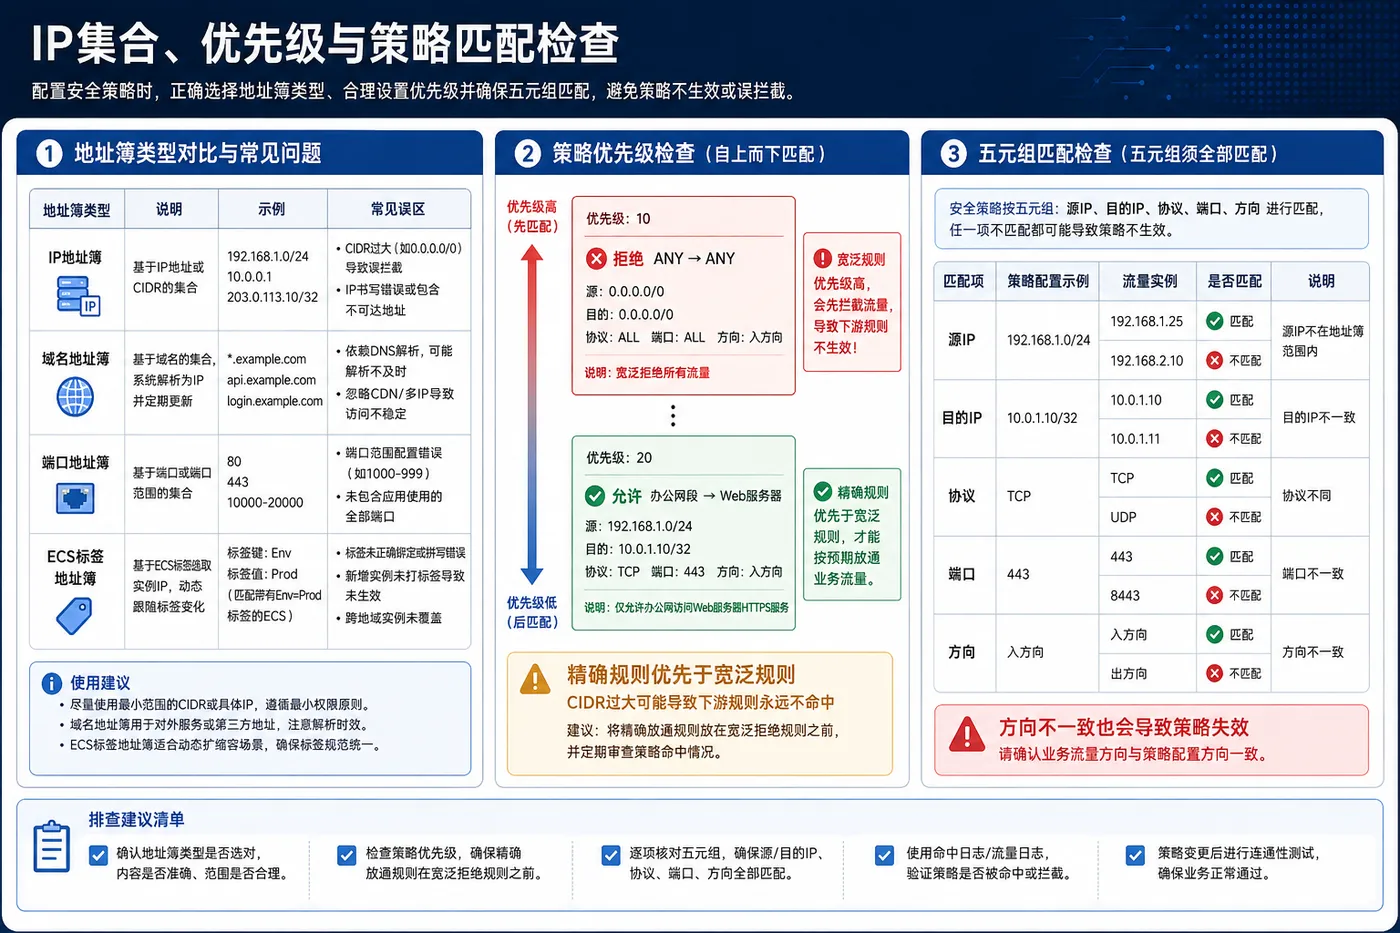
二、实战排查路径与高频避坑指南
1. 从现象确认到日志溯源的排查流程
当发现地址簿策略未生效时,应按标准化流程进行排查。首先观察目标策略的命中次数是否增长,若计数为零,优先检查上游是否存在更高优先级的阻断规则。其次,利用互联网边界或VPC边界的流量日志进行反向溯源,筛选未命中预期策略的流量样本,核对源/目的IP、端口及协议是否与地址簿定义完全一致。在操作教程层面,可通过云防火墙控制台的动作测试功能模拟流量验证匹配结果,或在Linux服务器上使用tcpdump抓包确认流量是否到达防火墙引擎。若涉及域名地址簿,还需检查DNS解析记录是否变更,以及云防火墙是否已完成新一轮的域名解析缓存刷新,排除因解析滞后导致的IP集合不匹配问题。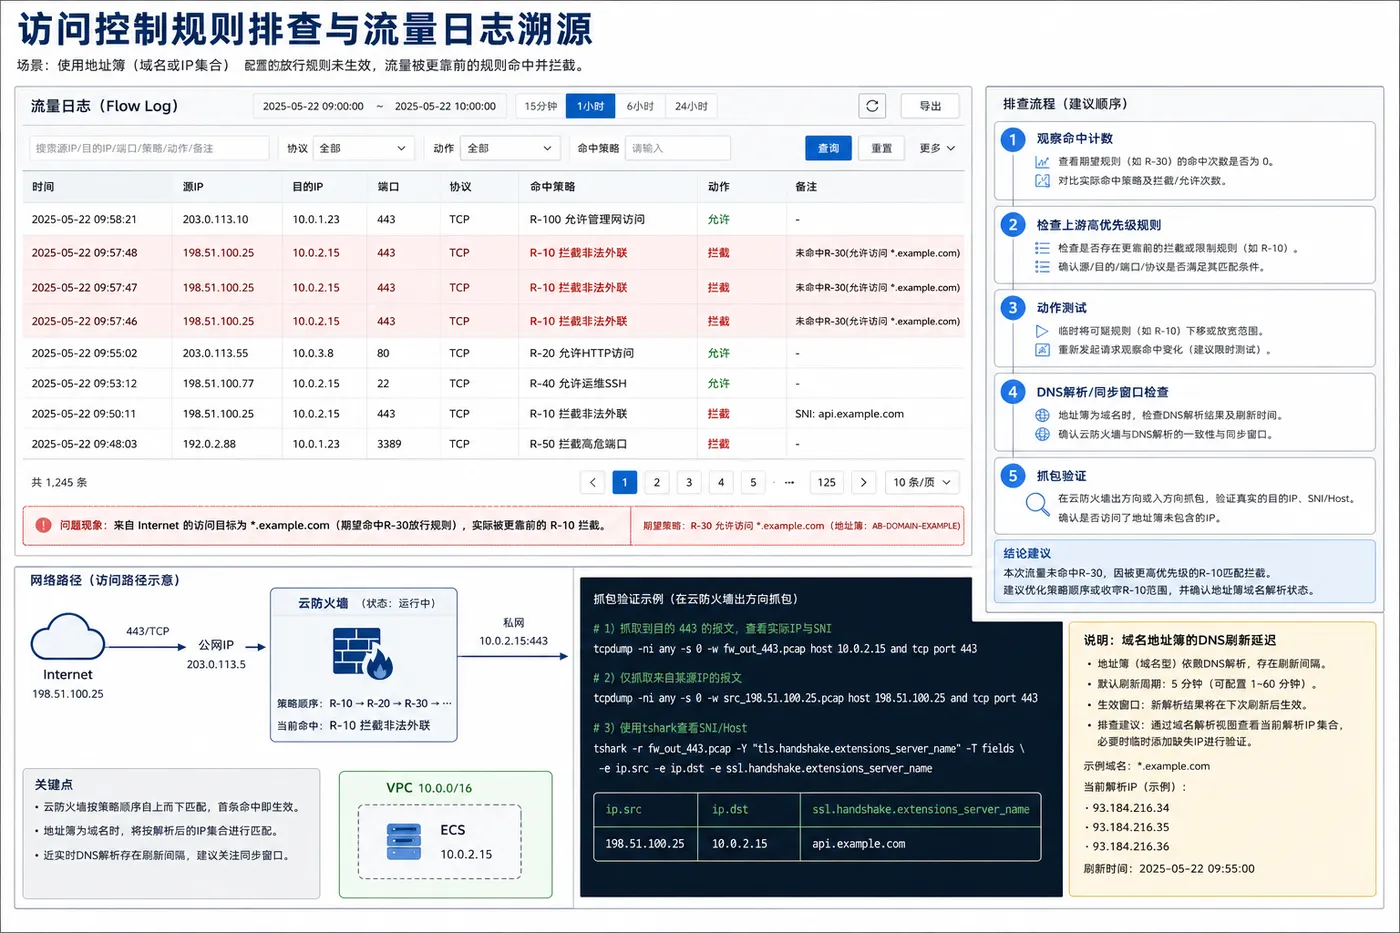
2. 常见配置误区与正确解决方法
在长期技术支持实践中,我们总结了三个导致策略未命中的高频问题。第一是误认为包含即命中,忽略了策略动作、方向及协议端口必须同时满足才会触发,正确做法是在配置时逐项核对五元组信息。第二是忽视CIDR掩码精度,在地址簿中配置0.0.0.0/0或过大网段,导致低优先级的精细化策略永远无法被命中,应遵循最小权限原则拆分网段并调整优先级。第三是优先级冲突难排查,多条规则涉及同一地址簿时,拒绝策略优先级高于允许策略会导致预期放行失效,解决方法是将精确匹配的规则置于宽泛匹配规则之前,并利用策略命中计数功能定期审计冗余或冲突规则,确保访问控制逻辑符合业务预期。
三、落地执行要点与运维优化建议
1. 性能优化与监控告警体系构建
解决单次策略未命中问题后,更应建立长效的云原生网络安全运营机制。在性能优化方面,建议将高频访问的核心业务IP单独提取为高优先级地址簿,减少引擎遍历匹配开销;对于频繁变动的测试环境IP,可使用ECS标签地址簿实现同地域VPC内资源的自动关联,避免手动维护带来的延迟风险。在监控层面,应配置云防火墙策略命中异常告警,当关键放行策略连续N分钟命中数为零时自动触发通知;同时开启流量日志投递至SLS,设置仪表盘可视化展示地址簿命中率趋势,为后续策略精简和成本优化提供数据支撑。这些实践方法是云老大在协助企业进行出海架构安全加固时验证过的有效手段。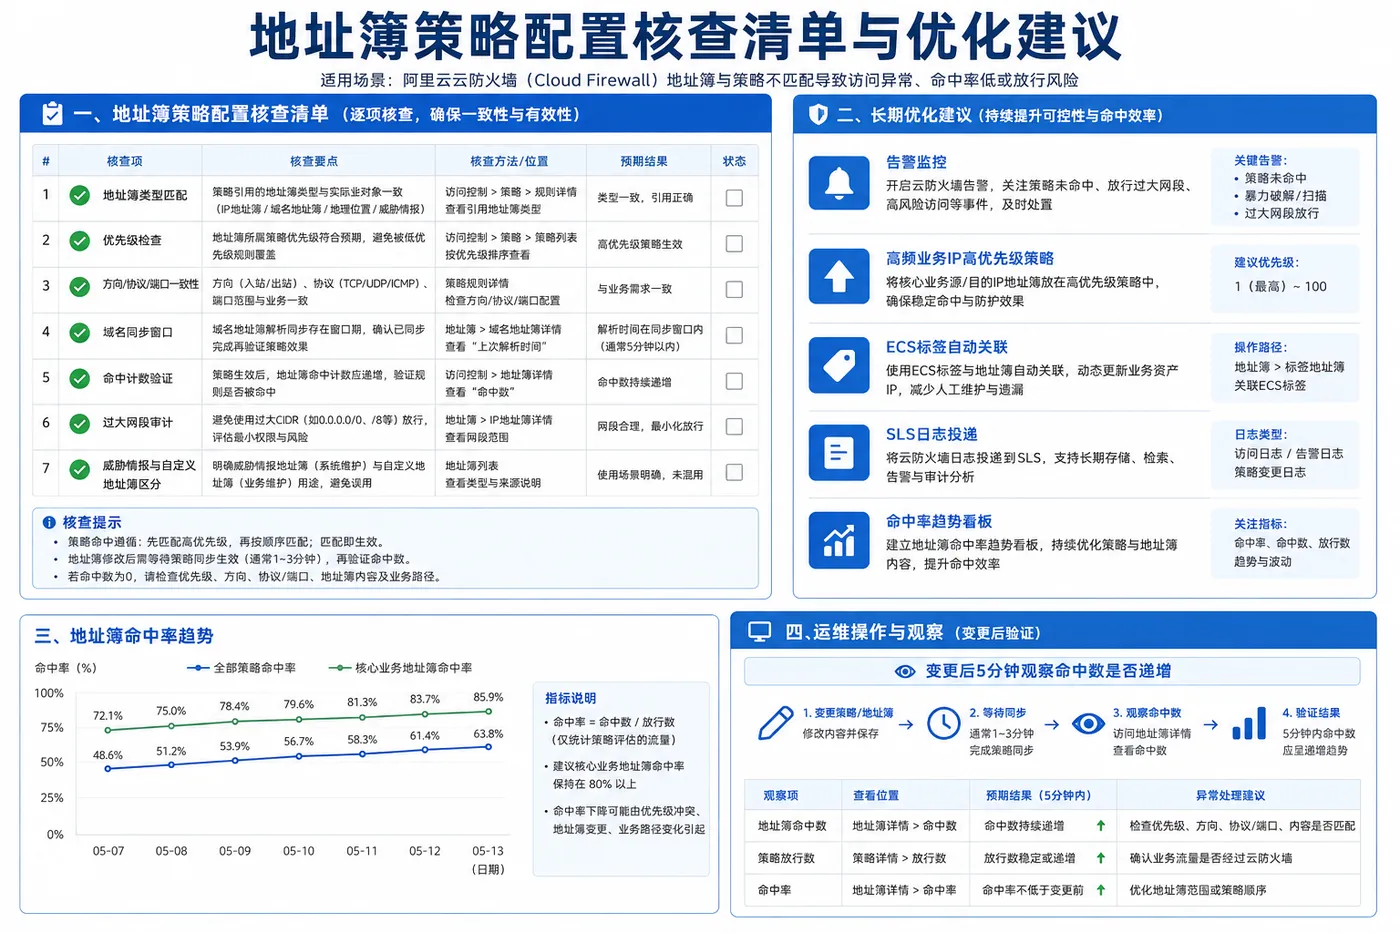
2. 地址簿策略配置核查行动清单
为确保配置准确无误,建议运维团队在执行变更时参照以下核查清单:确认地址簿类型与策略引用对象类型完全匹配;验证策略优先级序号是否符合精细优先于宽泛的原则;检查域名地址簿的DNS解析状态及同步时间窗口;核对策略方向、协议、端口与业务流量特征的一致性;观察变更后策略命中计数是否正常递增;审查是否存在0.0.0.0/0等过度放行的网段配置;确认自定义地址簿未与威胁情报功能混淆使用。严格执行上述步骤,可大幅降低因配置疏漏导致的安全事件概率,提升整体运维效率。
掌握阿里云云防火墙配置地址簿后策略未命中的排查方法,不仅需要理解产品底层的匹配逻辑和异步机制,更需要将理论转化为可复用的标准化操作流程,才能在复杂的跨境业务场景中保障网络访问控制的准确性与稳定性。