前言
在日常办公与休闲场景中,连接公共场所的免费 Wi-Fi 已成为许多人的习惯。然而,看似便利的无线连接背后,往往隐藏着局域网流量监听与中间人攻击的风险。
从链路层广播的明文嗅探,到利用伪造 AP 拦截全站流量,再到突破加密保护的 HTTPS 强制降级,无线局域网的安全攻防经历了多次技术演进。
本文将从原理分析、代码实操到防御加固,全面拆解公共网络环境下的流量安全全链路,帮助开发者与普通用户构建完整的无线网络安全防护认知。
1. 混杂模式与网络嗅探:无线电波中的“广播大喇叭”
1.1. 无线网卡混杂模式工作原理
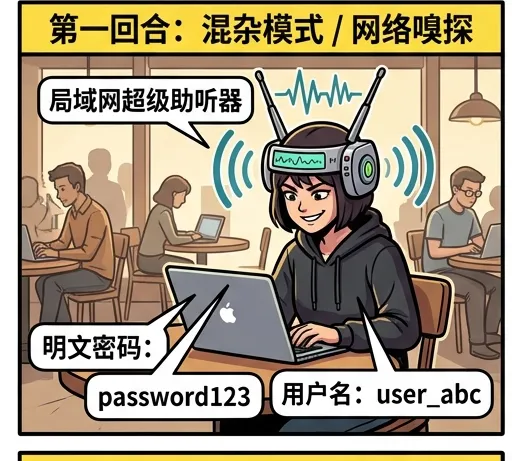
在开放式(无密码)公共 Wi-Fi 环境中,数据在空气中以无线电波的形式进行广播传输。
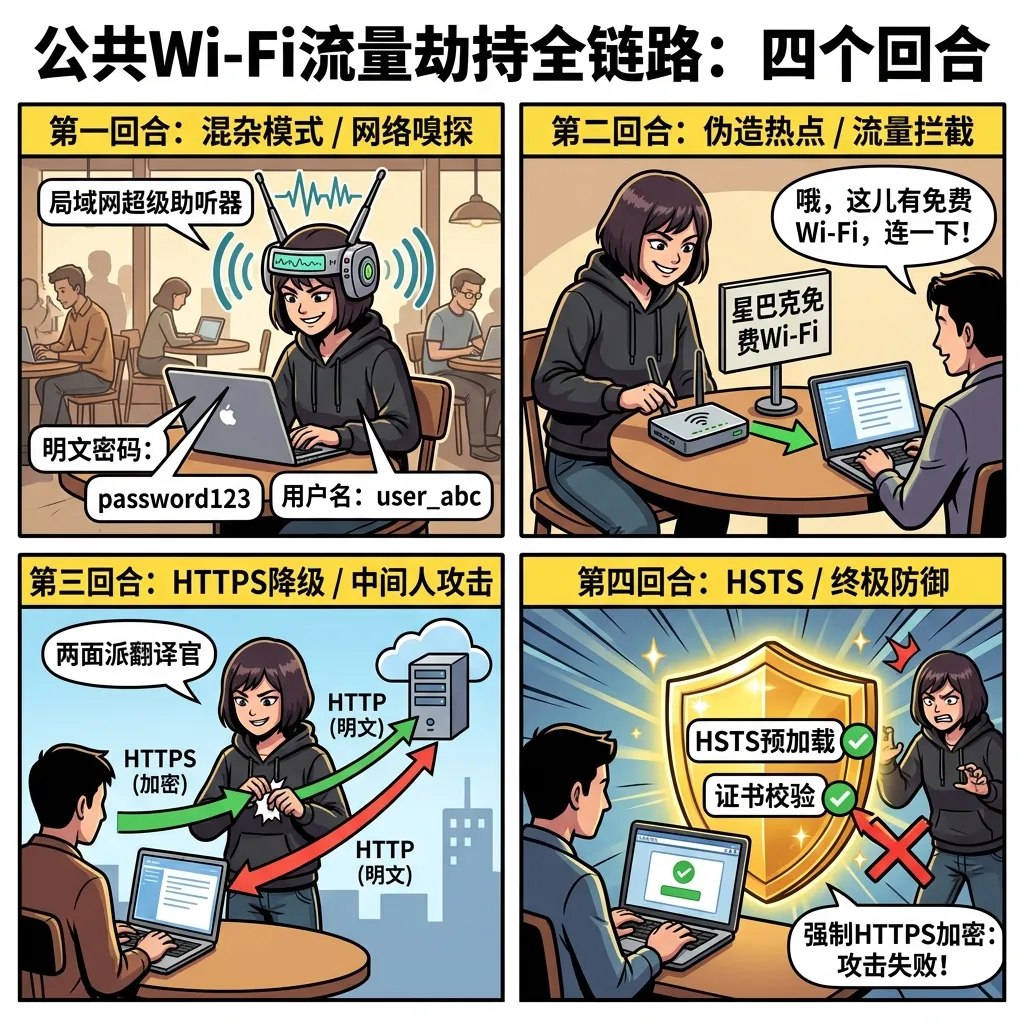
通常情况下,无线网卡会自动过滤目的 MAC 地址非本机的帧。但当攻击者开启网卡的混杂模式(Promiscuous Mode)时,网卡将接收信号覆盖范围内发出的所有数据帧,如同在局域网中开启了一个超级助听器。
如果没有进行应用层或传输层加密,受害者的浏览记录、传输数据乃至明文账号密码均可能被监听。
1.2. 明文数据抓包原理演示
在开放网络中,攻击者通过简短的 Python 脚本即可提取广播域内的明文 HTTP 数据包:
# 演示:捕获局域网明文 HTTP 数据包
from scapy.all import sniff, TCP, Raw
def detect_plaintext_credentials(packet):
    if packet.haslayer(TCP) and packet.haslayer(Raw):
        payload = packet[Raw].load.decode('utf-8', errors='ignore')
        # 筛选 HTTP 敏感请求
        if "POST" in payload and ("user" in payload or "pass" in payload):
            print(f"[!] 发现明文传输凭据:
{payload[:180]}")
# 监听 80 端口 HTTP 流量
# sniff(filter="tcp port 80", prn=detect_plaintext_credentials, store=0)
关键理解:开放式 Wi-Fi 缺乏链路层加密(WPA2/WPA3),导致同一个广播域内的任何终端均可自由读取空中传播的数据包。
2. 伪造热点与流量拦截:同名 SSID 的“双胞胎陷阱”
2.1. 流氓 AP (Rogue AP) 诱导机制
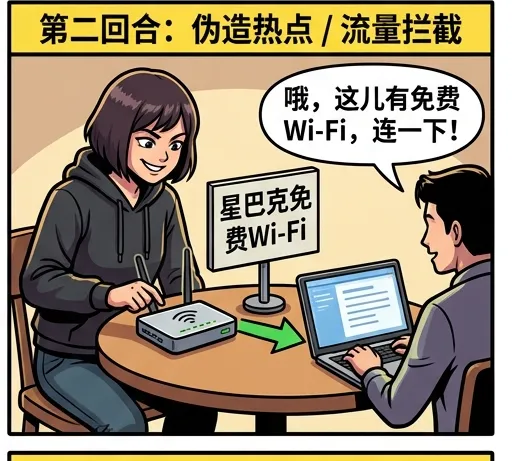
当商家为 Wi-Fi 设置了密码后,局域网数据包加上了 WPA 链路层密钥。为了突破此限制,攻击者常用策略是构造一个同名免费热点(Rogue AP)。
攻击者使用便携式路由器或便携网卡,将 SSID 设置为与官方热点一模一样的名称(例如 starducks free),且设为无密码开放状态。
# hostapd 配置文件关键设置 (伪造无密码同名 AP)
interface=wlan0mon
ssid=starducks free
channel=6
auth_algs=1
wpa=0  # 取消密码验证,吸引自动关联
2.2. 信号功率压制与自动关联
移动终端在搜索 Wi-Fi 时,往往会自动连接已知名称中信号最强或无需密码的网络。
当伪造热点的发射功率高于官方热点时,附近受害者的设备会自动断开官方网络并切入伪造热点。此时受害者的全部网络流量都将强制经过攻击者网关。
重要启示:此时即使攻击者拿到了全部流量,现代网站普及的 HTTPS 加密依然能保证传输数据的密文状态,攻击者抓到的仅为无法解密的乱码。
3. HTTPS 降级攻击:两面派中间人 (SSL Stripping)
3.1. 中间人剥离加密协议全过程
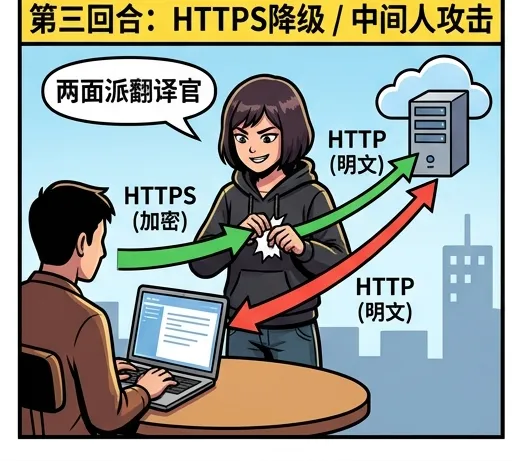
当应用层使用了 HTTPS(TLS 加密)时,攻击者无法直接破解解密密钥,转而采取两面派中间人(SSL Stripping)策略。
当受害者在浏览器中访问目标网站时,中间人截获初始请求,并向目标服务器伪造发出一份普通 HTTP 请求(声称客户端不支持 TLS 1.3/1.2)。
目标服务器返回明文 HTTP 响应后,中间人再原样转发给受害者。受害者地址栏的安全锁标志消失,输入的敏感信息再次以明文形式暴露给中间人。
3.2. 攻防转换与关键指标对比
攻防演进阶段 |
攻击者核心手段 |
暴露的安全隐患 |
对应防御机制 |
机制有效性 |
阶段一:明文嗅探 |
网卡混杂模式 |
未加密无密码 Wi-Fi 广播 |
WPA2 / WPA3 Wi-Fi 密码 |
保护无线传输链路层 |
阶段二:流氓 AP |
同名 SSID 功率压制 |
终端对 AP 身份盲目信任 |
全站 HTTPS (TLS 1.3) |
应用层数据加密防护 |
阶段三:降级攻击 |
SSL Stripping 中间人 |
首次 HTTP 请求未被强制锁死 |
HSTS 预加载 + 证书校验 |
浏览器端硬隔离 HTTP |
4. 终极防御:HSTS 预加载与证书双向校验
4.1. 强制 HTTPS 标头配置
为了从根源彻底杜绝 SSL Stripping 降级攻击,服务器必须部署 HSTS (HTTP Strict Transport Security) 标头。
服务端配置响应头后,浏览器在首次访问后将记住该规则,后续所有请求将在浏览器端强制直接转化为 HTTPS,拒绝接受任何 HTTP 降级。
# 现代 Web 服务端防御降级标配响应头
Strict-Transport-Security: max-age=31536000; includeSubDomains; preload
若域名加入 HSTS Preload 预加载清单,即使受害者第一次访问该网站,浏览器也内置了强制 HTTPS 规则,中间人一旦尝试篡改,浏览器便会直接阻断连接并弹出警示窗。
4.2. 客户端防护自查清单
- 拒绝盲连:在公共场所关闭移动设备的自动连接开放 Wi-Fi功能。
- 警惕锁标志丢失:访问涉及登录或支付的页面时,确认地址栏是否有安全的 HTTPS 锁标志。
- 启用安全信道:在公共 Wi-Fi 环境下使用加密 VPN 通道传输关键业务流量。
5. 总结
网络安全的猫鼠游戏永无止境。从公共无线电波的广播监听,到同名伪造热点与 HTTPS 降级攻击,每一次攻防对抗都在推动安全标准的进步。
通过了解底层传输原理并配置严格的 HSTS 与证书校验,能够有效杜绝绝大部分局域网中间人攻击。永远对公共传输介质保持警惕,是保障数字资产安全的第一准则。~(* ̄︶ ̄)
全链路攻防四格漫画全景图