AI从“能聊天”迈向“会办事”。当智能体以“数字员工”的身份自动写代码、跑审批、做巡检,它调用的已经不再是一段文字,而是删除、修改、导出这些真实的系统能力。风险的性质也随之改变——过去最坏的结果是“生成了一段不可信的内容”,如今可以是“用一个合法身份,执行了一次非预期的操作”。
在2026世界人工智能大会(WAIC)上,阿里云安全给出的判断很直接:给大模型加一道防火墙,防不住Agent;真正要守的,是Agent脚下的三层基础设施。
攻击路径变了“加个防火墙”守不住
“当年应用上云,很多企业以为搬个防火墙就行。后来才明白,云安全要重做一整套”。阿里云安全产品总监祝建跃在WAIC阿里云分论坛上说。如今部分厂商给大模型加一道防火墙的做法,本质上就是当年“把防火墙搬上云”的翻版。

变化发生在攻击路径上。
攻击者不再需要突破系统漏洞,只要在网页、邮件或知识库里埋一条恶意指令,Agent在读取时就会被诱导,以合法身份完成非预期操作。这意味着,只盯着模型层做内容过滤、对抗攻击、数据脱敏已经远远不够——防线必须从单点的模型防护,扩展到覆盖模型、身份、工具、数据、权限和运行环境的全栈治理。
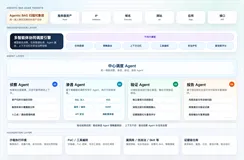
“Agent是云之后的新一代应用和新工作负载。防护需要三层技术栈:云基础设施层、大模型服务层、智能体应用层。三层一起防,缺一层都不行。”祝建跃说。
Agent原生安全:把Agent当成“第一安全主体”三层一起守
这正是阿里云“Agent原生安全”(Agent-Native Security)范式的出发点。
它和传统AI基础设施、模型层防护的根本区别在于:不再把Agent当作大模型的一个附属输出,而是将Agent本身确立为“第一安全主体”,围绕它构建一套贯穿开发态与运行态的纵深防御体系——安全不是事后加装的外挂,而是从Agent诞生的第一刻起就内生其中。
而这套体系,正好落在祝建跃所说的三层技术栈上,从下往上层层可信:
- 在云基础设施层,云安全中心、WAF、云防火墙、DDoS防护、IDaaS应用身份服务等产品提供底座级的安全保障,为上层的一切智能体活动兜底。
- 在大模型服务层,AI安全护栏依托Qwen大模型的长上下文推理能力,实现跨多轮对话的意图深度理解与毫秒级动态行为拦截,覆盖提示词注入、RAG污染、目标劫持等复杂攻击场景,端到端延迟控制在120毫秒以内。
- 在智能体应用层,防护被拆成资产、流量、身份三条主线:Agent安全中心提供全生命周期资产测绘与供应链血缘图谱,可秒级发现200+种AI工具组件与150+AI服务;Agent防火墙实时检测与管控Agent网络流量风险,支持Shadow Agent自动识别与敏感数据泄露实时阻断;Agent ID Guard为每个智能体颁发唯一可信数字身份,深度集成钉钉、飞书、AD等10+企业身份源,实现分钟级注册与最小权限动态鉴权。
三层之外,时间轴上也做到了闭环——事前资产全景可见、事中运行时实时检测与管控、事后全链路审计与溯源。经典的安全纵深防御理论,被完整地平移到了Agent场景,构建起覆盖Agent全生命周期的防护体系。

安全不是选择题,是入场券
为什么必须做到这一步?因为Agent一旦具备自主决策和工具调用能力,一个错误判断就可能直接触发删除、修改、导出等真实操作。更值得警惕的是,超过70%的Agent产品在面对未知情况时倾向于“盲目自信”,一路错到底而不自知;Gartner则预测,40%的Agentic AI项目会因风险管控不足在2027年前被取消。
外部环境同样在加压:全球机器身份数量已达人类的80倍以上,Agent是增速最快的资产类别;2026年上半年已披露超过20个Agent相关CVE漏洞,其中10个达到CVSS 9分以上的严重级别;AI赋能的网络攻击同比增长近90%,平均29分钟即可完成横向突破。与此同时,国内出台专项政策与监管要求,欧盟建立四级风险分级并重罚,美国启动安全标准倡议,全球Agent合规治理体系正在加速成型。
“Agent时代,安全不是选择题,是入场券。”祝建跃说。
让Agent成为安全产品的“第一用户”
更值得关注的一个趋势是:安全本身也在被Agent重塑。传统安全运营依赖人工逐条研判告警,平均响应时间长达数小时甚至数天,无法匹配Agent分钟级的自动化攻击速度。安全团队的角色正从“守门人”向“AI安全架构师”转变。
阿里云给出的解法是:不只用安全防护Agent,还让Agent自己干安全。将10+安全产品能力拆解为30+安全技能,以MCP协议工具化的方式输出,告警分析Agent、漏洞修复Agent、安全报告Agent、策略生成Agent等多类安全运维Agent统一调度,实现跨产品协同,让安全运营从“人防”迈向“智防”。
“这相当于把安全能力变成了Agent可以随时调用的工具集,让Agent成为安全产品的第一用户”。祝建跃介绍。阿里云Skill官网自今年4月上线以来,安全领域已推出30+Skills,服务300+用户,累计完成50万+次调用,对接10+类云安全产品,支持多客户端兼容与Multi-Agent跨产品统一调度。

这一系列实践也获得了权威机构的广泛认可:IDC智能体威胁检测技术评估中总分最高、满分最多,七大维度综合能力第一;连续两年全面进入IDC中国大模型安全市场概览报告,覆盖全部7大产品技术领域;Forrester AI原生云安全报告全部七大核心场景入选;WAF和云安全中心连续多年位居中国公共云市场份额第一;IDaaS应用身份服务是Gartner访问管理魔力象限中唯一亚太厂商产品。
会上,阿里云同步发布了《2026阿里云AI Agent安全最佳实践》白皮书,系统阐述从云基础设施到智能体的三层纵深防御体系、安全能力零代码嵌入工作流的集成方案,以及覆盖Agent全生命周期的体系化防御实践。

“这三层,阿里云都守得住——而且从云的第一天起,已经守了很多年”。Agent时代的安全不是对旧体系的修补,而是面向新工作负载的全面重构。只有让安全真正内生于Agent,才能让每一位数字员工在自主创造价值的同时,始终可知其行、可信其志、可控其为。